

Version : 1.2 · Date : 2026-10-21 · Domaine 4 de l'examen : Gérer et surveiller la posture de sécurité (20 à 25 %)
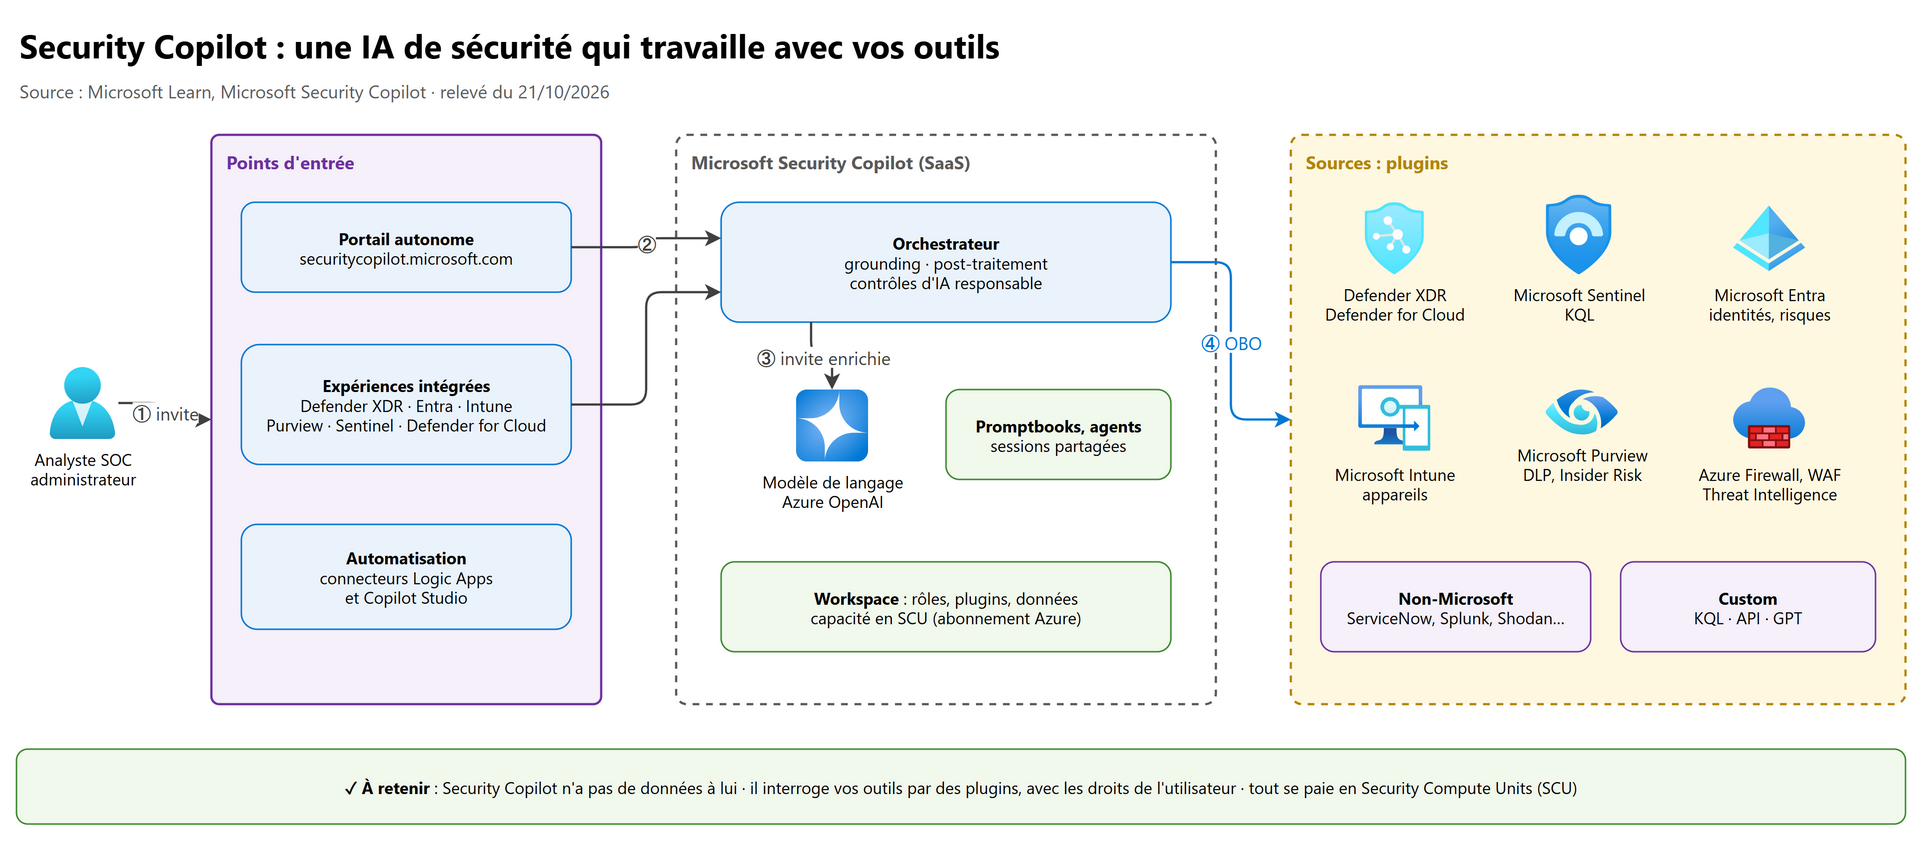
En une phrase : Security Copilot est une IA générative de sécurité qui n'a pas de données à elle : elle interroge vos outils (Defender, Sentinel, Entra, Intune, Purview…) par des plugins, avec les droits de l'utilisateur, dans un espace de travail alimenté par une capacité en SCU, et elle peut confier des tâches répétitives à des agents.
Ce que l'examen demande#
Repris mot pour mot du guide d'étude SC-500 en anglais (section Implement Microsoft Security Copilot) :
| # | Compétence mesurée (guide officiel, en anglais) | Section de ce chapitre |
|---|---|---|
| 1 | Configure workspaces for Security Copilot | 3 |
| 2 | Manage permissions and roles in Security Copilot | 4 |
| 3 | Enable and configure plugins | 5 |
| 4 | Enable and configure Microsoft agents and Security Store agents | 7 |
Les sections 1 (fonctionnement), 2 (SCU), 6 (promptbooks) et 8 (données et audit) donnent le contexte sans lequel les questions sur les quatre compétences sont impossibles à trancher.
Produit très évolutif : beaucoup de fonctionnalités (agents, Security Store, agents personnalisés) sont en préversion et changent vite. Ce chapitre reflète Microsoft Learn au 21/10/2026 ; la mention (préversion) est indiquée quand la documentation le précise.
1. Les bases à maîtriser#
1.1 Ce qu'est Security Copilot#
Microsoft Security Copilot est une solution de sécurité fondée sur l'IA générative, destinée aux analystes SOC, administrateurs informatiques, analystes conformité, administrateurs identité et données, et RSSI. Ses cas d'usage principaux :
- examiner et corriger les menaces (résumé d'incident, réponse guidée) ;
- écrire des requêtes KQL en langage naturel, analyser des scripts suspects ;
- comprendre les risques et la posture de sécurité ;
- résoudre plus vite les problèmes informatiques ;
- définir et gérer des stratégies de sécurité ;
- configurer des flux de cycle de vie sécurisés ;
- produire des rapports pour les parties prenantes ;
- créer et ajouter des agents qui automatisent des tâches.
Prérequis : un abonnement Azure et Microsoft Entra ID (c'est une application SaaS qui authentifie les utilisateurs avec Entra) ; aucun autre produit n'est obligatoire, mais sa valeur vient des produits de sécurité connectés. Security Copilot est prévu pour les clouds commerciaux : il n'est pas conçu pour les clouds gouvernementaux américains (GCC, GCC High, DoD, Azure Government). Il ne traite pas les scénarios IoT/OT.
1.2 Autonome, intégré, développeur#
| Expérience | Où | Exemples |
|---|---|---|
| Autonome (standalone) | https://securitycopilot.microsoft.com |
Sessions d'invites, promptbooks, bibliothèque d'agents, owner settings, usage dashboard |
| Intégrée (embedded) | Dans le portail de chaque produit, panneau latéral Copilot | Defender XDR : résumé d'incident, réponse guidée, analyse de script et de fichier, KQL en langage naturel · Entra : utilisateurs et applications à risque, flux de cycle de vie · Intune : requête d'appareils, stratégies · Purview : alertes DLP, risques internes · Sentinel : résumé d'incident · Defender for Cloud : analyser, déléguer, corriger les recommandations · Azure Firewall : signatures IDPS |
| Développeur | Portail (menu Build), IDE avec MCP | Agents et plugins personnalisés, connecteurs Logic Apps et Copilot Studio |
Cacher le panneau Copilot d'une expérience intégrée ne change rien à la consommation de SCU : par exemple, le résumé d'incident de Defender continue d'être généré en arrière-plan.
1.3 Comment une invite est traitée#
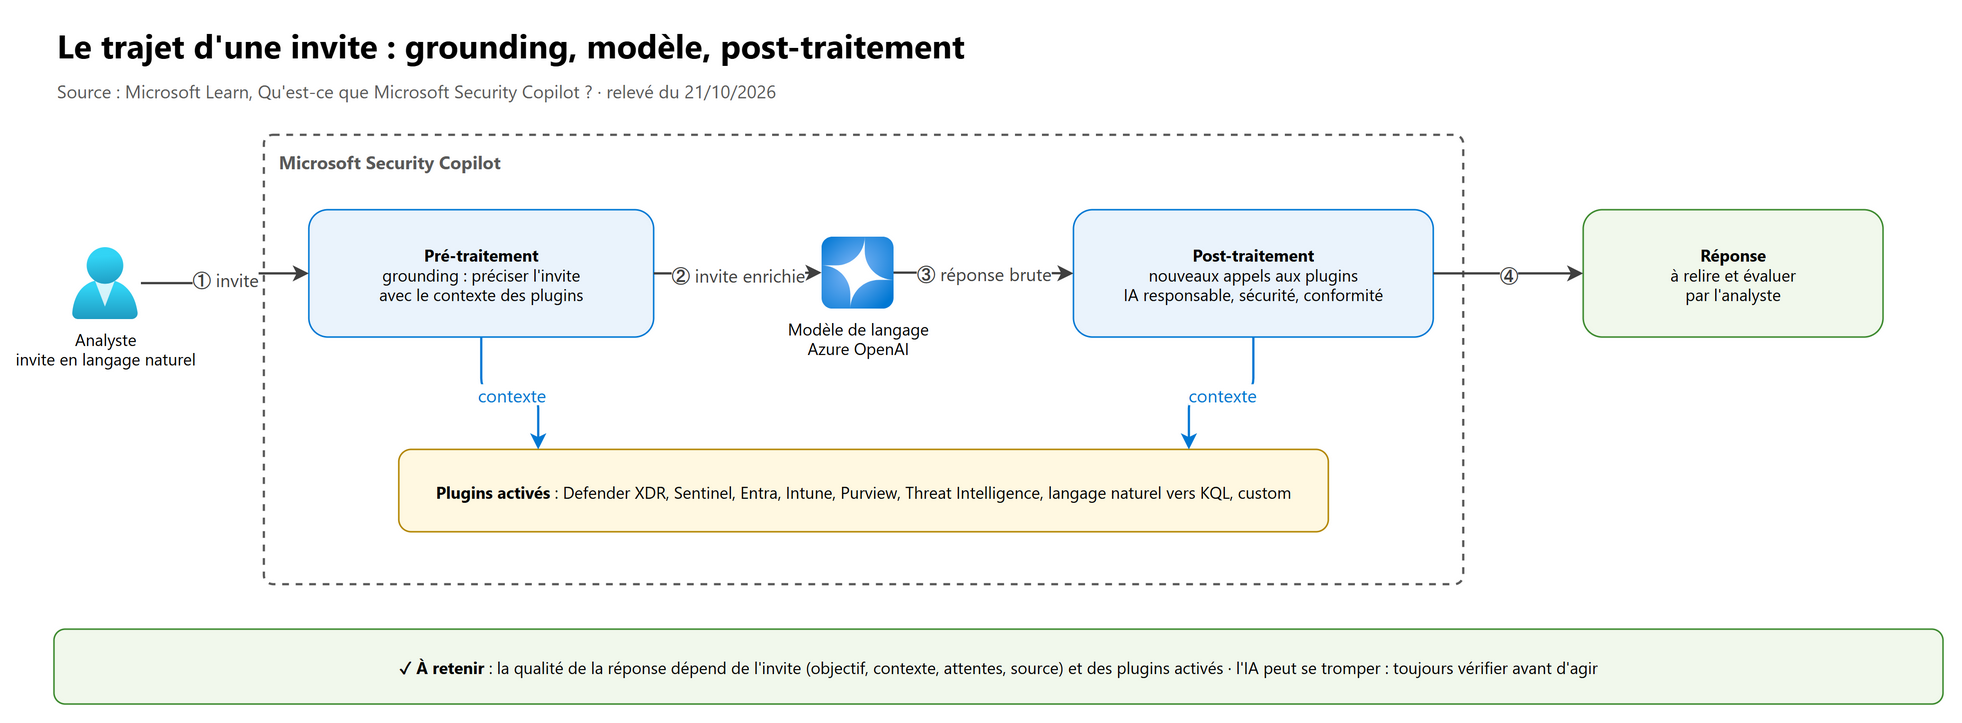
- L'invite de l'utilisateur part d'un produit de sécurité ou du portail.
- Pré-traitement (grounding) : Security Copilot appelle les plugins pour préciser l'invite avec le contexte de votre organisation, puis envoie l'invite modifiée au modèle de langage (Azure OpenAI).
- Post-traitement : il reprend la réponse du modèle, appelle de nouveau les plugins pour la contextualiser, et applique des contrôles d'IA responsable, de sécurité, de conformité et de confidentialité.
- La réponse revient à l'utilisateur, qui doit l'examiner et l'évaluer (l'IA peut se tromper).
sequenceDiagram
    actor A as Analyste (Copilot contributor)
    participant C as Security Copilot
    participant P as Plugin Microsoft Sentinel
    participant S as Espace Sentinel
    participant M as Modèle Azure OpenAI
    A->>C: Résume l'incident 42 et liste les entités
    C->>P: Grounding : besoin du contexte de l'incident
    P->>S: Requête avec le jeton de l'analyste (OBO)
    S-->>P: Seulement ce que l'analyste a le droit de lire
    P-->>C: Contexte
    C->>M: Invite enrichie
    M-->>C: Réponse brute
    C->>C: Post-traitement et contrôles d'IA responsable
    C-->>A: Réponse à vérifier avant d'agir
1.4 Le vocabulaire#
| Terme | Définition |
|---|---|
| Plugin | Ensemble d'outils (skills) qui donne accès à un service Microsoft, non-Microsoft ou à un site web, par API |
| Skill (outil, compétence) | Une capacité précise d'un plugin, que l'orchestrateur ou un agent appelle |
| Session | Une conversation : la suite des invites et des réponses |
| Promptbook | Suite d'invites exécutées dans l'ordre, chacune s'appuyant sur les précédentes |
| Agent | Système qui traite des signaux, raisonne, planifie et agit dans les limites de son identité, de ses autorisations et de son déclencheur |
| SCU (Security Compute Unit) | Security Compute Unit : ce qui est consommé et facturé |
| Capacité | Ressource Azure qui fournit les SCU |
| Workspace | Environnement délimité, rattaché au locataire, où travaillent utilisateurs, automatisations et agents |
| OBO (on-behalf-of) | Authentification « au nom de » l'utilisateur : les plugins Microsoft utilisent ses droits |
2. La capacité et la facturation#
2.1 Les SCU#
Les Security Compute Units (SCU) sont consommées par : le portail autonome, les expériences intégrées, les agents Microsoft, les agents partenaires et les autres fonctionnalités. Une fonctionnalité en disponibilité générale ou en préversion publique est facturée ; une fonctionnalité en préversion privée ne l'est pas.
| Modèle | Fonctionnement | Pour qui |
|---|---|---|
| Provisioned | SCU réservées à l'avance (1 minimum, 100 maximum), facturées à l'heure ; elles se renouvellent par blocs d'heures pleines (9 h-10 h, 10 h-11 h) ; celles qui ne servent pas sont perdues à la fin de l'heure ; si elles sont épuisées et qu'il n'y a pas d'autre capacité, les requêtes s'arrêtent | Clients sans l'inclusion M365 E5/E7, usage régulier |
| Overage | SCU consommées seulement quand le provisioned est épuisé, facturées à l'usage ; plafond de 0 à 999 ou illimité | Pics d'activité (investigation majeure) |
| Inclusion Microsoft 365 E5/E7 | Capacité par défaut créée automatiquement : 400 SCU par mois pour 1 000 licences payantes, au prorata, 10 000 SCU par mois au plus ; remise à zéro chaque mois, pas de report ; non modifiable, partagée par tout le locataire, non facturée à l'heure | Clients M365 E5/E7 éligibles, déploiement progressif depuis le 18/11/2025 |
Exemple de facturation (provisioned à 4 SCU) : une invite (3 SCU) et un résumé d'incident (0,5 SCU) dans l'heure = 3,5 SCU consommées, mais 4 SCU facturées (le provisioned). Si un promptbook ajoute 3,7 SCU, le total est de 7,2 : **4 provisioned
- 3,2 en overage**.
Points d'examen :
- la facturation commence dès la création de la capacité, même si elle n'est rattachée à aucun espace ;
- un changement de SCU prend effet en 30 minutes environ ;
- pour démarrer, Microsoft conseille 3 SCU avec un overage illimité, puis d'ajuster avec le tableau de bord ;
- l'estimateur de coût (
securitycopilot.microsoft.com/calculator) donne un point de départ ; - avec l'inclusion E5/E7, ne pas supprimer une provisioned capacity existante ; au-delà de l'allocation, la FAQ annonce une limitation à une date future et une option de paiement à l'usage à 6 USD par SCU, avec un préavis de 30 jours ;
- l'inclusion E5/E7 couvre les expériences de chat, promptbooks et agents (y compris dans Sentinel pour un client E5 qui l'utilise) et, jusqu'à nouvel ordre, les SCU des agents partenaires ; elle ne couvre pas le calcul et le stockage du lac de données Sentinel, Logic Apps, ni la licence d'un agent partenaire achetée dans le Security Store.
2.2 Approvisionner la capacité#
flowchart TD
    A{"Licence Microsoft 365 E5 ou E7 ?"} -- Oui --> B["Auto-provisioning<br/>capacité et espace par défaut"]
    A -- Non --> C{"Où créer la capacité ?"}
    C -- "Option 1, recommandée" --> D["Portail Security Copilot<br/>Get started"]
    C -- "Option 2" --> E["Portail Azure<br/>Microsoft Security compute capacities"]
    D --> F["Abonnement, resource group, nom,<br/>prompt evaluation location, SCU, overage"]
    E --> F
    F --> G["Partage de données, audit Purview,<br/>rôles d'accès"]
    E -. "terminer la configuration" .-> D
Rôles nécessaires pour approvisionner : Owner ou Contributor Azure sur l'abonnement ou le resource group, et Security Administrator (ou plus) dans le locataire.
2.3 Surveiller et ajuster#
- Usage dashboard (menu Owner > Usage monitoring, réservé aux owners) : jusqu'à 90 jours d'historique ; SCU provisioned et en overage utilisées, plugins appelés, initiateurs des sessions, workspace ; filtres (expérience Copilot, utilisateurs, plugins, type, catégorie) ; export Excel.
- Approche de la limite : une notification s'affiche dans les réponses, y compris dans les expériences intégrées ; à 100 %, plus aucune invite jusqu'à l'heure suivante.
- Changer les SCU : dans le portail Azure (Owner ou Contributor de la capacité) ou dans le portail Security Copilot (Owner ou Contributor de la capacité et Copilot owner).
- Se désinscrire : supprimer la capacité (au moins Security Administrator) ; action définitive.
3. Configurer les workspaces#
3.1 Ce qu'est un workspace#
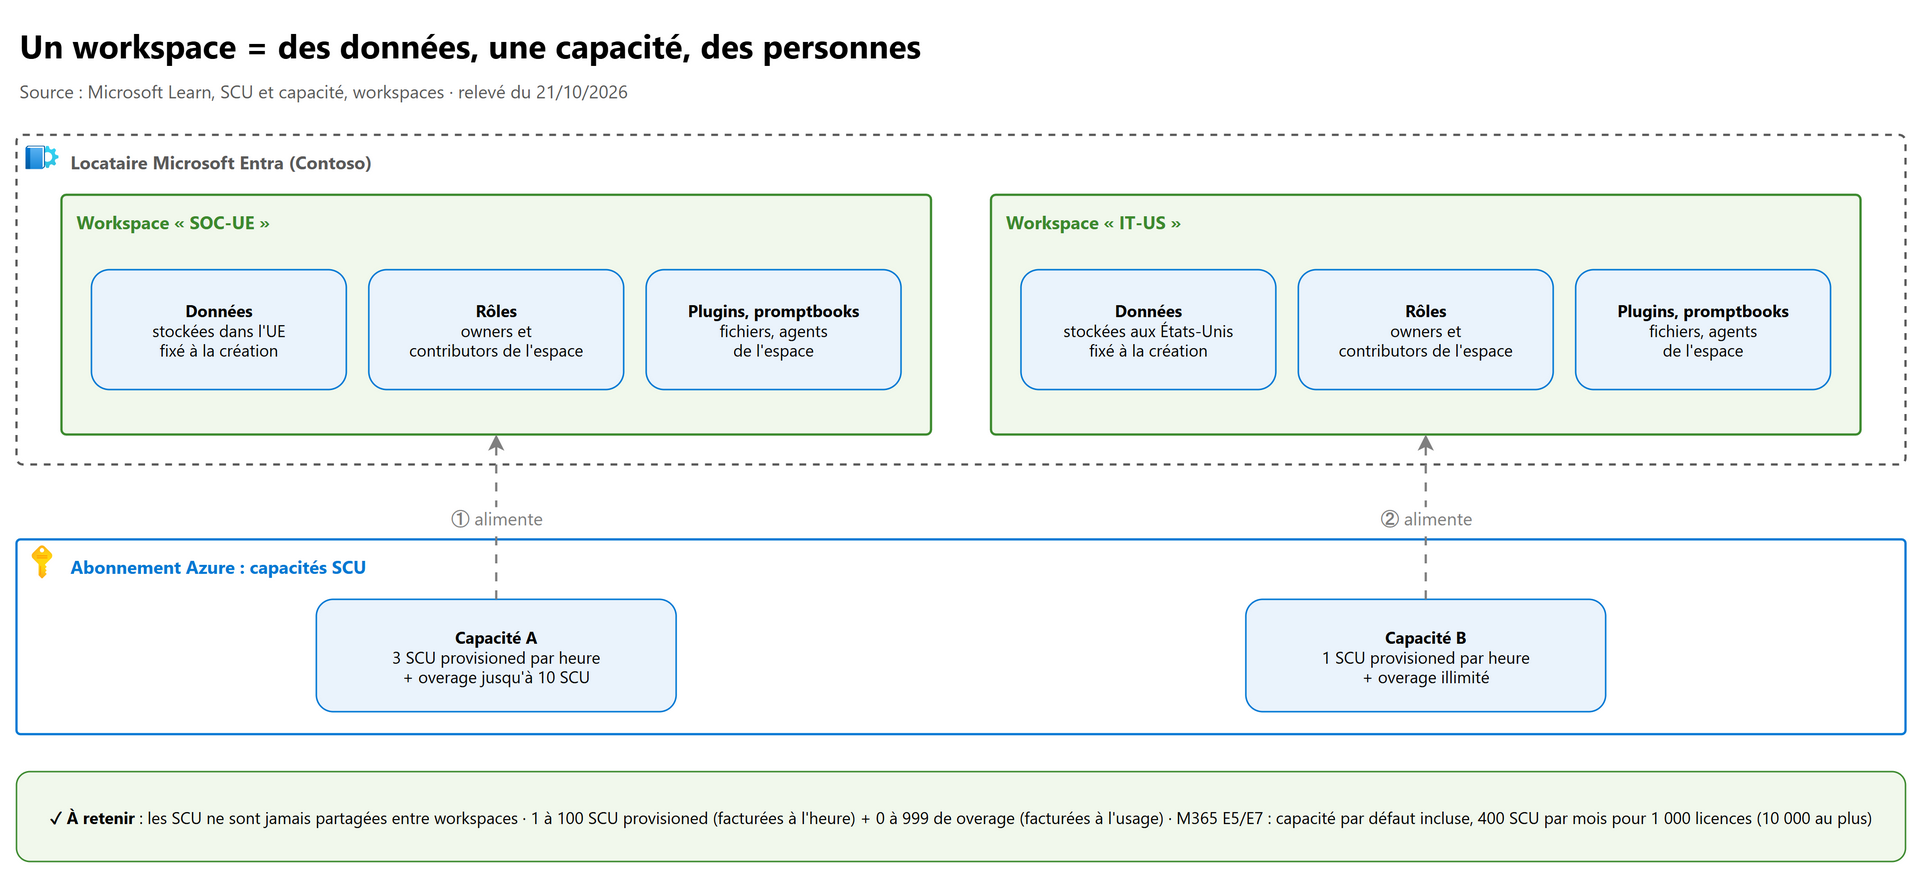
Un workspace est un conteneur logique, à l'intérieur du locataire, qui définit trois choses :
- où sont stockées les données (emplacement de stockage des données client) ;
- quelle capacité l'alimente ;
- qui y a accès (les Copilot owners et contributors sont définis par espace).
Microsoft Learn prend l'image d'une maison (le locataire) et de ses pièces (les espaces) : on entre dans la maison par le changement de locataire, puis dans les pièces auxquelles on a droit. Les intérêts :
- adapter un espace aux besoins d'une équipe (SOC, IT, conformité) ;
- répartir les coûts par équipe et budget ;
- éviter qu'une équipe en manque de SCU ne bloque les flux critiques d'une autre ;
- stocker les sessions selon des exigences géographiques ;
- gérer des plugins, promptbooks et fichiers propres à l'équipe ;
- tester des plugins et promptbooks personnalisés avant de les ouvrir à toute l'organisation.
3.2 Créer un espace#
Rôles : au moins Security Administrator pour créer l'espace, plus Owner ou Contributor Azure de l'abonnement pour y rattacher une capacité.
- Depuis la page d'accueil du portail, ou depuis Owner settings > Manage workspaces, sélectionner New workspace.
- Donner un nom (règles de nommage des ressources Azure), créer ou choisir une capacité, choisir l'emplacement de stockage des données et les préférences de partage de données. Ces choix sont propres à l'espace et peuvent différer de ceux du premier espace.
- Accepter les conditions et Créer.
Piège : l'emplacement de stockage des données est choisi à la création de l'espace et ne peut plus être modifié.
3.3 Configurer, gérer, utiliser#
- Configurer : rôles, accès, plugins et promptbooks se règlent dans l'espace sélectionné et ne valent que pour lui. Les owner settings valent aussi pour l'espace, sauf un : l'activation de la journalisation d'audit dans Microsoft Purview, que seul un Security Administrator peut changer et qui s'applique à tous les espaces.
- Gérer (page Manage workspaces) : les owners voient leurs espaces, passent de l'un à l'autre, changent la capacité associée et suppriment un espace.
- Utiliser : depuis la page d'accueil, l'utilisateur choisit l'espace courant parmi ceux auxquels il a accès et peut définir un espace préféré. Après un changement d'espace préféré, il faut recharger les portails Defender, Intune, Entra ou Purview (ou se reconnecter) pour continuer à utiliser Copilot dans ces portails.
- Espace par défaut : les expériences intégrées de Defender, Entra, Purview et Intune utilisent l'espace par défaut ; si le locataire en a plusieurs, c'est le plus ancien qui devient l'espace par défaut lors de l'auto-provisioning.
- La gestion des plugins au niveau de l'espace est en disponibilité générale depuis juin 2025 : elle évite une configuration utilisateur par utilisateur.
| Règle | Détail |
|---|---|
| Partage des SCU | Jamais entre espaces : l'espace A (1 + 3) ne peut pas emprunter les SCU de l'espace B (2 + 5) |
| Minimum | 1 SCU provisionnée par locataire, qui donne accès à au moins un espace |
| Transfert | Pas de déplacement des ressources Security Copilot entre locataires ni d'un abonnement à un autre |
3.4 Emplacement des données et évaluation des invites#
| Paramètre | Valeurs | Remarque |
|---|---|---|
| Customer data storage | Choisi à la création de l'espace | Fixe ensuite. Pour l'espace par défaut créé automatiquement (E5/E7) : la géographie du locataire Entra, ou la géographie Microsoft 365 imposée (emplacement de données préféré, ADR…) |
| Prompt evaluation (GPU) | Australie (ANZ), Europe (EU), Royaume-Uni (UK), États-Unis (US), ou partout dans le monde | Microsoft recommande « partout » pour la disponibilité. Par défaut (E5/E7) : UE si les données sont dans l'UE, sinon global |
3.5 Plusieurs locataires et MSSP#
Le locataire où Security Copilot est approvisionné n'est pas forcément celui où se connectent les analystes :
| Méthode | Fonctionnement |
|---|---|
| Comptes invités B2B | Changement de locataire natif dans le portail autonome (comptes de collaboration B2B ou invités seulement) |
| GDAP (privilèges d'administration délégués granulaires) | Par le Partner Center |
| Azure Lighthouse | Délégation sur les espaces Sentinel du client ; le partenaire consomme ses propres SCU pour interroger un espace Sentinel client à la fois |
Il n'existe pas de modèle multilocataire CSP ou revendeur : chaque client achète ses SCU.
3.6 Lister les espaces par Microsoft Graph (bêta)#
GET https://graph.microsoft.com/beta/security/securityCopilot/workspaces
Autorisation SecurityCopilotWorkspaces.Read.All ; l'utilisateur connecté doit avoir au moins le rôle Copilot contributor.
En PowerShell : Get-MgBetaSecurityCopilotWorkspace (module Microsoft.Graph.Beta.Security). API bêta, non prise en charge en
production.
4. Gérer les rôles et les autorisations#
4.1 Trois couches à ne pas confondre#
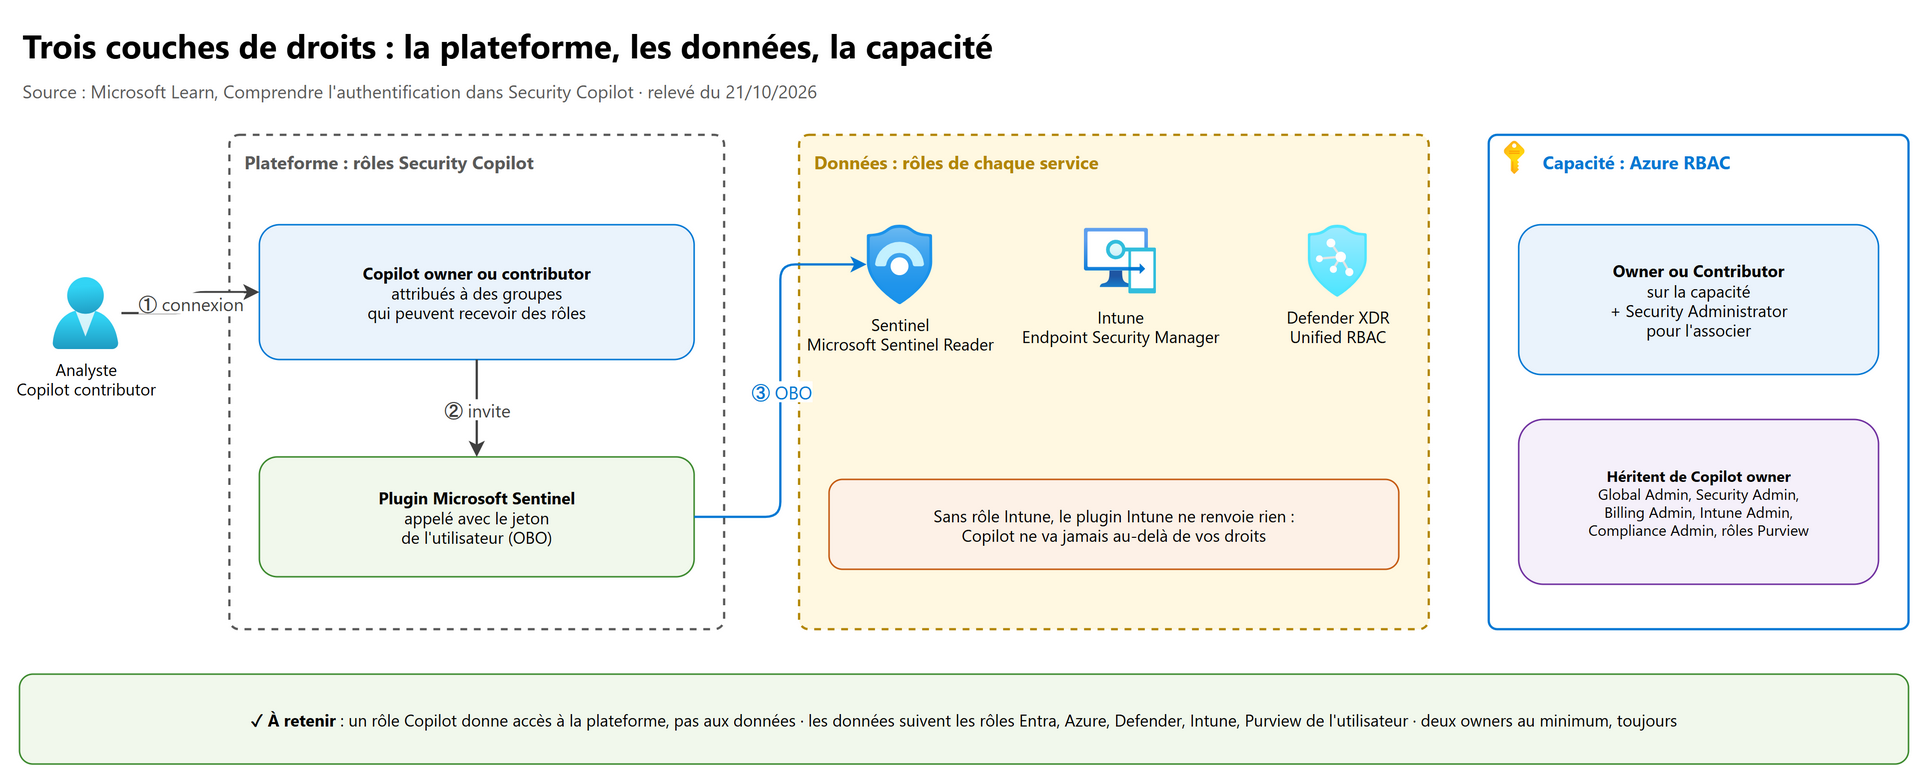
| Couche | Qui la gère | Ce qu'elle autorise |
|---|---|---|
| Rôles Security Copilot : Copilot owner, Copilot contributor | Dans Security Copilot, par espace | L'accès à la plateforme (sessions, paramètres, plugins personnalisés…). Aucune donnée de sécurité par eux-mêmes. Ce ne sont pas des rôles Entra |
| Rôles Microsoft Entra et rôles des services (Defender URBAC, Intune, Purview, Sentinel) | Centre d'administration Entra et chaque produit | L'accès aux données lues par les plugins Microsoft, en OBO |
| Azure RBAC | Portail Azure | La capacité (ressource SCU) et les ressources Azure comme les espaces Sentinel |
Principe central : Security Copilot ne va jamais au-delà de vos droits. Un Copilot contributor sans rôle Sentinel n'obtient aucune donnée Sentinel ; avec Microsoft Sentinel Reader (Azure RBAC), il lit les incidents. Même logique pour Intune (par exemple Endpoint Security Manager) et Defender XDR (RBAC unifié).
4.2 Copilot owner et Copilot contributor#
| Fonctionnalité | Copilot owner | Copilot contributor |
|---|---|---|
| Créer des sessions | Oui | Oui |
| Gérer ses propres plugins personnalisés | Oui | Non par défaut |
| Autoriser les contributors à gérer leurs plugins personnalisés, à publier pour le locataire | Oui | Non |
| Modifier la disponibilité des plugins préinstallés | Oui | Non |
| Charger des fichiers | Oui | Oui par défaut |
| Gérer qui peut charger des fichiers | Oui | Non |
| Exécuter, gérer et partager des promptbooks | Oui | Oui |
| Modifier le partage de données et les commentaires | Oui | Non |
| Gérer la capacité, voir l'usage dashboard | Oui | Non |
| Choisir la langue | Oui | Oui |
Héritent automatiquement du rôle Copilot owner :
- rôles Entra : Global Administrator, Security Administrator, Billing Administrator, Intune Administrator, Compliance Administrator (Entra) ;
- rôle Intune : Intune Administrator ;
- rôles Purview : Compliance Administrator (Purview), Data Governance Administrator (Purview), Organization Management (Purview).
Security Copilot impose de garder deux owners en permanence, qui ne peuvent pas être supprimés.
4.3 Qui reçoit le rôle Copilot contributor#
| Attribution | Avantage | Faiblesse |
|---|---|---|
| Rôles de sécurité Microsoft recommandés (défaut des nouvelles instances) | Rapide et sûr : les utilisateurs qui ont déjà un rôle de sécurité Entra (ou un rôle Defender XDR personnalisé incluant Security Copilot) deviennent Copilot contributors | Tout ou rien : si un rôle du groupe ne convient pas, il faut retirer tout le groupe |
| Tout le monde (ancien défaut) | Simple | Des utilisateurs sans accès aux données de sécurité ont une expérience déroutante. Une fois retiré, il ne peut plus être réattribué |
| Personnalisé | Contrôle total | Plus d'administration |
Règles d'attribution :
- Security Copilot n'accepte que des role-assignable groups (role-assignable groups) ;
- utiliser des security groups plutôt que des utilisateurs ;
- ne jamais donner Security Administrator (rôle privilégié) à quelqu'un seulement pour qu'il accède à Copilot : créer un groupe et lui donner le rôle Copilot voulu ;
- pour retirer « Tout le monde » : le supprimer d'abord, puis ajouter les rôles recommandés ;
- pour retirer l'accès par défaut des groupes Intune, les supprimer du rôle Copilot contributor.
Attribuer un rôle : menu Home > Role assignment > Add members > choisir la personne ou le groupe > Copilot owner ou Copilot contributor > Add. L'appartenance aux rôles Entra, elle, se gère uniquement dans le centre d'administration Entra.
4.4 Sessions partagées#
- il suffit du rôle Copilot contributor pour partager ou ouvrir un lien de session du même locataire ;
- le destinataire voit toute la session, sans que ses propres droits sur les données soient réévalués : partager une réponse qui contient des données Intune la rend lisible par quelqu'un qui n'a pas accès à Intune ;
- seul le créateur décide qui accède ; transférer le lien n'accorde rien ;
- les sessions partagées sont en lecture seule, limitées au même locataire.
4.5 Protéger l'accès par le Conditional Access#
Microsoft recommande de cibler toutes les ressources avec les stratégies Conditional Access (MFA, utilisateurs et connexions à risque, appareils conformes, risque interne). Certaines organisations ciblent directement les service principals de Security Copilot, à l'aide de custom security attributes :
| ID d'application | Service principal |
|---|---|
bb5ffd56-39eb-458c-a53a-775ba21277da |
Security Copilot Portal |
bb3d68c2-d09e-4455-94a0-e323996dbaa3 |
Security Copilot API |
43d7b169-1d9e-4d32-8cd8-06c5974ed90c |
Security Copilot Agent Management |
b0cf1501-8e0f-4fbb-b70a-52ca5ea7bda6 |
Security Copilot Logic Apps Connector |
Comme les plugins agissent en OBO, il faut aussi que les outils sous-jacents (Entra, Intune, Purview, Defender XDR, Defender Threat Intelligence) soient couverts par le Conditional Access. Pour Defender for Cloud et l'Azure Firewall, c'est la stratégie sur le portail et l'API de gestion Azure qui s'applique. Le guide Zero Trust recommande pour les équipes SecOps au minimum le niveau Enterprise, et le niveau Specialized security pour l'accès à Security Copilot (voir chapitre 01).
5. Activer et configurer les plugins#
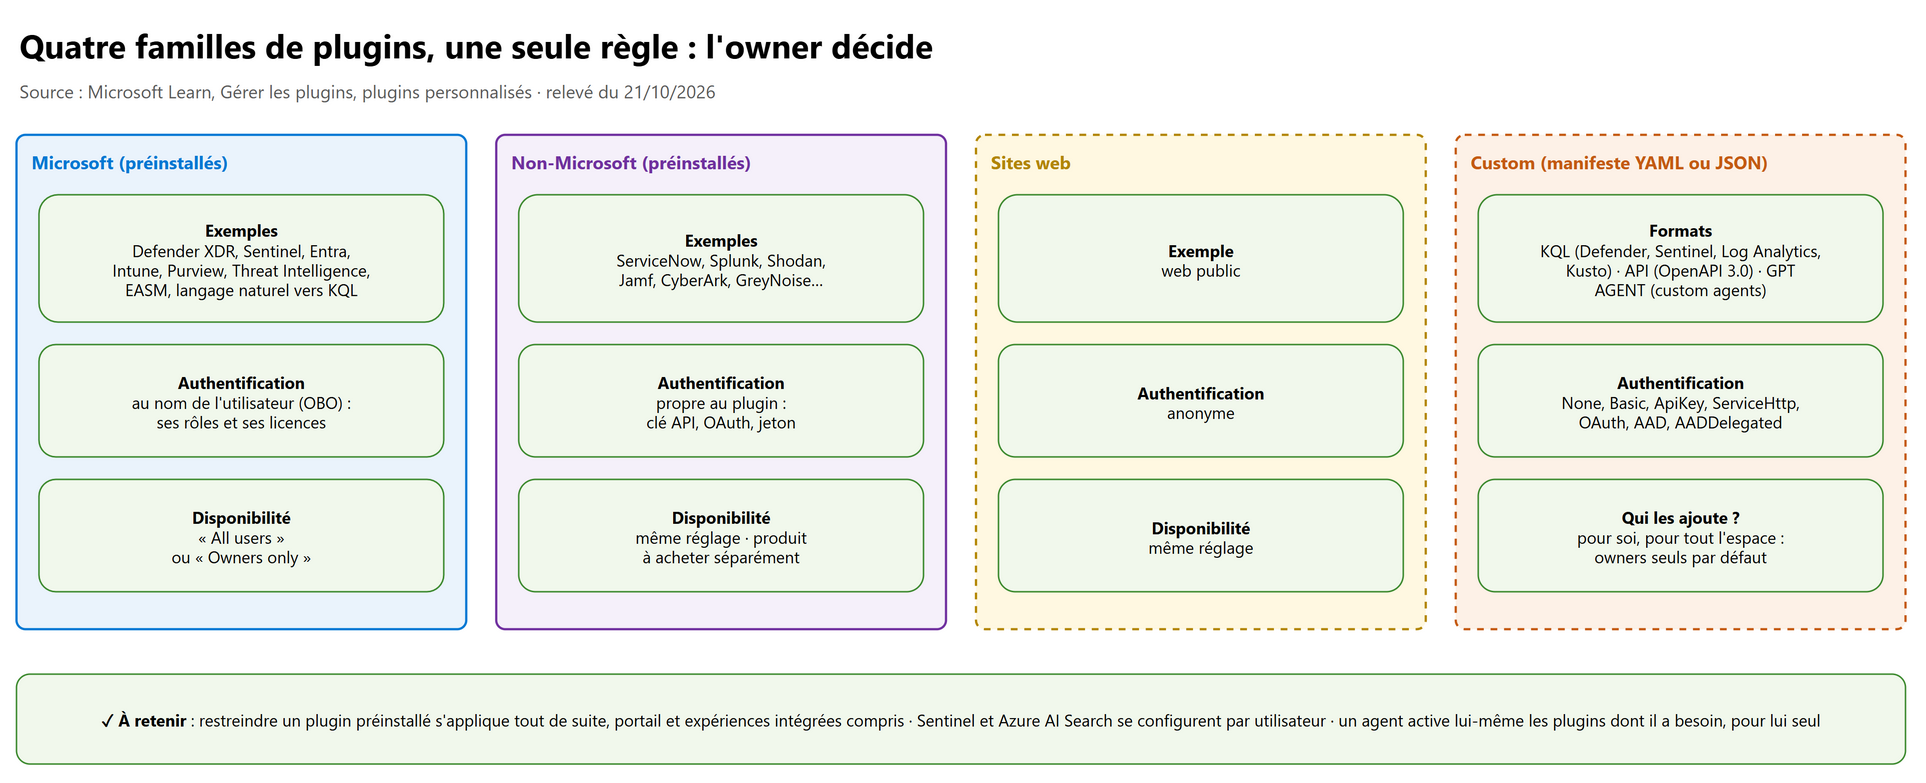
5.1 Les familles de plugins#
| Famille | Exemples | Authentification |
|---|---|---|
| Microsoft (préinstallés) | Microsoft Defender XDR, Microsoft Sentinel, langage naturel vers KQL (Defender, Sentinel), Microsoft Entra, Microsoft Intune, Windows 365, Microsoft Purview, Microsoft Threat Intelligence, Defender External Attack Surface Management, Azure AI Search, Azure Firewall, WAF | OBO : rôles et licences de l'utilisateur |
| Non-Microsoft (préinstallés) | ServiceNow SIR, Splunk, Shodan, Jamf, CyberArk Privilege Cloud, GreyNoise, AbuseIPDB, Censys, Netskope, Tanium, UrlScan… | Propre au plugin (clé API, jeton, OAuth). Le produit s'achète à part ; il peut falloir autoriser les IP de sortie de Security Copilot (exemple : Splunk) |
| Sites web | Web public | Anonyme |
| Personnalisés | Vos plugins KQL, API, GPT, ou agents | Selon le manifeste |
Un produit intégré par plugin doit être acheté séparément. Security Copilot n'utilise que les plugins activés. La liste ci-dessus est indicative (recomposée à partir des pages produits) : la liste à jour est celle du bouton Sources du portail.
5.2 Ce que fait l'utilisateur#
Dans une session : icône Sources de la barre d'invite :
- activer ou désactiver chaque plugin (un plugin préinstallé auquel on n'a pas droit s'affiche Restreint, un plugin personnalisé auquel on n'a pas droit n'apparaît pas) ;
- filtrer par état (actif, inactif) et par catégorie ;
- personnaliser les paramètres : aujourd'hui pour Microsoft Sentinel (espace Sentinel par défaut) et Defender EASM ;
- configurer : un plugin avec une roue dentée ou un bouton Configurer (Sentinel, Azure AI Search) se configure par utilisateur.
5.3 Ce que décide l'owner#
Menu Owner > Plugin settings :
| Paramètre | Valeurs | Défaut |
|---|---|---|
| Qui peut ajouter et gérer ses propres plugins personnalisés (portée utilisateur) | Owners only · Contributors and owners | Owners only |
| Qui peut ajouter et gérer des plugins personnalisés pour tous les utilisateurs de l'espace (portée locataire) | Owners only · Contributors and owners (disponible seulement si la première option est ouverte aux contributors) | Owners only |
| Disponibilité de chaque plugin préinstallé | All users · Owners only | All users |
À savoir :
- restreindre un plugin s'applique immédiatement, au portail et aux expériences intégrées : un analyste dont les plugins Defender XDR et langage naturel vers KQL sont restreints perd ces fonctions dans Copilot pour Defender. Prévenir les utilisateurs avant ;
- après une restriction, les nouveaux plugins préinstallés ne sont disponibles que pour les owners tant que rien d'autre n'est configuré ;
- un plugin ajouté par un owner « pour tous » peut être activé et utilisé par tous, mais seuls les owners le modifient ;
- quand on configure un agent, les plugins qu'il requiert sont activés pour cet agent seulement, sans changer leur statut pour l'organisation ;
- le paramètre Accès aux données des services Microsoft 365 (owner settings) autorise ou non Copilot à interroger les services M365 sous licence, comme Purview. Le couper rend ces plugins inutilisables ; les données déjà récupérées suivent la politique de rétention.
5.4 Créer un plugin personnalisé#
Un plugin personnalisé est un manifeste YAML ou JSON avec deux clés de premier niveau obligatoires : Descriptor (nom,
description, paramètres, authentification) et SkillGroups (les outils, par format). Ajout : Sources > Custom >
Upload plugin > pour soi ou pour tous > plugin Security Copilot (fichier ou lien) ou plugin OpenAI (lien) >
configuration éventuelle. Microsoft conseille de tester d'abord en portée utilisateur avant d'ouvrir à l'organisation, et de
vérifier que le plugin respecte les pratiques d'IA responsable.
| Format | Usage | Points clés |
|---|---|---|
| KQL | Requêtes paramétrées | Target : Defender, Sentinel, SentinelDataLake, LogAnalytics ou Kusto · modèle de requête jusqu'à 80 000 caractères (Template, TemplateUrl ou PackageUrl) |
| API | Appeler une API REST | Spécification OpenAPI 3.0 ou 3.0.1 · lecture seule : les verbes comme POST ne servent qu'à récupérer des données, pas d'écriture |
| GPT | Invite au modèle comme outil | Instructions en langage naturel |
| AGENT | Agent personnalisé | Instructions + outils enfants ; un manifeste avec AgentDefinitions est publié comme agent |
| Plugin OpenAI | Manifeste au format OpenAI | name_for_model (100 caractères), name_for_human (40), description_for_model (16 000), api.type = openapi |
Exemple de plugin KQL pour Sentinel (modèle repris de Microsoft Learn) :
Descriptor:
  Name: ConnexionsUtilisateurSentinel
  DisplayName: Connexions d'un utilisateur (Sentinel)
  Description: Retourne les 100 dernières connexions Entra d'un utilisateur depuis l'espace Sentinel
  Settings:
    - Name: TenantId
      Required: true
    - Name: SubscriptionId
      Required: true
    - Name: ResourceGroupName
      Required: true
    - Name: WorkspaceName
      Required: true

SkillGroups:
  - Format: KQL
    Skills:
      - Name: GetUserSignIns
        DisplayName: Connexions récentes d'un utilisateur
        Description: Liste les connexions récentes d'un utilisateur pour repérer un emplacement ou une application inhabituels
        Inputs:
          - Name: user
            Description: Nom d'affichage ou UPN de l'utilisateur
            Required: true
        Settings:
          Target: Sentinel
          TenantId: '{{TenantId}}'
          SubscriptionId: '{{SubscriptionId}}'
          ResourceGroupName: '{{ResourceGroupName}}'
          WorkspaceName: '{{WorkspaceName}}'
          Template: |-
            SigninLogs
            | where UserDisplayName == '{{user}}' or UserPrincipalName == '{{user}}'
            | project TimeGenerated, UserPrincipalName, Location, ResourceDisplayName, ConditionalAccessStatus, IsInteractive
            | top 100 by TimeGenerated desc
Exemple de plugin API avec clé d'API : l'emplacement de la clé est décrit dans le manifeste, sa valeur est saisie à la configuration (jamais dans le fichier) :
Descriptor:
  Name: ReputationIpInterne
  DisplayName: Réputation IP (API interne)
  Description: Donne la réputation d'une adresse IP pour savoir si elle est risquée
  SupportedAuthTypes:
    - ApiKey
  Authorization:
    Type: APIKey
    Key: x-api-key
    Location: Header
    AuthScheme: ''

SkillGroups:
  - Format: API
    Settings:
      OpenApiSpecUrl: https://api.contoso.example/openapi.yaml
Schémas d'authentification pris en charge : None, Basic, ApiKey, ServiceHttp, OAuthAuthorizationCodeFlow
(URI de rappel https://securitycopilot.microsoft.com/auth/v1/callback), OAuthClientCredentialsFlow, AAD (application
seule) et AADDelegated (utilisateur + application). Bonnes pratiques d'écriture :
- descriptions détaillées, qui disent pourquoi utiliser l'outil ;
DescriptionForModelsert à la sélection de l'outil ; - éviter les collisions d'outils : un seul
GetDevicesqui accepte un ID d'appareil, un ID ou un nom d'utilisateur, plutôt que trois outils presque identiques.
6. Promptbooks, sessions et invites#
6.1 Écrire une bonne invite#
Une invite efficace contient quatre éléments :
| Élément | Exemple |
|---|---|
| Objectif | « Résume l'incident 15134 » |
| Contexte | « … de Microsoft Defender XDR, pour mon responsable » |
| Attentes (format, public) | « … en un paragraphe, puis la liste des entités impliquées » |
| Source | « … avec le plugin Defender XDR » |
Autres conseils : être précis et concis, itérer, donner des consignes positives (« exclus les appareils nommés test » plutôt que « ne montre pas… »), s'adresser à Copilot en « Tu dois… ».
6.2 Promptbooks#
- Un promptbook est une suite d'invites qui s'exécutent dans l'ordre, chacune s'appuyant sur les réponses précédentes.
- On le crée à partir d'une session contenant les invites à réutiliser, avec des paramètres d'entrée (par exemple un ID d'incident). Partage : Just me ou Everyone in my organization ; tous les rôles peuvent publier pour le locataire.
- On le lance depuis la bibliothèque (icône d'exécution, ou Démarrer une nouvelle session) en remplissant les entrées.
- Les résultats dépendent des droits de la personne qui l'exécute ; changer l'ordre des invites change le résultat et la consommation de SCU ; un promptbook long peut être annulé.
- La bibliothèque propose des invites et promptbooks prêts à l'emploi, filtrables par rôle (RSSI, analyste SOC, analyste Threat Intelligence, administrateur IT) et par plugin.
6.3 Fichiers et connecteurs#
- Chargement de fichiers : l'owner décide qui peut charger (personne, ou contributors et owners). Un fichier n'est visible que du compte qui l'a chargé.
- Connecteurs : le connecteur Logic Apps expose Envoyer une invite Security Copilot et Envoyer un promptbook Security Copilot ; le connecteur Copilot Studio expose Envoyer une invite et Récupérer l'état d'une invite. Ils permettent d'appeler Copilot depuis un flux d'automatisation (par exemple un playbook Sentinel, voir chapitre 11).
7. Activer et configurer les agents#
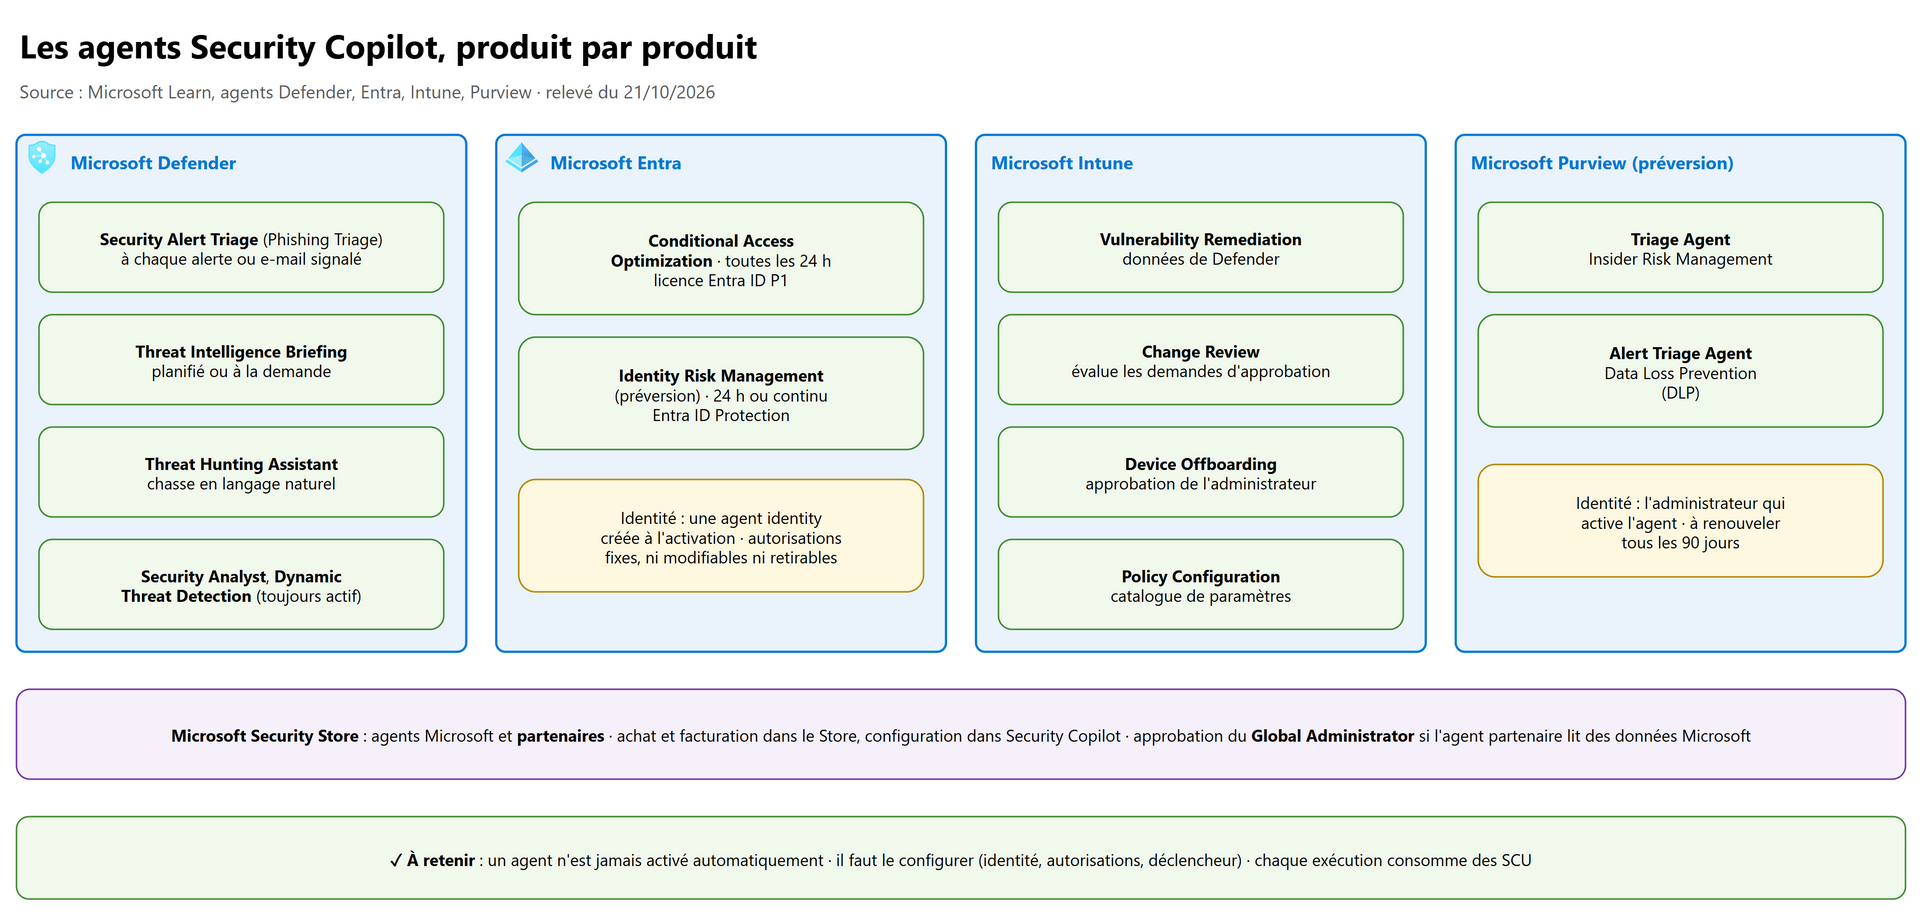
7.1 Ce qu'est un agent#
Un agent Security Copilot traite des signaux, raisonne avec le modèle de langage, planifie une suite d'actions, garde une mémoire (la rétroaction des analystes) et agit dans les limites fixées par l'administrateur. Son autonomie se lit par trois questions :
- Déclencheur : qu'est-ce qui le fait tourner (planification, événement, exécution manuelle) ?
- Autorisations d'accès : quelles données et quels systèmes peut-il lire ?
- Droits d'action : que peut-il faire seul (par exemple classer une alerte) ?
Les agents consomment des SCU comme les autres fonctionnalités et ne demandent pas d'autre licence Security Copilot (le produit qu'ils servent, lui, peut en exiger une). Ils ne sont jamais activés automatiquement, même avec l'inclusion E5 : il faut les configurer.
Où les trouver : portail autonome (menu Agents : bibliothèque, agents actifs de l'espace), expériences intégrées (Defender, Entra, Intune, Purview) et Microsoft Security Store intégré au portail.
7.2 Les agents Microsoft à connaître#
| Produit | Agent | Déclencheur | À retenir |
|---|---|---|---|
| Defender | Phishing Triage / Security Alert Triage (préversion pour les alertes cloud et identité) | À chaque e-mail signalé ou nouvelle alerte | Classe en vrai ou faux positif avec une justification en langage naturel ; exige Defender for Office 365 Plan 2, le RBAC unifié activé, « Monitor reported messages in Outlook », la stratégie d'alerte Email reported by user as malware or phish et la désactivation de la règle de réglage qui résout automatiquement cette alerte ; Security Administrator pour le configurer |
| Defender | Threat Intelligence Briefing | Intervalle choisi (par exemple tous les 7 jours) ou à la demande | Synthèse des menaces adaptée (région, secteur) ; Security Administrator pour le configurer |
| Defender | Threat Hunting Assistant | À la demande | Chasse de bout en bout en langage naturel dans l'advanced hunting |
| Defender | Security Analyst | À la demande | Identité de l'utilisateur ; analyses (anomalies, scores de risque, prévisions) sur Defender, Sentinel ou le lac de données |
| Defender | Dynamic Threat Detection | Toujours actif | Trouve les faux négatifs et génère des alertes dynamiques mappées à MITRE ATT&CK |
| Entra | Conditional Access Optimization | Toutes les 24 heures ou manuel | Compare vos stratégies aux bonnes pratiques Zero Trust ; licence Entra ID P1 ; Security Administrator pour le configurer, Conditional Access Administrator pour l'utiliser ; agent identity créée à l'activation, autorisations fixes |
| Entra | Identity Risk Management (préversion) | 24 h, manuel ou continu | Aide à investiguer et traiter les risques d'Entra ID Protection |
| Intune | Vulnerability Remediation | — | Priorise les vulnérabilités à partir des données Defender |
| Intune | Change Review, Device Offboarding, Policy Configuration | — | Évaluer une demande d'approbation ; repérer les appareils obsolètes (avec approbation) ; créer une stratégie à partir d'un document |
| Purview (préversion) | Triage Agent (Insider Risk Management), Alert Triage Agent (DLP) | Planifié ou alerte par alerte | Classe les alertes en quatre catégories ; s'exécute sous l'identité de l'administrateur qui l'a activé, authentification à renouveler tous les 90 jours |
7.3 Configurer un agent#
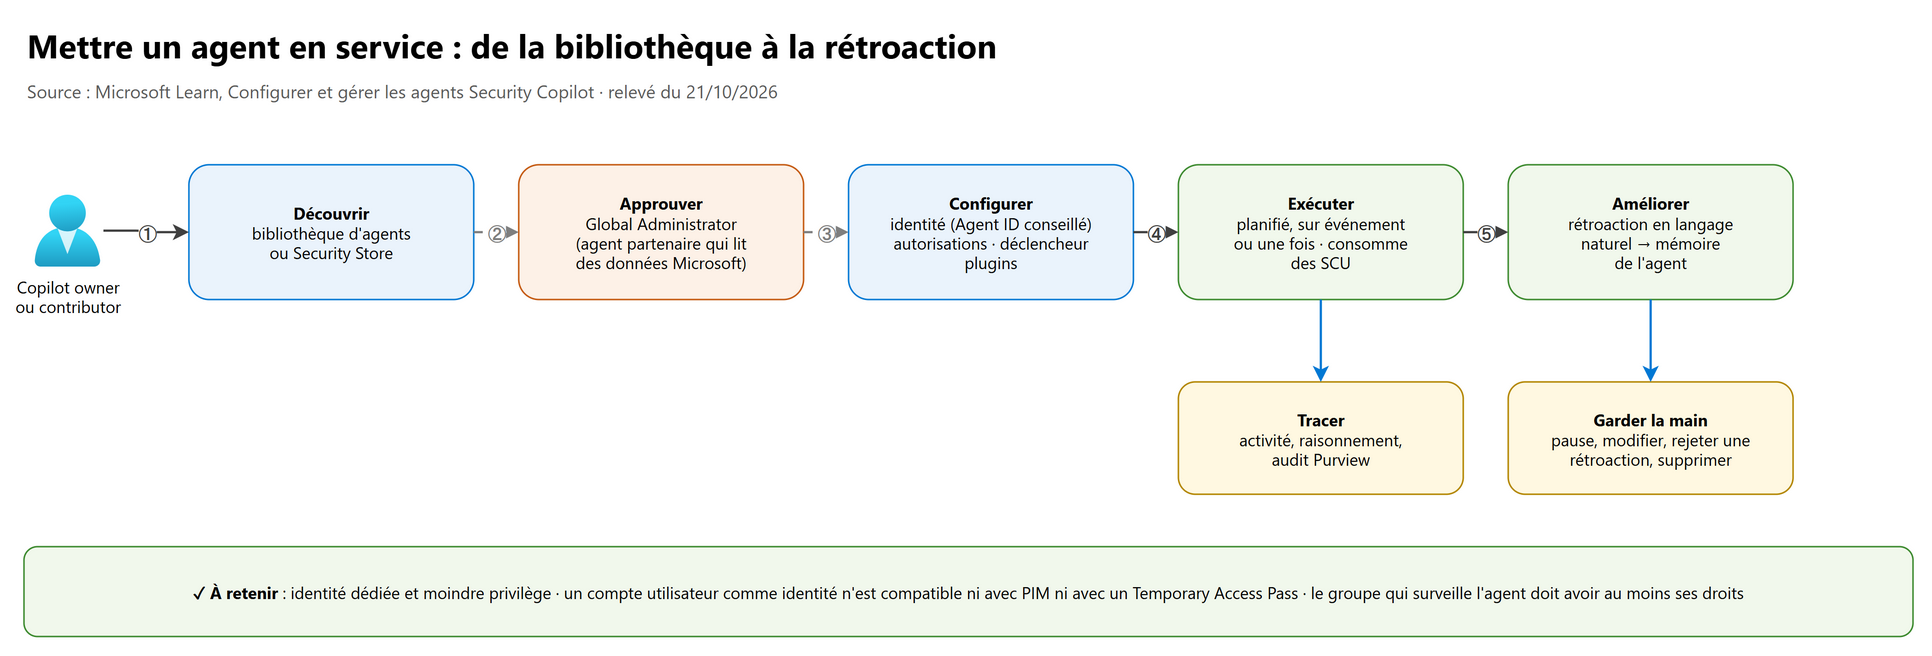
Agent Microsoft : portail > Agents > choisir l'agent > Configurer > choisir l'identité > renseigner les paramètres > Exécuter.
| Paramètre | Rôle |
|---|---|
| Déclencheur | Événement ou condition qui lance l'agent |
| Autorisations | Ce que l'agent peut lire ou faire |
| Identité | Les informations d'identification de l'agent : agent identity (Microsoft Entra Agent ID, recommandée) ou compte utilisateur existant |
| Plugins | Activés automatiquement pour l'agent |
| Produits | Produits Microsoft nécessaires |
| Accès en fonction du rôle | Rôles requis pour activer ou exécuter l'agent |
Sur l'identité (exemple du Phishing Triage Agent) :
- agent identity : l'assistant propose seulement les rôles qui ont les autorisations requises, ou en crée un ;
- compte utilisateur existant : l'agent hérite de ses droits ; il faut créer le compte et lui donner les autorisations avant ; prévoir une expiration longue et surveiller l'authentification (l'agent s'arrête si elle expire) ; ce compte n'est compatible ni avec PIM ni avec un Temporary Access Pass ; lui appliquer des stratégies Conditional Access adaptées ;
- le groupe qui surveille l'agent doit avoir des droits égaux ou supérieurs à ceux de l'agent.
Agent partenaire (Security Store, préversion) :
- Acheter ou s'abonner dans le Security Store (la facturation se gère dans le Store ; il faut le rôle Contributor ou Owner de l'abonnement Azure pour un agent publié par un partenaire).
- Si l'agent accède à un outil ou à des données Microsoft (Intune, Entra, Sentinel, Defender, Threat Intelligence), un Global Administrator doit l'approuver : le Copilot owner ou contributor voit le bouton Configurer désactivé, copie le lien et l'envoie ; le Global Administrator ouvre le lien, examine les autorisations et sélectionne Démarrer l'approbation.
- Le Copilot owner ou contributor termine la configuration (compte, déclencheur, paramètres).
Sans accès aux données Microsoft, aucune approbation n'est demandée.
7.4 Faire vivre l'agent#
- Rétroaction : depuis les résultats, choisir si le commentaire est pour l'agent (stocké dans sa mémoire) ou pour Microsoft (amélioration du produit). Pour le Phishing Triage Agent, la rétroaction en langage naturel est traduite en « leçon », vérifiée (pertinence, conflit avec une leçon précédente) avant d'être enregistrée.
- Gérer la mémoire : menu … > Gérer la mémoire > Rejeter les commentaires pour retirer une leçon.
- Exécuter ou suspendre : automatique sur déclencheur, manuel (Une fois) ou en pause.
- Modifier : identité, paramètres.
- Supprimer : supprime la rétroaction stockée ; l'historique des incidents déjà traités reste.
- Tracer : chaque décision est visible (activité, schéma du raisonnement) et journalisée dans l'audit Purview ; la page de l'agent montre aussi sa consommation de SCU.
stateDiagram-v2
    [*] --> Disponible : bibliothèque ou Security Store
    Disponible --> EnApprobation : agent partenaire avec données Microsoft
    EnApprobation --> AConfigurer : approuvé par le Global Administrator
    Disponible --> AConfigurer : agent Microsoft
    AConfigurer --> Actif : identité, autorisations, déclencheur
    Actif --> Actif : exécution, rétroaction, mémoire
    Actif --> EnPause : pause
    EnPause --> Actif : exécuter
    Actif --> [*] : supprimer
7.5 Agents personnalisés#
Les développeurs créent des agents dans le portail (menu Build) de trois façons : en langage naturel (NL2Agent, préversion privée), avec l'agent builder (formulaire), ou en chargeant un manifeste YAML ; on peut aussi utiliser des outils MCP dans un IDE. Toutes les méthodes produisent un manifeste YAML. Publication :
| Rôle | Peut publier |
|---|---|
| Copilot contributor | En portée utilisateur (« Moi seulement ») |
| Copilot owner | En portée workspace (« Tout le monde dans l'espace ») |
Un partenaire peut aussi publier son agent dans le Security Store (paquet avec PackageManifest.yaml et AgentManifest.yaml).
8. Confidentialité, données et audit#
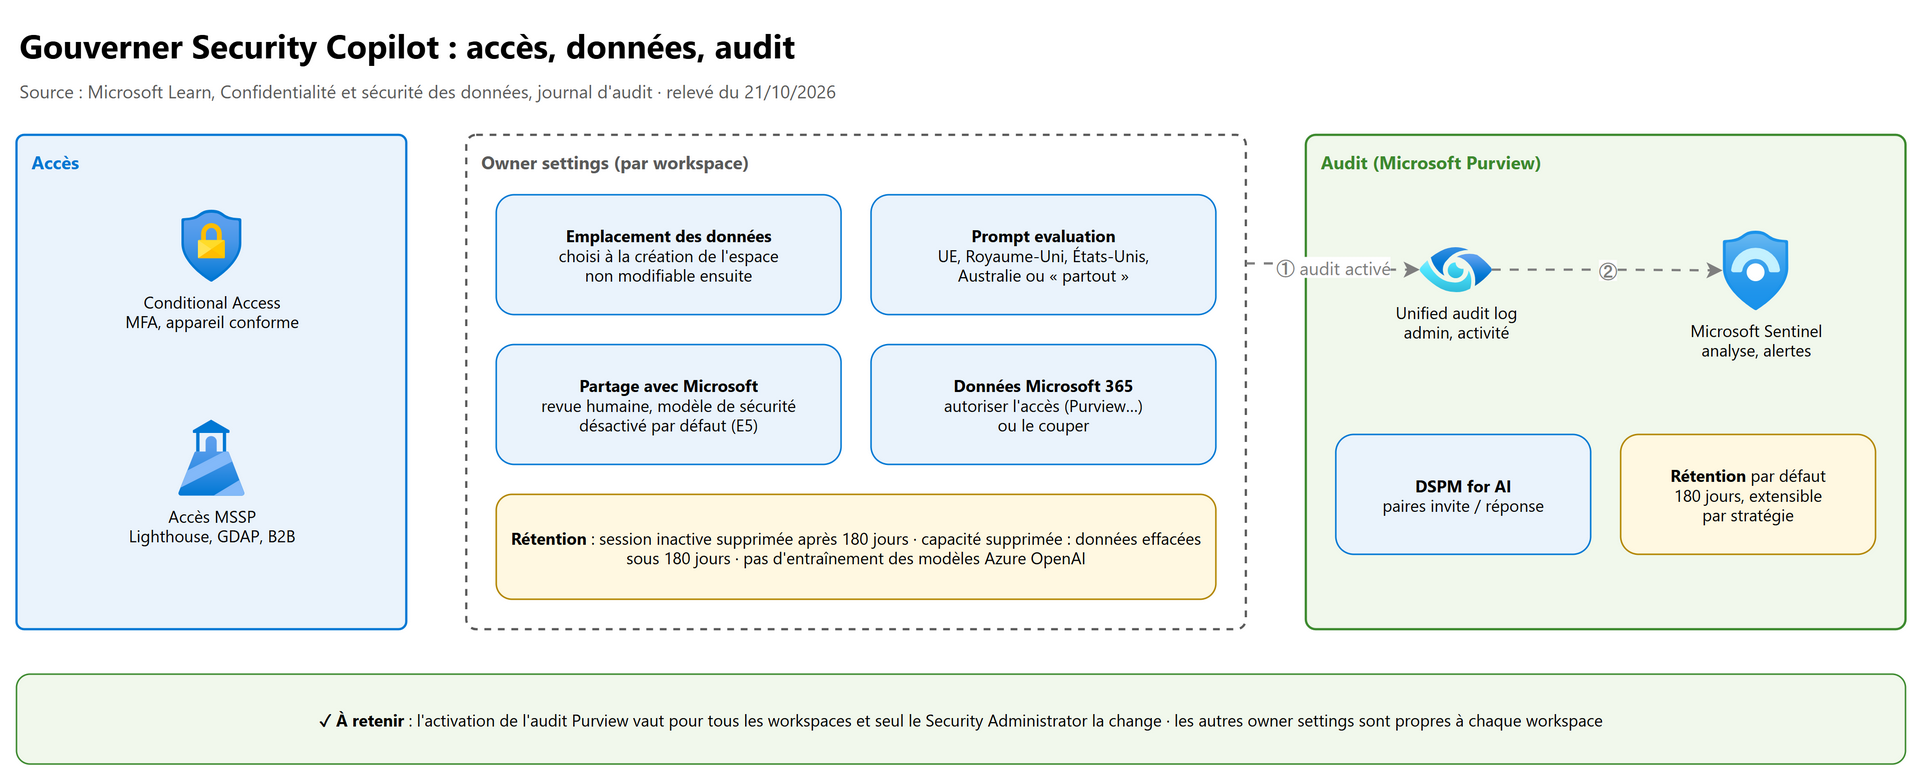
8.1 Partage de données avec Microsoft#
Deux options, dans les owner settings (et lors de l'intégration) :
- autoriser Microsoft à capturer des données pour valider les performances du produit par revue humaine ;
- autoriser Microsoft à capturer et examiner des données pour construire et valider le modèle d'IA de sécurité de Microsoft.
Avec l'auto-provisioning E5/E7, les deux sont désactivées par défaut. Les données partagées sont gardées 90 jours ; si l'on se désinscrit du partage, elles sont supprimées sous 30 jours. Dans tous les cas, les données client ne servent pas à entraîner les modèles de base d'Azure OpenAI. Si le partage est activé, les données (sauf les fichiers chargés) peuvent être stockées hors de la géographie de l'espace.
8.2 Rétention et suppression#
| Cas | Délai |
|---|---|
| Toute la provisioned capacity supprimée | Données supprimées sous 180 jours |
| Session inactive | Supprimée après 180 jours d'inactivité |
| Demande de suppression (portail ou support) | Sous 30 jours |
| Session supprimée dans le portail | Marquée supprimée (TTL 30 jours) ; les journaux qui la contiennent sont gardés jusqu'à 90 jours |
Exporter ses données ou faire une demande RGPD passe par le support Security Copilot. Les données sont chiffrées en transit et au repos, isolées logiquement de celles des autres clients.
8.3 Journal d'audit#
| Source | Contenu |
|---|---|
| Unified audit log Purview (et API de gestion Office 365) | Événements d'administration (paramètres du locataire, partage de données, agents, déclencheurs, plugins, promptbooks) et métadonnées d'activité (qui a envoyé une invite, quand) |
| DSPM for AI (Purview) | Les paires invite / réponse (contenu client) |
Activation : pendant l'intégration, ou par Owner settings > Journalisation des données d'audit dans Microsoft
Purview, par un Security Administrator ; le réglage vaut pour tous les espaces. Les journaux arrivent en général
sous 24 heures ; rétention par défaut 180 jours, prolongeable par une stratégie de rétention du journal d'audit ; Purview
stocke ces données dans la région de vos données Microsoft 365. Opérations à reconnaître : CopilotInteraction,
UpdateTenantSettings, CreatePlugin, EnablePlugin, DisableCopilotPlugin, CreatePromptBook… On peut ensuite les envoyer
dans Microsoft Sentinel pour surveiller l'usage.
8.4 IA responsable#
Security Copilot est certifié ISO 42001 (système de management de l'IA). Les réponses peuvent être inexactes : l'analyste les vérifie avant d'agir, utilise les boutons de commentaire, et les agents montrent leur raisonnement pour qu'on puisse le valider ou le contredire.
9. Labs conseillés#
Coût à connaître avant de commencer : sans Microsoft 365 E5/E7, une provisioned capacity se paie à l'heure dès sa création (1 SCU au minimum), même inutilisée. Pour un lab : créer 1 SCU, overage à 0, enchaîner les labs dans la même session, puis supprimer la capacité (action définitive). Avec un locataire E5/E7 éligible, l'inclusion évite toute facturation horaire. Sans capacité du tout, il reste les pages Microsoft Learn et l'exploration des paramètres en lecture : le portail ne répond pas aux invites.
Lab 1 · Capacité et workspace
- Portail Security Copilot > Get started : abonnement de test, resource group, 1 SCU, overage 0, évaluation des invites « partout ».
- Créer un second espace (« Lab-UE », stockage UE) et lui associer la même capacité ou une autre.
- Résultat attendu : les deux espaces apparaissent dans Manage workspaces ; l'emplacement de stockage n'est plus modifiable.
Lab 2 · Rôles et OBO
- Créer un groupe role-assignable « Copilot-Analystes » avec un compte de test, lui donner Copilot contributor.
- Avec ce compte, demander « liste les incidents Sentinel des dernières 24 heures » : pas de données.
- Lui donner Microsoft Sentinel Reader sur le resource group de l'espace Sentinel, relancer l'invite.
- Résultat attendu : les incidents apparaissent, preuve que Copilot agit avec les droits de l'utilisateur.
Lab 3 · Plugins
- En owner : Plugin settings > « ajouter pour soi » ouvert aux contributors, « pour tous » réservé aux owners.
- Avec le compte contributor : charger le plugin KQL de la section 5.4 en portée utilisateur et l'appeler.
- Résultat attendu : le plugin fonctionne pour ce compte seulement ; le restreindre ensuite aux owners et constater qu'il disparaît pour le contributor.
Lab 4 · Promptbook, audit et agent
- Construire une session de trois invites sur un incident, puis Create promptbook avec l'ID d'incident en paramètre.
- Activer Journalisation des données d'audit dans Microsoft Purview (Security Administrator).
- Ouvrir Agents, configurer l'agent Conditional Access Optimization (Entra ID P1) avec une agent identity, en exécution manuelle.
- Résultat attendu : le lendemain, les opérations (
CopilotInteraction,CreatePromptBook…) sont dans l'audit Purview ; l'agent propose des suggestions sur les stratégies, et sa consommation de SCU s'affiche sur sa page.
10. Les pièges d'examen#
| Situation dans la question | Réponse attendue | Pourquoi |
|---|---|---|
| Un Copilot contributor ne voit aucun incident Sentinel | Lui donner Microsoft Sentinel Reader (Azure RBAC) | Le rôle Copilot n'ouvre aucune donnée ; les plugins agissent en OBO |
| Donner l'accès à Copilot à un analyste | Groupe role-assignable avec le rôle Copilot contributor, ou les rôles recommandés | Ne jamais attribuer Security Administrator juste pour Copilot |
| Les rôles Copilot sont-ils des rôles Entra ? | Non | Définis et gérés dans Security Copilot |
| Qui est Copilot owner sans attribution explicite ? | Global Administrator, Security Administrator, Billing Administrator, Intune Administrator, Compliance Administrator (Entra), rôles Purview cités | Héritage automatique |
| Supprimer tous les owners | Impossible : deux owners sont toujours conservés | Protection contre la perte d'accès |
| Le groupe « Tout le monde » a été retiré par erreur | Il ne peut pas être réattribué ; utiliser les rôles recommandés ou un groupe | Règle documentée |
| L'équipe SOC-UE est à court de SCU, l'équipe IT a de la marge | Augmenter la capacité de SOC-UE (ou son overage) | Les SCU ne se partagent jamais entre espaces |
| Changer la région de stockage d'un espace existant | Impossible : créer un nouvel espace | Emplacement fixé à la création |
| Créer un espace et lui associer une capacité | Security Administrator + Owner ou Contributor Azure | Deux couches de droits |
| Activer l'audit Purview pour un seul espace | Impossible : réglage global, par un Security Administrator | Seule exception aux paramètres par espace |
| Empêcher les contributors d'ajouter des plugins personnalisés | C'est déjà le défaut (Owners only) | Plugin settings |
| Restreindre le plugin Defender XDR « pour tester » | Attention : effet immédiat, y compris dans Copilot pour Defender | S'applique aux expériences intégrées |
| Un plugin API doit créer un ticket (POST d'écriture) | Non pris en charge | Les plugins API ne font que lire |
| Agent partenaire qui lit des données Intune : bouton Configurer grisé | Faire approuver par un Global Administrator (copier le lien) | Consentement aux autorisations |
| Agent Phishing Triage sur un compte utilisateur géré par PIM | Non : compte incompatible avec PIM et le TAP ; préférer une agent identity | Opérations de fond longues |
| Les agents sont-ils actifs dès l'inclusion E5 ? | Non, il faut les configurer | FAQ inclusion |
| Facture alors qu'aucun espace n'utilise la capacité | Normal : la facturation commence à la création de la capacité | Option 2 portail Azure |
| MSSP par Azure Lighthouse : quelles SCU ? | Celles du partenaire | FAQ partenaires |
| Partager une session avec un collègue sans droits Intune | Il voit les résultats Intune de la session | L'accès aux données n'est pas réévalué à l'affichage |
11. Scénarios d'entraînement#
1. Fabrikam (sans Microsoft 365 E5) veut tester Security Copilot à moindre coût, sans risque de blocage pendant une investigation. Que configurer ?
Une capacité de 3 SCU provisioned avec un overage illimité (recommandation de départ de Microsoft), puis suivre le usage dashboard et ajuster. Rôles : Contributor ou Owner Azure sur le resource group et Security Administrator.
2. Contoso a un SOC européen et une équipe IT américaine ; les sessions du SOC doivent rester dans l'UE et l'activité de l'IT ne doit jamais bloquer le SOC.
Deux workspaces : SOC-UE (stockage UE) et IT-US (stockage États-Unis), chacun avec sa propre capacité et ses propres rôles. Les SCU n'étant pas partagées, la consommation de l'IT n'affecte pas le SOC.
3. Un analyste a le rôle Copilot contributor. Il demande « liste les appareils non conformes » et n'obtient rien.
Il lui manque un rôle Intune (par exemple Endpoint Security Manager) : le plugin Intune agit en OBO avec ses droits. Ou le plugin Intune est désactivé dans ses sources, ou restreint aux owners.
4. Le RSSI veut que seuls les owners puissent ajouter des plugins personnalisés, mais que l'équipe Threat Intelligence puisse tester ses propres plugins.
Plugin settings : « ajouter pour soi » = Contributors and owners ; « ajouter pour tous » = Owners only. L'équipe teste en portée utilisateur, un owner publie ensuite pour l'espace.
5. Le SOC veut automatiser le tri des e-mails signalés par les utilisateurs.
Phishing Triage Agent (Defender) : prérequis Defender for Office 365 Plan 2, RBAC unifié activé, signalement Outlook, stratégie d'alerte, règle d'auto-résolution désactivée ; configuration par un Security Administrator avec une identité d'agent et un rôle aux autorisations minimales ; les analystes enseignent l'agent par la rétroaction.
6. Un agent du Security Store qui lit les alertes Defender ne peut pas être configuré par le Copilot owner.
L'agent partenaire accède à des données Microsoft : un Global Administrator doit l'approuver (lien copié, Démarrer l'approbation). Il faut aussi l'avoir acheté dans le Store (rôle Contributor ou Owner de l'abonnement Azure).
7. La conformité exige de conserver la trace de qui a modifié les paramètres de Copilot et de pouvoir relire les invites.
Activer la journalisation d'audit dans Microsoft Purview (Security Administrator, vaut pour tous les espaces) : le unified audit log garde les événements d'administration et l'activité (180 jours par défaut, prolongeables), DSPM pour l'IA donne les paires invite / réponse.
8. Un partenaire MSSP veut utiliser Security Copilot sur les données Sentinel de ses clients.
Azure Lighthouse sur les espaces Sentinel du client : le partenaire interroge un espace client à la fois avec ses propres SCU. Alternatives : comptes B2B avec changement de locataire, ou GDAP.
9. Une analyste écrit « incident 15134 » et obtient une réponse vague.
Appliquer objectif, contexte, attentes, source : « Résume l'incident 15134 de Microsoft Defender XDR en un paragraphe pour mon responsable, puis liste les entités impliquées. » Itérer si besoin, et en faire un promptbook si la séquence revient.
12. Pour aller plus loin#
- Inclusion Microsoft 365 E5 et E7 : auto-provisioning (capacité virtuelle et espace par défaut, emplacement des données, préférences de partage, emplacement d'évaluation, rôles par défaut) ; certains locataires arrivent sur une page d'accueil centrée sur les agents (les sessions sont alors dans Tout l'historique). Les clients Sentinel sans E5/E7 ne sont pas éligibles.
- Conditional Access Optimization Agent : il prolonge la section « Pour aller plus loin » du chapitre 01 ; il exige des SCU et Entra ID P1.
- Agents et identités : les agent identities relèvent de Microsoft Entra Agent ID, traité dans le chapitre 07.
- Sentinel data lake : la cible KQL
SentinelDataLakeet l'agent Security Analyst travaillent aussi sur le lac de données de Sentinel (chapitre 11). - Defender for Cloud : analyser, déléguer et corriger des recommandations avec Copilot (chapitre 10).
- MCP : construire des agents en langage naturel depuis un IDE compatible MCP.
13. Fiche à retenir#
- Security Copilot n'a pas de données : il passe par des plugins, en OBO, avec les droits de l'utilisateur.
- Prérequis : abonnement Azure + Entra ID ; clouds commerciaux seulement.
- SCU provisioned : 1 à 100, à l'heure, blocs d'heures pleines, non reportées · overage : 0 à 999 ou illimité, à l'usage.
- E5/E7 : 400 SCU par mois pour 1 000 licences, 10 000 au plus, sans report ; capacité par défaut non modifiable ; au-delà, limitation future ou 6 USD par SCU.
- Facturation dès la création de la capacité ; GA et préversion publique facturées, préversion privée non.
- Espace = données (région fixe) + capacité + rôles ; SCU jamais partagées ; l'espace par défaut sert aux expériences intégrées.
- Créer un espace : Security Administrator + Owner ou Contributor Azure.
- Rôles Copilot owner et Copilot contributor ≠ rôles Entra ; deux owners toujours ; groupes role-assignable seulement.
- Héritent de Copilot owner : Global Administrator, Security Administrator, Billing Administrator, Intune Administrator, Compliance Administrator (Entra), rôles Purview.
- Défaut : rôles de sécurité recommandés ; « Tout le monde » retiré = plus réattribuable.
- Plugins : Microsoft (OBO), non-Microsoft (auth propre), web (anonyme), personnalisés (KQL, API OpenAPI 3.0, GPT, AGENT).
- Owner : qui ajoute pour soi, qui publie pour tous (défaut : Owners only) ; restriction immédiate, y compris intégré.
- Plugin API = lecture seule ; secrets saisis à la configuration, jamais dans le manifeste.
- Agents : déclencheur, autorisations, identité (Agent ID recommandée), plugins ; jamais activés seuls ; consomment des SCU.
- Agent partenaire avec données Microsoft : approbation du Global Administrator ; achat dans le Security Store.
- Rétroaction → mémoire de l'agent ; rejet possible ; compte utilisateur d'agent incompatible avec PIM et TAP.
- Audit Purview (UAL + DSPM for AI) : activé par le Security Administrator, pour tous les espaces, 180 jours.
- Données : pas d'entraînement des modèles Azure OpenAI ; session inactive supprimée à 180 jours ; partage désactivé par défaut (E5).
Références#
Toutes lues le 21/10/2026 sur Microsoft Learn :
- Guide d'étude de l'examen SC-500
- Qu'est-ce que Microsoft Security Copilot ?
- Expériences Microsoft Security Copilot
- Get started avec Security Copilot
- Intégration pour les clients sans Microsoft 365 E5 et E7
- Auto-provisioning pour les clients Microsoft 365 E5 et E7
- Security Copilot dans Microsoft 365 E5 et E7
- Unités de calcul de sécurité et capacité
- Gérer l'utilisation des SCU
- Décrire les workspaces (module de formation)
- Comprendre l'authentification dans Microsoft Security Copilot
- Configurer les owner settings
- Naviguer dans Security Copilot
- Gérer les plugins
- Utiliser les plugins
- Vue d'ensemble des plugins
- Plug-ins non-Microsoft
- Créer des plugins personnalisés
- Plug-ins KQL
- Plug-ins API
- Bonnes pratiques pour des invites efficaces
- Inviter dans Security Copilot
- Créer vos propres promptbooks
- Vue d'ensemble des agents Security Copilot
- Découvrir les agents
- Configurer et gérer les agents Security Copilot
- Microsoft Security Store dans Security Copilot
- Fiche d'application : agents Security Copilot
- Déployer des agents d'IA dans Microsoft Defender
- Phishing Triage Agent dans Microsoft Defender
- Agents Microsoft Entra
- Agents Security Copilot dans Intune
- Agents Security Copilot dans Purview
- Vue d'ensemble du développement d'agents
- Publier un agent personnalisé
- Confidentialité et sécurité des données
- FAQ données et conformité
- FAQ Security Copilot
- Accéder au journal d'audit Security Copilot
- Activités du journal d'audit (Purview)
- Dépanner le Conditional Access pour Security Copilot
- Appliquer la Zero Trust à Security Copilot
- Lister les workspaces (Microsoft Graph bêta)