

Version : 1.2 · Date : 2026-10-21 · Domaine 4 de l'examen : Gérer et surveiller la posture de sécurité (20 à 25 %)
En une phrase : Defender for Cloud évalue en continu la configuration de tout ce qui est connecté (Azure, AWS, GCP, serveurs locaux, dépôts de code), classe les faiblesses par le risque réel qu'elles font courir, protège chaque charge de travail par un plan dédié, et vous laisse réagir automatiquement ou exporter vers le SOC ; Defender EASM complète cette vue « de l'intérieur » par une vue « de l'extérieur », celle de l'attaquant.
Ce que l'examen demande#
Repris mot pour mot du guide d'étude SC-500 en anglais :
| # | Compétence mesurée (guide officiel, en anglais) | Section de ce chapitre |
|---|---|---|
| 1 | Identify security risks by using Defender CSPM | 2 |
| 2 | Evaluate compliance against security frameworks by using Defender for Cloud | 3 |
| 3 | Enable and configure Defender for Cloud workload protection plans | 4 |
| 4 | Connect hybrid cloud and multicloud environments to Defender for Cloud, including Amazon Web Services (AWS) and Google Cloud Platform (GCP) | 5 |
| 5 | Configure Microsoft Defender Vulnerability Management settings for Azure VMs | 7 |
| 6 | Discover unprotected assets and vulnerabilities by using Microsoft Defender External Attack Surface Management (EASM) | 8 |
La DevOps security (section 6) n'est pas une compétence à part, mais elle fait partie de la CSPM et revient dans les questions sur les attack paths et l'IaC.
Lien avec les autres chapitres : la conformité réglementaire, les normes, les recommandations et les exemptions sont détaillées au chapitre 03 (section 3) ; ici on rappelle l'essentiel puis on va plus loin. Chaque plan de protection est détaillé dans le chapitre de sa ressource (tableau en 4.1).
1. Les bases à maîtriser avant tout#
1.1 Une CNAPP : trois piliers, plus la sécurité de l'IA#
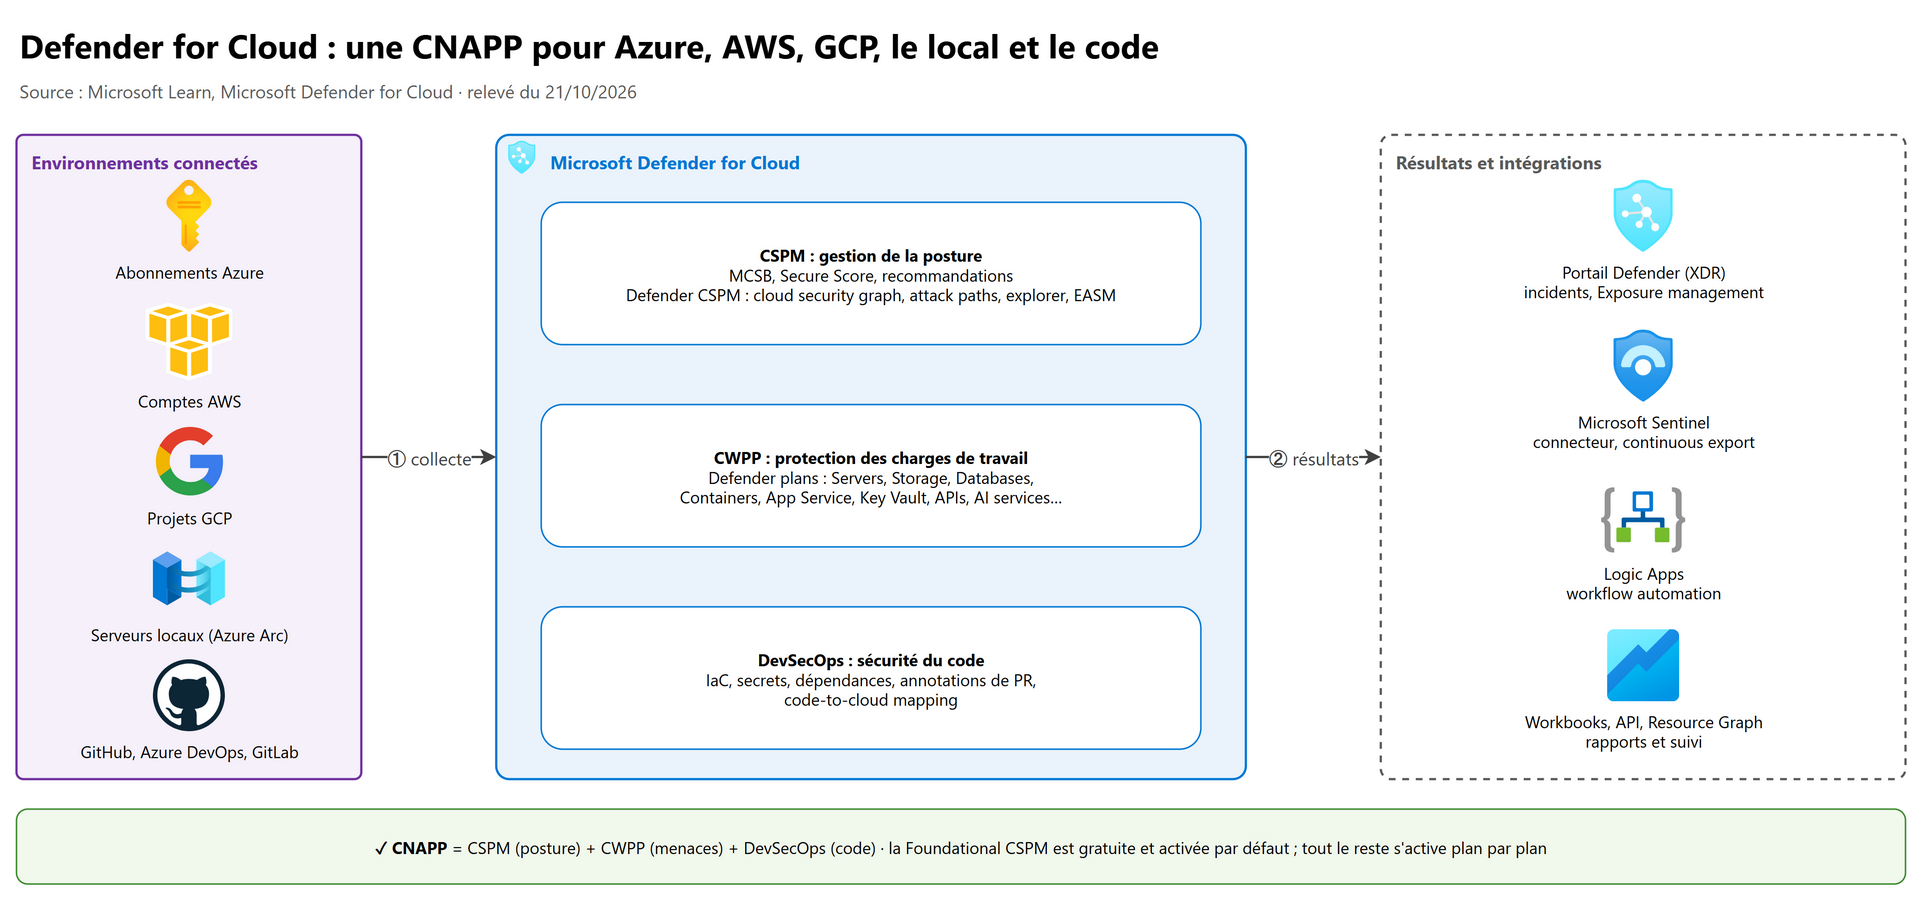
Defender for Cloud est une CNAPP (Cloud Native Application Protection Platform) qui réunit trois composants :
| Pilier | Rôle | Exemples |
|---|---|---|
| CSPM (Cloud Security Posture Management) | Vérifier et améliorer la posture : les configurations | MCSB, Secure Score, recommandations, cloud security graph, attack paths |
| CWPP (Cloud Workload Protection Platform) | Défendre les charges de travail contre les menaces | Defender plans pour serveurs, stockage, bases, conteneurs, App Service, Key Vault, API, IA… ; alertes et incidents |
| DevSecOps | Sécuriser le code et les pipelines | Connecteurs GitHub, Azure DevOps, GitLab ; IaC, secrets, dépendances ; annotations de PR |
S'y ajoutent l'AI security posture management (AI-SPM, dans Defender CSPM) et la protection contre les menaces pour l'IA (plan AI services), traitées au chapitre 07.
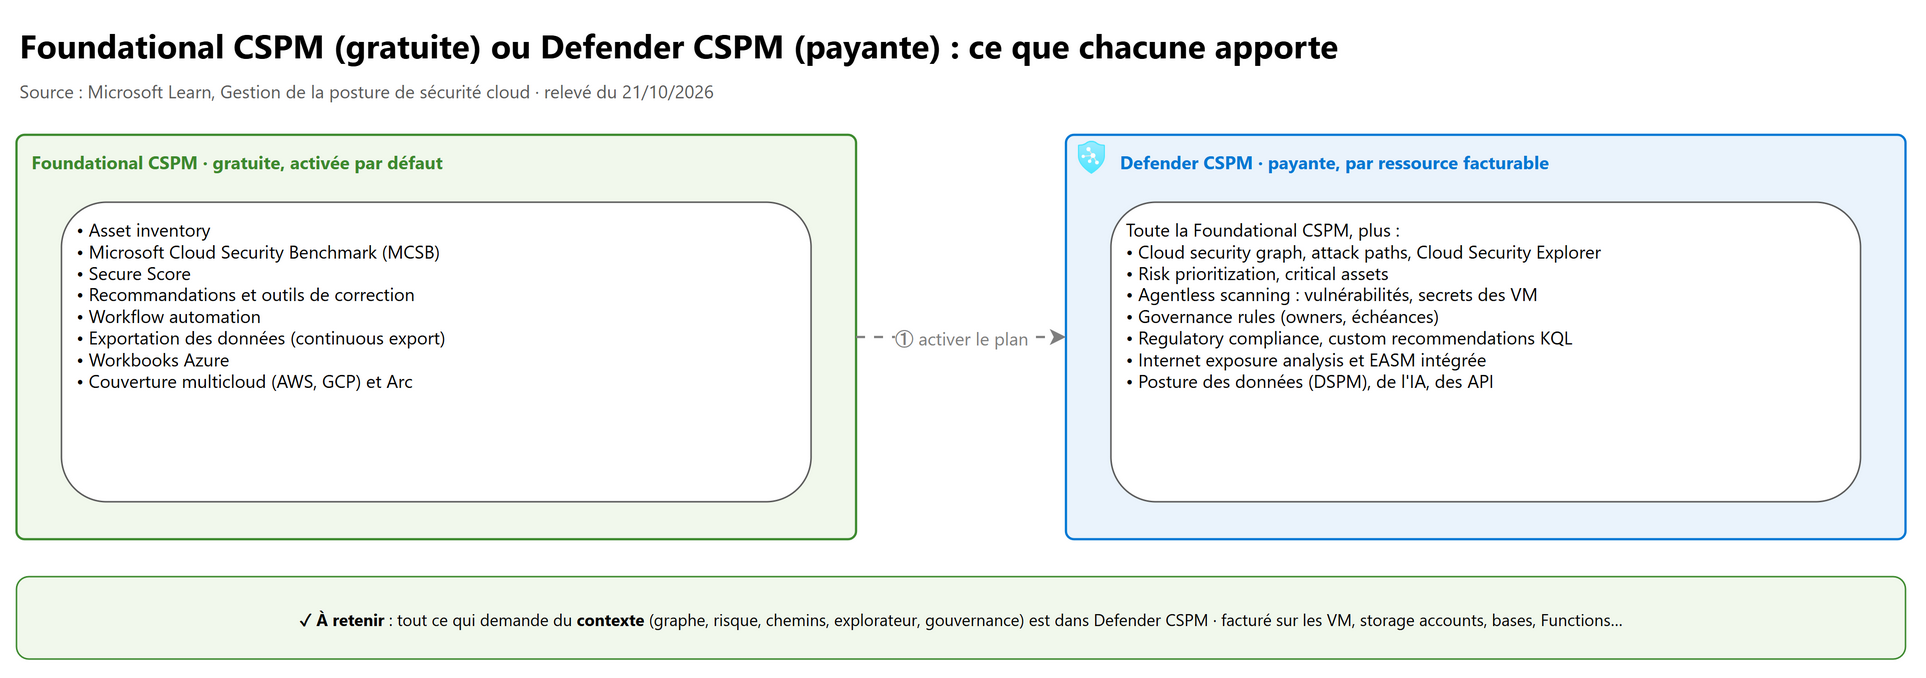
Règle d'or : activer Defender for Cloud sur un abonnement donne gratuitement la Foundational CSPM. Tout le reste (Defender CSPM, plans CWPP) s'active plan par plan et se paie.
1.2 Deux portails#
Defender for Cloud s'étend progressivement au portail Microsoft Defender (security.microsoft.com) : certaines fonctionnalités y sont déjà, d'autres arrivent. La documentation indique en haut de chaque article à quel portail elle s'applique.
| Où | Ce qu'on y trouve surtout |
|---|---|
| Portail Azure > Microsoft Defender for Cloud | Environment settings (abonnements, connecteurs, plans), security policies, Secure Score classique, Regulatory compliance (configuration), automatisation, continuous export |
| Portail Defender | Cloud Secure Score fondé sur le risque, Exposure management (recommandations, initiatives, gestion des vulnérabilités), incidents et alertes corrélés avec le reste de Defender XDR, advanced hunting |
1.3 Qui peut faire quoi#
Defender for Cloud s'appuie sur Azure RBAC. Deux rôles lui sont propres : Security Reader (lecture seule) et Security Admin (lecture + modifier les stratégies, ignorer les alertes et les recommandations).
| Action | Security Reader / Reader | Security Admin | Contributor ou Owner (resource group) | Contributor (abonnement) | Owner (abonnement) |
|---|---|---|---|---|---|
| Voir les alertes et recommandations | ✅ | ✅ | ✅ | ✅ | ✅ |
| Appliquer une recommandation (Fix) | ✅ | ✅ | ✅ | ||
| Ignorer des alertes | ✅ | ✅ | ✅ | ||
| Activer ou désactiver les Defender plans | ✅ | ✅ | ✅ | ||
| Modifier une security policy, ajouter des initiatives et des normes | ✅ | ✅ | |||
| Exempter des recommandations | ✅ | ✅ | |||
| Configurer les notifications par e-mail | ✅ | ✅ | ✅ | ✅ |
Piège : Security Admin, Contributor et Owner peuvent tous activer un plan, mais il faut Owner pour activer toutes les fonctionnalités d'un plan (certains composants déploient des extensions et créent des managed identities qui reçoivent des rôles).
Pour configurer automatiquement les agents et extensions, Defender for Cloud utilise la correction Azure Policy (DeployIfNotExists) et crée des managed identities qui reçoivent des rôles au niveau de l'abonnement (par exemple pour Defender pour les conteneurs : Kubernetes Extension Contributor, Azure Kubernetes Service Contributor Role, Log Analytics Contributor).
1.4 Comment les données sont collectées#
| Méthode | Ce qu'elle apporte | Remarque |
|---|---|---|
| API des clouds (sans agent) | Configuration des ressources Azure, AWS, GCP | Base de toute la CSPM |
| Agentless machine scanning | Vulnérabilités, software inventory, secrets, malwares, état de l'EDR | Instantané de disque, aucun impact (2.8) |
| Microsoft Defender for Endpoint (MDE) | EDR, vulnérabilités avec agent, surveillance de l'intégrité des fichiers | Installé automatiquement par Defender for Servers |
| Azure Arc | Fait apparaître les serveurs AWS, GCP et locaux comme des ressources Azure | Prérequis de Defender for Servers hors d'Azure |
| Azure Machine Configuration extension | Écarts par rapport aux bases de référence du système d'exploitation (MCSB) | Defender for Servers Plan 2 |
| Azure Monitor Agent (AMA) | Ingestion de données gratuite de 500 Mo (Servers P2) | Defender for Servers n'en a presque plus besoin ; Defender for SQL servers on machines utilise désormais un agent SQL amélioré qui évite l'AMA |
À savoir : le Log Analytics agent (MMA) a été retiré en août 2024. Les fonctionnalités qui en dépendaient passent par l'intégration de MDE ou par l'agentless scanning.
2. Identifier les risques avec Defender CSPM#
2.1 Foundational CSPM ou Defender CSPM#
| Fonctionnalité (Azure) | Foundational CSPM (gratuite) | Defender CSPM (payante) |
|---|---|---|
| Inventaire des ressources, export des données, workbooks Azure | ✅ | ✅ |
| Microsoft Cloud Security Benchmark (MCSB), Secure Score, recommandations, outils de correction | ✅ | ✅ |
| Workflow automation | ✅ | ✅ |
| Couverture multicloud (AWS, GCP) et ressources Arc | ✅ | ✅ |
| Attack path analysis, Cloud Security Explorer (chasse aux risques) | ✅ | |
| Risk prioritization, critical assets protection | ✅ | |
| Agentless scanning des VM (vulnérabilités, secrets), des conteneurs (du code au cloud), agentless discovery for Kubernetes | ✅ | |
| Gouvernance (propriétaires, échéances) | ✅ | |
| Regulatory compliance assessment, custom recommendations (KQL) | ✅ | |
| Internet exposure analysis, External Attack Surface Management (EASM intégrée) | ✅ | |
| Posture des données (DSPM, découverte des données sensibles), de l'IA, des API | ✅ | |
| Protection sans serveur, posture des conteneurs sans serveur, tableau de bord de sécurité AKS (préversion) | ✅ |
Facturation de Defender CSPM : sur des ressources précises seulement. Dans Azure : VM et Virtual Machine Scale Sets (sauf désallouées et VM Databricks), storage accounts (avec conteneurs blob ou partages de fichiers), serveurs SQL, PostgreSQL et MySQL serveurs flexibles, workspaces Synapse ; depuis 2026, Function Apps et Web Apps (protection sans serveur, 1er avril 2026) et Container Apps / Container Instances (conteneurs sans serveur, 1er juillet 2026), une fois ces composants activés. Dans AWS : EC2, S3, RDS (et Lambda, ECS sur Fargate) ; dans GCP : instances de calcul, compartiments de stockage, Cloud SQL.
2.2 Le Secure Score classique (portail Azure)#
Le Secure Score (Secure Score) résume la posture en un pourcentage : plus il est haut, plus le risque identifié est faible.
- Seules les recommandations intégrées du MCSB comptent ; les recommandations en préversion ne comptent pas (elles compteront à leur disponibilité générale).
- La risk prioritization n'affecte pas le Secure Score.
- Depuis le 30 juin 2026, plus de 200 recommandations AWS et GCP comptent aussi : un changement de score peut venir d'un périmètre évalué plus large, pas d'une dégradation.
- Les recommandations sont regroupées en security controls ; chaque contrôle est calculé toutes les 8 heures par abonnement ou connecteur.
flowchart LR
    A["Recommandations MCSB (GA)"] --> B["Regroupées en contrôles<br/>score maximal fixe par contrôle"]
    B --> C["Score d'un contrôle =<br/>score max ÷ (saines + non saines) × saines"]
    C --> D["Score de l'abonnement =<br/>somme des contrôles ÷ somme des max"]
    D --> E["Plusieurs abonnements :<br/>moyenne pondérée par le nombre de ressources"]
Exemple de la documentation : un contrôle à 6 points, 78 ressources évaluées dont 4 saines → 6 ÷ 78 × 4 ≈ 0,31 point. On n'obtient tous les points d'un contrôle qu'en corrigeant toutes ses recommandations sur toutes les ressources.
Les contrôles à connaître (score maximal) :
| Points | Contrôle |
|---|---|
| 10 | Activer l'authentification multifacteur |
| 8 | Sécuriser les ports de gestion (JIT, NSG) |
| 6 | Appliquer les mises à jour système · Corriger les vulnérabilités |
| 4 | Corriger les configurations de sécurité · Gérer les accès et autorisations · Chiffrement au repos · Chiffrement en transit · Restreindre l'accès réseau non autorisé |
| 3 | Appliquer un contrôle d'application adaptatif |
| 2 | Protéger les applications contre les attaques DDoS · Activer la protection des points de terminaison |
| 1 | Activer l'audit et la journalisation |
| 0 | Activer les fonctionnalités de sécurité avancées (Defender plans) · Implémenter les bonnes pratiques |
Améliorer le score : Fix les recommandations, ou Enforce (stratégie DeployIfNotExists) et Deny pour que les nouvelles ressources naissent conformes (chapitre 03).
Suivre le score : tuile de la vue d'ensemble, page dédiée (par abonnement et par management group), API Secure Scores et Secure Score Controls, workbook « Secure score over time », Power BI, et Azure Resource Graph :
// Degré de sécurisation de chaque abonnement
SecurityResources
| where type == 'microsoft.security/securescores'
| extend current = properties.score.current, max = todouble(properties.score.max)
| project subscriptionId, current, max, percentage = ((current / max)*100)

// État de chaque contrôle : ressources non saines, score actuel et maximal
SecurityResources
| where type == 'microsoft.security/securescores/securescorecontrols'
| extend SecureControl = properties.displayName, unhealthy = properties.unhealthyResourceCount,
         currentscore = properties.score.current, maxscore = properties.score.max
| project SecureControl, unhealthy, currentscore, maxscore
2.3 Le Cloud Secure Score fondé sur le risque (portail Defender)#
Un second modèle, totalement différent (autre calcul, autres valeurs) : le Cloud Secure Score de 0 à 100, dans le portail Defender (Exposure management > Initiatives > Cloud Security). Pour chaque ressource, il fait une moyenne pondérée du niveau de risque de ses recommandations ouvertes, en tenant compte de ses facteurs de risque (exposition à Internet, sensibilité des données…) et de sa criticité pour l'organisation. Pour l'améliorer : corriger d'abord les recommandations à risque élevé ou critique.
2.4 La risk prioritization et les critical assets#
Avec Defender CSPM, chaque recommandation reçoit un niveau de risque calculé à partir du contexte : Critique, Élevé, Moyen, Faible, ou Non évalué (ressource non couverte par Defender CSPM). Les facteurs de risque :
- Exposition à Internet : la ressource est-elle accessible depuis Internet ?
- Sensibilité des données : contient-elle des données sensibles ?
- Mouvement latéral : peut-on rebondir d'elle vers d'autres ressources ?
- Attack paths : le problème fait-il partie d'un attack path ?
Sans Defender CSPM, les colonnes de risque apparaissent floutées.
La critical assets protection (Defender CSPM, disponibilité générale) marque automatiquement les « joyaux de la couronne » par des classification rules prédéfinies ou personnalisées ; ces règles sont synchronisées dans les deux sens avec Microsoft Security Exposure Management. Rôles Entra : Security Operator ou plus pour créer ou modifier les règles, Global Reader ou Security Reader pour les lire.
2.5 Le cloud security graph et les attack paths#
Le cloud security graph est le moteur de contexte de Defender for Cloud : inventaire, connexions réseau, possibilités de mouvement latéral, exposition à Internet, autorisations, vulnérabilités, données… de tout l'environnement multicloud.
Un attack path est une suite d'étapes qu'un attaquant pourrait suivre : il part d'un point d'entrée externe (ressource vulnérable exposée à Internet), suit le mouvement latéral (identités avec des autorisations sur d'autres ressources) et atteint une cible critique (base de données sensible…). L'analyse ne retient que des faiblesses réelles et exploitables, vérifiées par des analyses d'accessibilité depuis l'extérieur, pour réduire les faux positifs. Chaque client voit ses propres chemins.
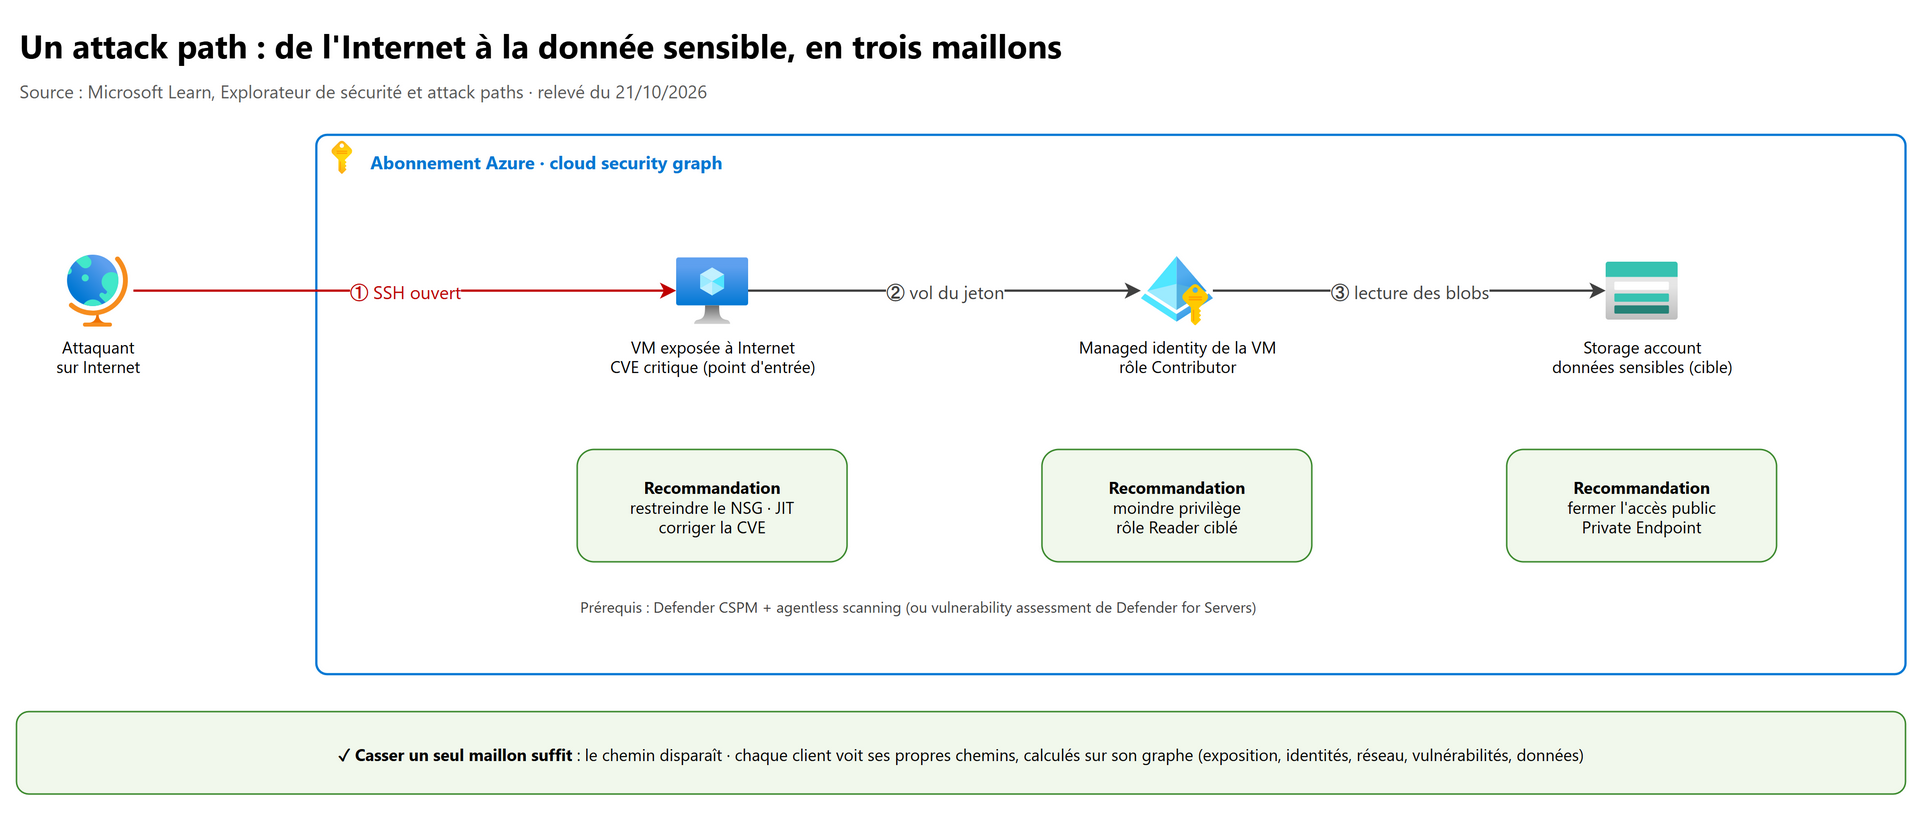
Prérequis : Defender CSPM, plus l'agentless scanning des VM ou l'évaluation des vulnérabilités de Defender for Servers. Accès : Defender for Cloud > Attack path analysis. L'analyse couvre aussi stockage, conteneurs, sans serveur, dépôts non protégés, API non gérées et agents d'IA.
2.6 Le Cloud Security Explorer#
Le Cloud Security Explorer permet d'interroger soi-même le graphe (requêtes de recherche de chemins) pour chasser les risques propres à l'organisation : « VM exposées à Internet avec une vulnérabilité critique et une identité qui a accès à un compte de stockage », etc.
- Générateur de requêtes multicloud et multiressource (listes déroulantes, filtres, sous-filtres), modèles de requêtes prêts à l'emploi, lien de partage, export CSV.
- Données publiées en instantanés actualisés chaque jour.
- Prérequis : Defender CSPM et l'agentless scanning (plus Accès à l'API K8S et Accès au registre pour la posture des conteneurs). Avec seulement Defender for Servers Plan 2, on peut interroger les clés et secrets, mais l'explorateur complet exige Defender CSPM.
- Rôles : Security Reader, Security Admin, Reader, Contributor ou Owner.
2.7 L'Internet exposure analysis#
- Internet Exposure Width : pour les VM Azure, EC2 et instances GCP, Defender for Cloud classe l'exposition en large ou étroite selon les règles réseau ; les attack paths l'indiquent dans leur titre et l'explorateur peut la filtrer.
- Trusted Exposure (préversion) : déclarer par Azure Policy des plages d'IP de confiance (scanners internes, VPN…) ; une VM exposée seulement à ces IP n'est plus considérée comme exposée : pas d'attack path, recommandation dépriorisée.
- Validation de l'extérieur grâce à l'intégration Defender EASM (incluse dans Defender CSPM, sans licence EASM) : découverte de toutes les ressources cloud accessibles depuis Internet, attack paths partant des IP exposées, et dans l'explorateur la condition DEASM Findings (8).
2.8 L'agentless scanning et la secrets scanning#
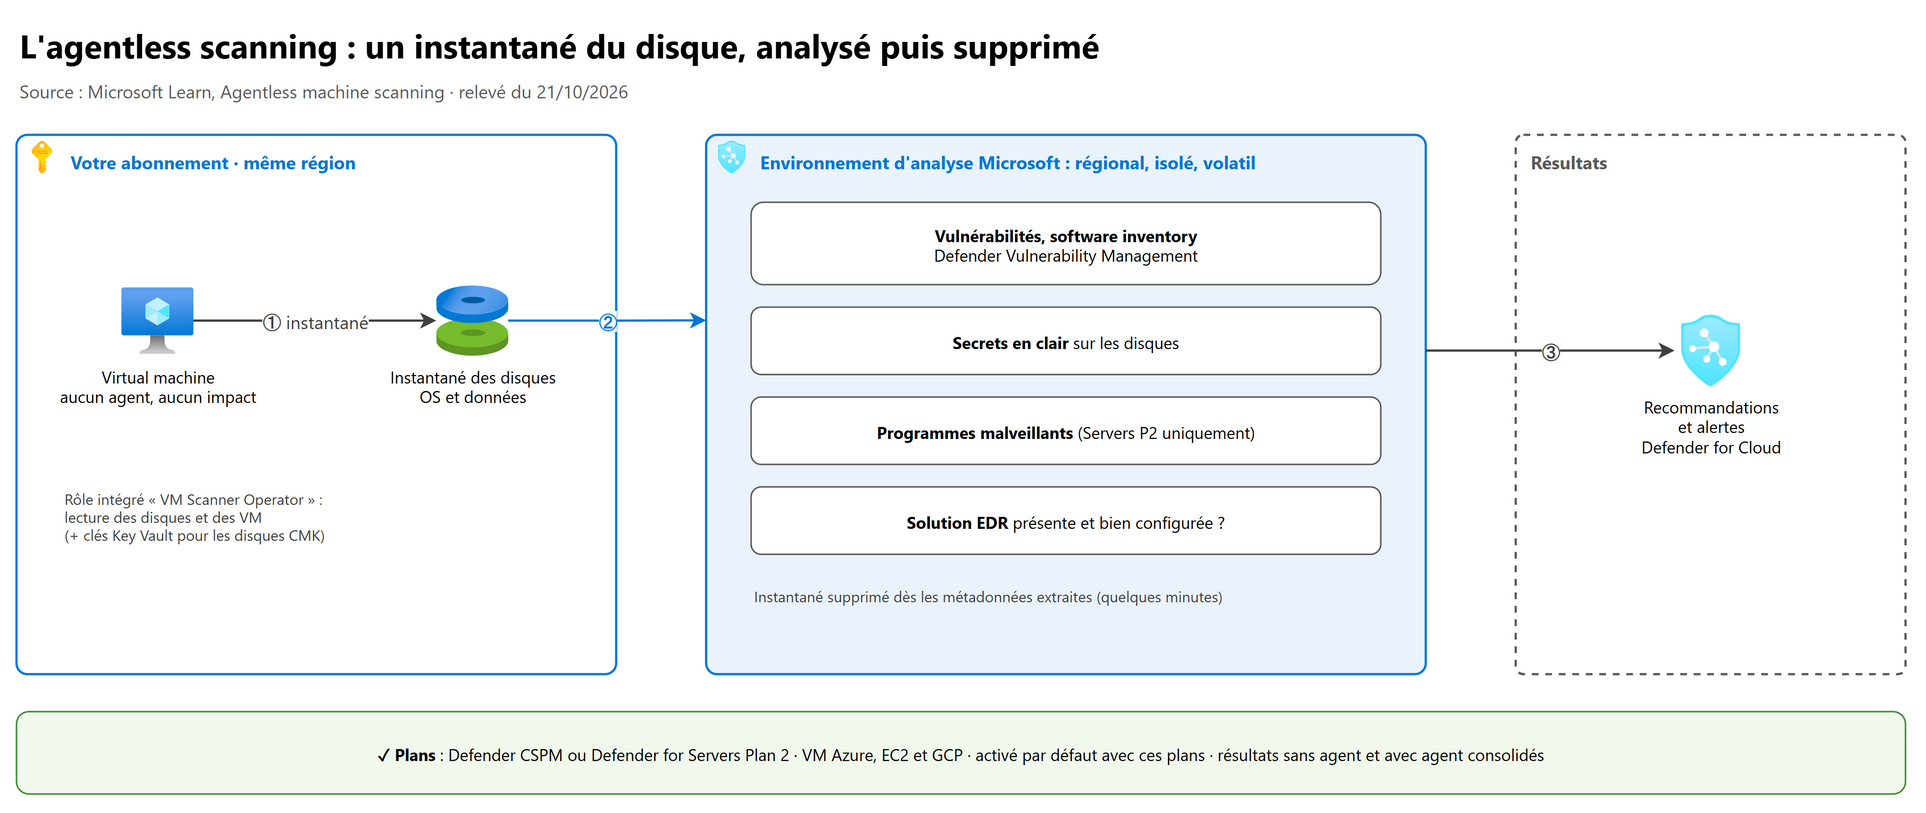
L'agentless machine scanning n'installe rien, ne demande aucune connectivité réseau et n'affecte pas les performances :
- Defender for Cloud prend un instantané des disques (OS et données), qui reste dans la même région que la VM.
- Il analyse la configuration du système et le système de fichiers dans un environnement régional, isolé, volatil et sécurisé.
- Il supprime l'instantané dès les métadonnées extraites (en général quelques minutes) et envoie les métadonnées aux moteurs : Defender Vulnerability Management (vulnérabilités, software inventory), secrets scanning en clair, antivirus Microsoft Defender (malwares), vérification de l'EDR.
- Les résultats sans agent et avec agent sont consolidés.
| Point | Valeur |
|---|---|
| Plans | Defender CSPM ou Defender for Servers Plan 2 ; l'analyse des malwares : Servers P2 uniquement |
| Machines | VM Azure, instances EC2, instances GCP ; aussi les VM nœuds Kubernetes (Servers P2 ou Defender for Containers) |
| Rôle Azure | VM Scanner Operator (lecture seule des disques et VM, disks/beginGetAccess/action…), ajouté automatiquement ; plus keys/read, wrap, unwrap dans Key Vault pour les disques chiffrés par CMK |
| AWS | Rôle VmScanner (instantanés étiquetés CreatedBy: Microsoft Defender for Cloud) ; au-delà de 250 instantanés Defender accumulés suite à des échecs de suppression, les analyses sont suspendues |
| GCP | Rôle personnalisé MDCAgentlessScanningRole (compute.disks.createSnapshot, compute.instances.get) |
La secrets scanning sans agent repère les identifiants en clair sur les disques ; les secrets trouvés alimentent les recommandations (Secrets exposés) et les attack paths (un secret sur une VM exposée qui ouvre l'accès à une autre ressource).
2.9 La gouvernance : un propriétaire et une échéance pour chaque recommandation#
Les governance rules (Defender CSPM) attribuent automatiquement un propriétaire et une date d'échéance aux recommandations, pour créer un engagement de correction (SLA).
| Élément | Règle |
|---|---|
| Prérequis | Defender CSPM ; Contributor, Security Admin ou Owner sur l'abonnement (ou sur le connecteur AWS / GCP) |
| Où | Defender for Cloud > Environment settings > Governance rules |
| Étendue | Les règles d'étendue de gestion (management group, management account AWS, organisation GCP) passent avant celles d'une seule étendue |
| Priorité | De 1 (la plus haute) à 1000 ; si plusieurs règles visent la même recommandation, la plus prioritaire fixe le propriétaire et l'échéance |
| Ce qu'elle vise | Par gravité, par niveau de risque, par catégorie de recommandation (obligatoire pour les recommandations individuelles, voir 7.3), ou des recommandations précises (intégrées ou personnalisées) |
| Owner | Par étiquette de ressource (clé d'étiquette) ou par adresse e-mail ; introuvable → « non spécifié » |
| Échéance | 7, 14, 30 ou 90 jours après le déclenchement ; période de grâce possible : les ressources n'affectent pas le Secure Score tant qu'elles ne sont pas en retard |
| Notifications | E-mail hebdomadaire au propriétaire (tâches dans les délais et en retard) ; son responsable reçoit les retards (s'il est trouvé dans Entra ID) |
| Exclusions | Uniquement par l'API (pas dans l'assistant du portail) |
| Suppression d'une règle | Les attributions et notifications existantes restent |
Le governance report (workbook) montre, par règle et par propriétaire, ce qui est dans les délais, en retard ou non attribué.
sequenceDiagram
    participant R as Governance rule (priorité 1)
    participant D as Defender for Cloud
    actor P as propriétaire (étiquette Owner)
    actor M as Son responsable
    D->>R: Nouvelle recommandation de gravité élevée
    R->>D: Owner = étiquette Owner · échéance J+14 · période de grâce
    D->>P: E-mail hebdomadaire : tâches ouvertes et en retard
    Note over D: À J+14, la recommandation passe « en retard »<br/>et compte de nouveau dans le score
    D->>M: E-mail : recommandations en retard
2.10 Réagir et exporter : automatisation, continuous export, portail Defender#
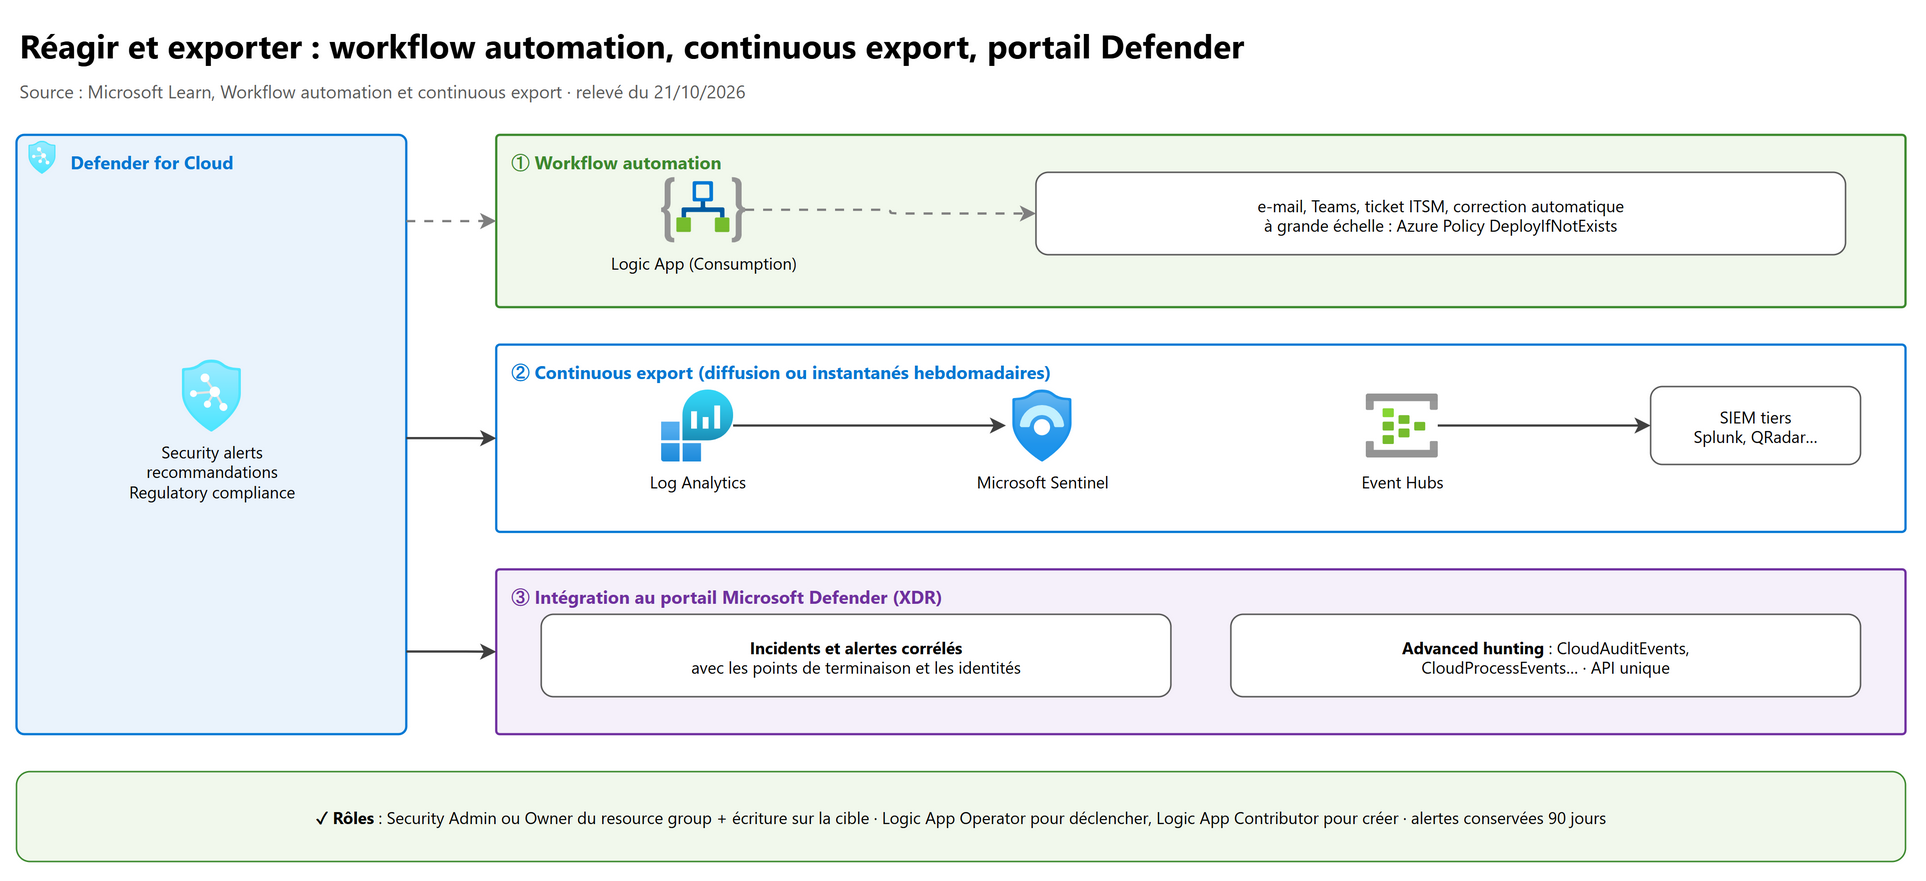
Workflow automation : déclenche une Logic App de type Consumption (Azure Logic Apps) sur trois déclencheurs :
- une recommandation Defender for Cloud est créée ou déclenchée ;
- une alerte est créée ou déclenchée (filtrable par gravité) ;
- une regulatory compliance assessment est créée ou déclenchée.
| Point | Détail |
|---|---|
| Rôles | Security Admin ou Owner du resource group, écriture sur la ressource cible ; Logic Apps : Logic App Operator pour lire et déclencher, Logic App Contributor pour créer et modifier |
| Manuel | Depuis une alerte ou une recommandation : Trigger logic app |
| À grande échelle | Stratégies Azure Policy DeployIfNotExists « Deploy Workflow Automation for Microsoft Defender for Cloud alerts / recommendations / regulatory compliance » affectées au management group |
| Piège | Le déclencheur hérité « lorsqu'une réponse à une alerte est déclenchée » ne fonctionne pas avec l'automatisation : utiliser « lorsqu'une alerte est créée ou déclenchée » ; si une recommandation est remplacée, le déclencheur qui s'appuie dessus cesse de fonctionner |
Continuous export : vers un Log Analytics workspace ou un Event Hubs (puis SIEM tiers), y compris dans un autre abonnement ou un autre locataire.
| Point | Détail |
|---|---|
| Données | Recommandations (gravité, résultats de sécurité), Secure Score (contrôles), alertes, conformité réglementaire, attack paths |
| Fréquence | Diffusion en continu (à chaque changement d'état) ou instantanés hebdomadaires par abonnement (champ IsSnapshot) |
| Tables Log Analytics | SecurityAlert et SecurityRecommendation |
| Rôles | Security Admin ou Owner du resource group, écriture sur la cible (Event Hubs : écriture sur la stratégie) |
| Limite | Log Analytics : enregistrements de 32 Ko maximum (« Limite de données dépassée ») |
| À grande échelle | Azure Policy DeployIfNotExists, ou API REST |
// Vérifier que l'export continu arrive dans l'espace de travail
SecurityAlert
| where TimeGenerated > ago(1d)
| summarize count() by AlertSeverity
Intégration au portail Defender (XDR) : toutes les alertes et tous les incidents Defender for Cloud (y compris multicloud)
arrivent dans le portail Defender, corrélés avec les points de terminaison, identités, e-mails, sans doublon. La chasse
avancée dispose des tables CloudAuditEvents (plan de contrôle ARM et Kubernetes), CloudProcessEvents,
CloudStorageAggregatedEvents, et l'API Defender XDR exporte tout par une seule API.
Pièges : les alertes informatives ne remontent pas dans le portail Defender ; la visibilité y est à l'échelle du locataire (filtrer par ID d'abonnement) ; il faut un rôle Defender XDR Unified RBAC pour Defender for Cloud, sinon Global Administrator ou Security Administrator Entra.
flowchart TD
    Q{"Besoin ?"} -->|"Réagir à un événement :<br/>e-mail, Teams, ticket, correction"| W["Workflow automation<br/>(Logic App (Consumption))"]
    Q -->|"Analyser, corréler, alerter<br/>dans Azure Monitor ou Sentinel"| L["Continuous export<br/>vers Log Analytics"]
    Q -->|"Envoyer vers un SIEM tiers"| E["Continuous export vers Event Hubs<br/>ou API Defender XDR"]
    Q -->|"Enquêter avec les autres signaux<br/>(postes, identités, e-mails)"| X["Portail Defender (XDR)"]
    Q -->|"Rapport ponctuel"| C["Téléchargement CSV"]
3. Évaluer la conformité aux frameworks de sécurité#
3.1 L'essentiel (détails au chapitre 03)#
Rappel du chapitre 03 : une security policy contient des normes ; une norme est faite de contrôles, qui regroupent des recommandations. Le Microsoft Cloud Security Benchmark (MCSB) est activé par défaut. Les regulatory standards (ISO 27001:2022, PCI DSS v4.0.1, NIST SP 800-53, NIST CSF v2.0, CIS, RGPD, NIS2, SOC 2, HITRUST…) :
- exigent n'importe quel plan Defender payant, sauf Defender for Servers Plan 1 et Defender for APIs Plan 1 (page « Affecter des normes de conformité réglementaire », même formulation qu'au chapitre 03) ; Defender CSPM, par exemple, convient pour Azure, AWS et GCP ;
- s'ajoutent avec le rôle Owner ou Policy Contributor ;
- se consultent avec le rôle Reader de l'abonnement : le Security Reader n'a pas accès aux données de conformité des stratégies (piège d'examen).
Une norme sans ressource évaluée n'apparaît pas dans le tableau de bord ; pour AWS et GCP, les données de conformité sont rafraîchies toutes les 4 heures.
| Environnement | Normes activées par défaut |
|---|---|
| Azure | MCSB |
| AWS | MCSB + AWS Foundational Security Best Practices |
| GCP | MCSB + GCP Default |
3.2 Aller plus loin : multicloud, normes personnalisées, rapports#
- Multicloud : on affecte les normes au compte AWS ou au projet GCP (via le connecteur), comme à un abonnement. Choisir l'étendue la plus haute possible pour agréger.
- Custom standards : regroupent des recommandations intégrées ou personnalisées. Les custom recommendations en KQL sont disponibles pour tous les clouds avec Defender CSPM ; elles apparaissent avec les intégrées dans le tableau de bord de conformité (créer une norme : Owner ; une recommandation : Security Admin).
- Rapports : téléchargement de rapports d'audit par norme, workbook de conformité dans le temps, workbook de couverture (quels plans sont activés où), remontée dans Microsoft Purview Compliance Manager.
- Automatiser : déclencheur « regulatory compliance assessment » du workflow automation, continuous export du type Conformité réglementaire.
- Conformité ≠ score : le Secure Score ne repose que sur le MCSB ; une norme réglementaire n'y ajoute pas de points.
4. Activer et configurer les plans de protection des charges de travail#
4.1 La carte de tous les plans#
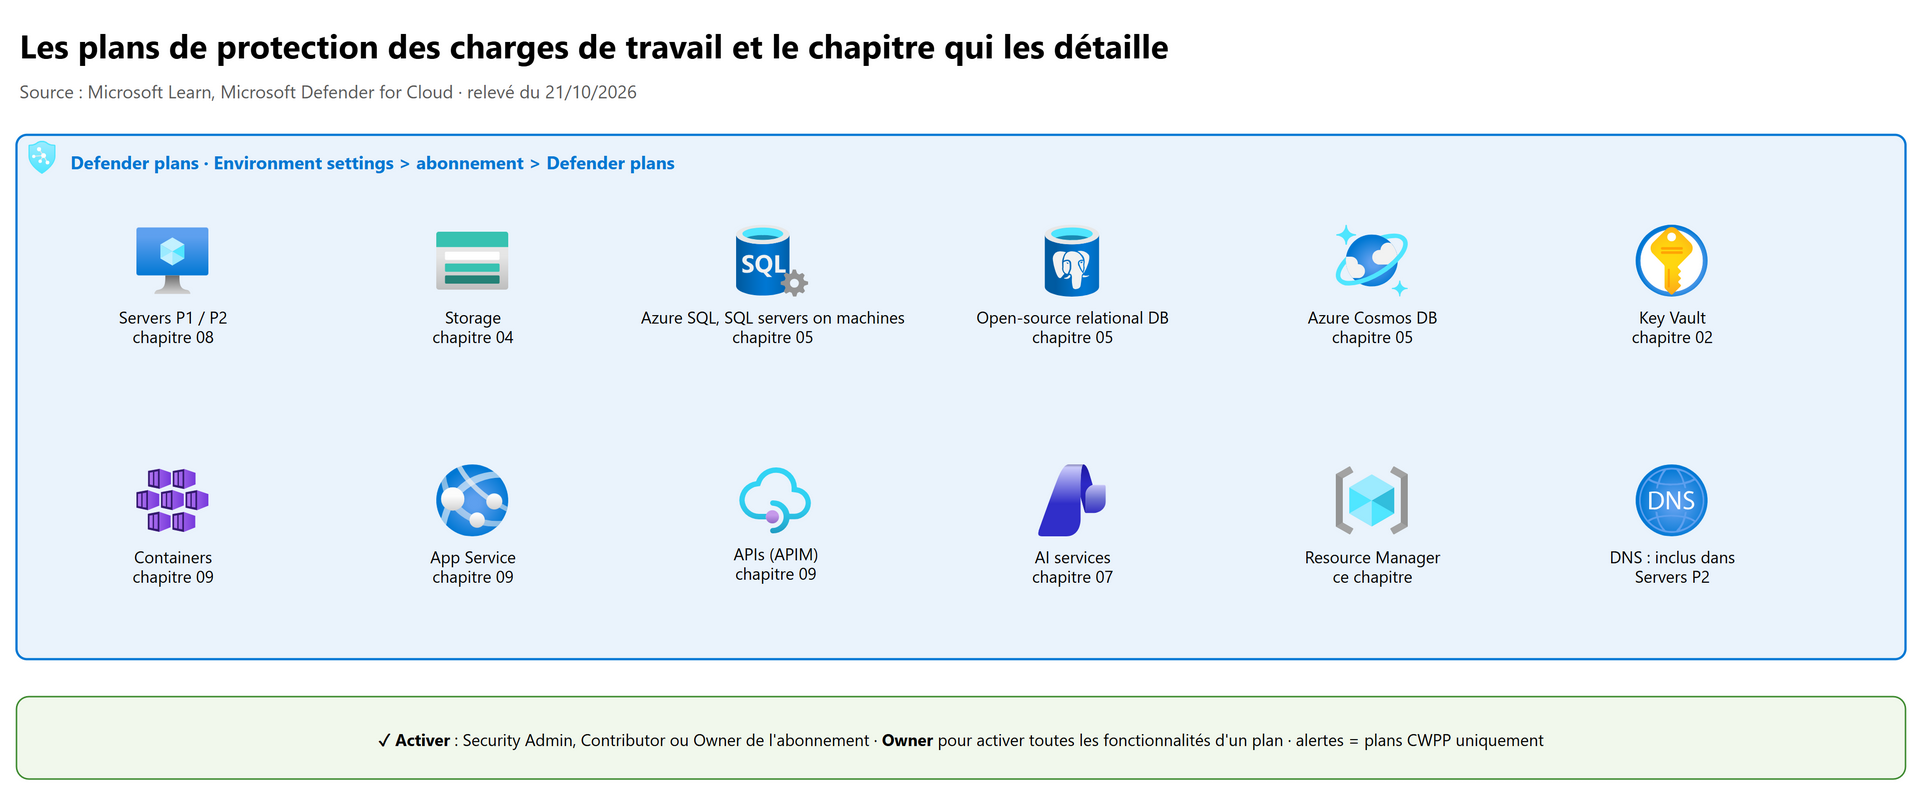
| Plan | Ce qu'il protège | Activation | Collecte | Détail |
|---|---|---|---|---|
| Defender for Servers P1 / P2 | VM Windows et Linux Azure, AWS, GCP, locales (Arc) : EDR, vulnérabilités, JIT, FIM… | Abonnement ; P1 activable par ressource, P2 seulement désactivable par ressource | MDE + sans agent (P2) | Chapitre 08 |
| Defender for Storage | Activité suspecte, malwares au chargement, données sensibles, SAS | Abonnement (recommandé) avec remplacement par compte | Sans agent | Chapitre 04 |
| Defender for Databases | Azure SQL, SQL servers on machines, PostgreSQL / MySQL / MariaDB, Cosmos DB | Abonnement (recommandé, avec choix des types) ou par ressource (serveur SQL, MI, serveur PostgreSQL / MySQL, SQL servers on machines) | Sans agent (SQL servers on machines : agent SQL amélioré, sans AMA) | Chapitre 05 |
| Defender for Containers | AKS, EKS, GKE, Kubernetes Arc, registres : durcissement, vulnérabilités, exécution | Abonnement | Defender sensor, Azure Policy for Kubernetes, sans agent | Chapitre 09 |
| Defender for App Service | Attaques contre les applications App Service | Abonnement | Sans agent | Chapitre 09 |
| Defender for Key Vault | Accès inhabituels ou dangereux aux coffres | Abonnement | Sans agent | Chapitre 02 |
| Defender for Resource Manager | Opérations de gestion suspectes (ARM) | Abonnement | Sans agent | Ce chapitre |
| Defender for APIs | Inventaire et posture des API (APIM), menaces en temps réel | Abonnement | Sans agent | Chapitre 09 |
| AI services | Menaces contre les applications d'IA générative (jailbreak, injection…) | Abonnement | Sans agent | Chapitre 07 |
| Defender for DNS | Activité DNS suspecte | Plan autonome pour les abonnements existants au 1er août 2023 ; sinon inclus dans Servers P2 | Sans agent | Ce chapitre |
Alertes : seuls les plans CWPP produisent des alertes de sécurité ; la CSPM (même Defender CSPM) produit des recommandations et des attack paths, pas d'alertes.
4.2 Activer un plan#
Portail : Defender for Cloud > Environment settings > choisir l'abonnement (ou le connecteur AWS / GCP) > Defender plans > passer le plan à On > Settings du plan pour ses composants > Save.
PowerShell (exemples tirés de la documentation) :
# Defender pour serveurs Plan 2 sur l'abonnement courant
Set-AzSecurityPricing -Name "VirtualMachines" -PricingTier "Standard" -SubPlan P2

# Defender CSPM avec certains composants
Set-AzSecurityPricing -Name "CloudPosture" -PricingTier "Standard" -Extension '[{"name":"SensitiveDataDiscovery","isEnabled":"True","additionalExtensionProperties":null},{"name":"AgentlessVmScanning","isEnabled":"True","additionalExtensionProperties":null}]'
Azure CLI (exemples de la référence az security pricing) :
# Activer un plan par son nom (VirtualMachines, StorageAccounts, CloudPosture, KeyVaults, Containers…)
az security pricing create -n VirtualMachines --tier standard --subplan P2
# Repasser un plan en gratuit, puis lister l'état de tous les plans
az security pricing create -n StorageAccounts --tier free
az security pricing list
API REST, par machine (Defender for Servers Plan 1 seulement) :
PUT https://management.azure.com/subscriptions/{subscriptionId}/resourceGroups/{resourceGroupName}/providers/Microsoft.Compute/virtualMachines/{machineName}/providers/Microsoft.Security/pricings/virtualMachines?api-version=2024-01-01

{ "properties": { "pricingTier": "Standard", "subPlan": "P1" } }
Terraform (fournisseur azurerm) :
# Defender pour serveurs Plan 2 sur l'abonnement du fournisseur
resource "azurerm_security_center_subscription_pricing" "defender_serveurs" {
  tier          = "Standard"
  resource_type = "VirtualMachines"
  subplan       = "P2"
}
Avec Terraform, resource_type prend les mêmes noms (CloudPosture, KeyVaults, Containers, AI…) et des blocs extension
activent les composants ; supprimer la ressource remet le plan en gratuit, et passer en Standard touche toutes les
ressources du type dans l'abonnement.
À grande échelle : Azure Policy (initiatives de configuration de Defender for Cloud) affectée au management group.
4.3 Paramètres et surveillance : les composants#
Dans Settings d'un plan (Settings & monitoring, Monitoring coverage), on active ses composants ; Defender for Cloud les déploie sur les ressources existantes et futures par des stratégies DeployIfNotExists.
| Composant | Plan | Rôle requis (abonnement) |
|---|---|---|
| Microsoft Defender for Endpoint (installation automatique) | Servers P1 / P2 | Security Admin ou Owner pour activer l'intégration |
| Vulnerability assessment (MDVM) | Serveurs | Owner |
| Agentless scanning des machines | Defender CSPM, Servers P2 | Ajout automatique du rôle VM Scanner Operator |
| Azure Arc agent (provisionnement automatique pour AWS, GCP) | Serveurs, SQL servers on machines, conteneurs | Owner |
| Defender sensor, Azure Policy for Kubernetes | Defender for Containers | Owner ou User Access Administrator |
| Machine Configuration (bases de référence de l'OS) | Servers P2 | Owner |
4.4 Defender for Servers : Plan 1 ou Plan 2#
| Fonctionnalité | P1 | P2 |
|---|---|---|
| Multicloud et hybride (Azure, AWS, GCP, local) · intégration automatique de MDE · EDR · alertes et incidents intégrés | ✅ | ✅ |
| Software inventory · conformité réglementaire · agent-based vulnerability scanning | ✅ | ✅ |
| Agentless vulnerability scanning · analyse des malwares et des secrets sans agent | ✅ | |
| Alertes Defender for DNS · détection des menaces au niveau de la couche réseau Azure | ✅ | |
| Mises à jour de l'OS (machines Arc) · écarts aux bases de référence MCSB de l'OS · fonctionnalités Premium MDVM | ✅ | |
| File Integrity Monitoring (FIM) · Just-in-time VM access (JIT) (Azure, AWS) · network map | ✅ | |
| Ingestion de données gratuite de 500 Mo | ✅ |
Après activation : essai de 30 jours (impossible à arrêter, suspendre ou prolonger), MDE installé automatiquement, MDVM activé par défaut, agentless scanning activée par défaut avec P2. Microsoft Defender Experts for Servers (service managé de détection et réponse) est vendu à part et demande P1 ou P2.
4.5 Les alertes et les incidents de sécurité#
| Gravité | Signification |
|---|---|
| Élevée | Forte probabilité de compromission, enquêter immédiatement (ex. : outil connu comme Mimikatz) |
| Moyenne | Activité suspecte, souvent une détection par apprentissage automatique ou anomalie (connexion depuis un lieu inhabituel) |
| Faible | Peut-être bénin ou attaque bloquée (effacement des journaux) |
| Informative | Seule, peu utile ; prend son sens dans un incident |
- Les alertes restent visibles 90 jours (même si la ressource est supprimée), sont associées à la matrice MITRE ATT&CK, exportables en CSV, par continuous export ou par le connecteur Microsoft Sentinel.
- Un incident regroupe des alertes liées (corrélation par IA) pour montrer une attaque en entier.
- Suppression rules : rejettent automatiquement (état Dismissed) les alertes attendues ou non pertinentes. Création et suppression : Security Admin ou Owner ; lecture : Security Reader ou Reader. Conditions sur le type d'alerte et les entités, date d'expiration, bouton Simulate. Supprimer une règle ne change pas l'état des alertes déjà ignorées.
- Alertes d'exemple : page Security alerts > Sample alerts (rôle Contributor de l'abonnement) pour valider la
chaîne (SIEM, automatisation, e-mails) ; elles portent sur des ressources simulées. On peut aussi simuler de vraies détections
(fichier EICAR sur une VM, URL
/This_Will_Generate_ASC_Alertsur App Service, outil de simulation Kubernetes).
5. Connecter AWS, GCP et les machines locales#
5.1 Le principe d'un connecteur#
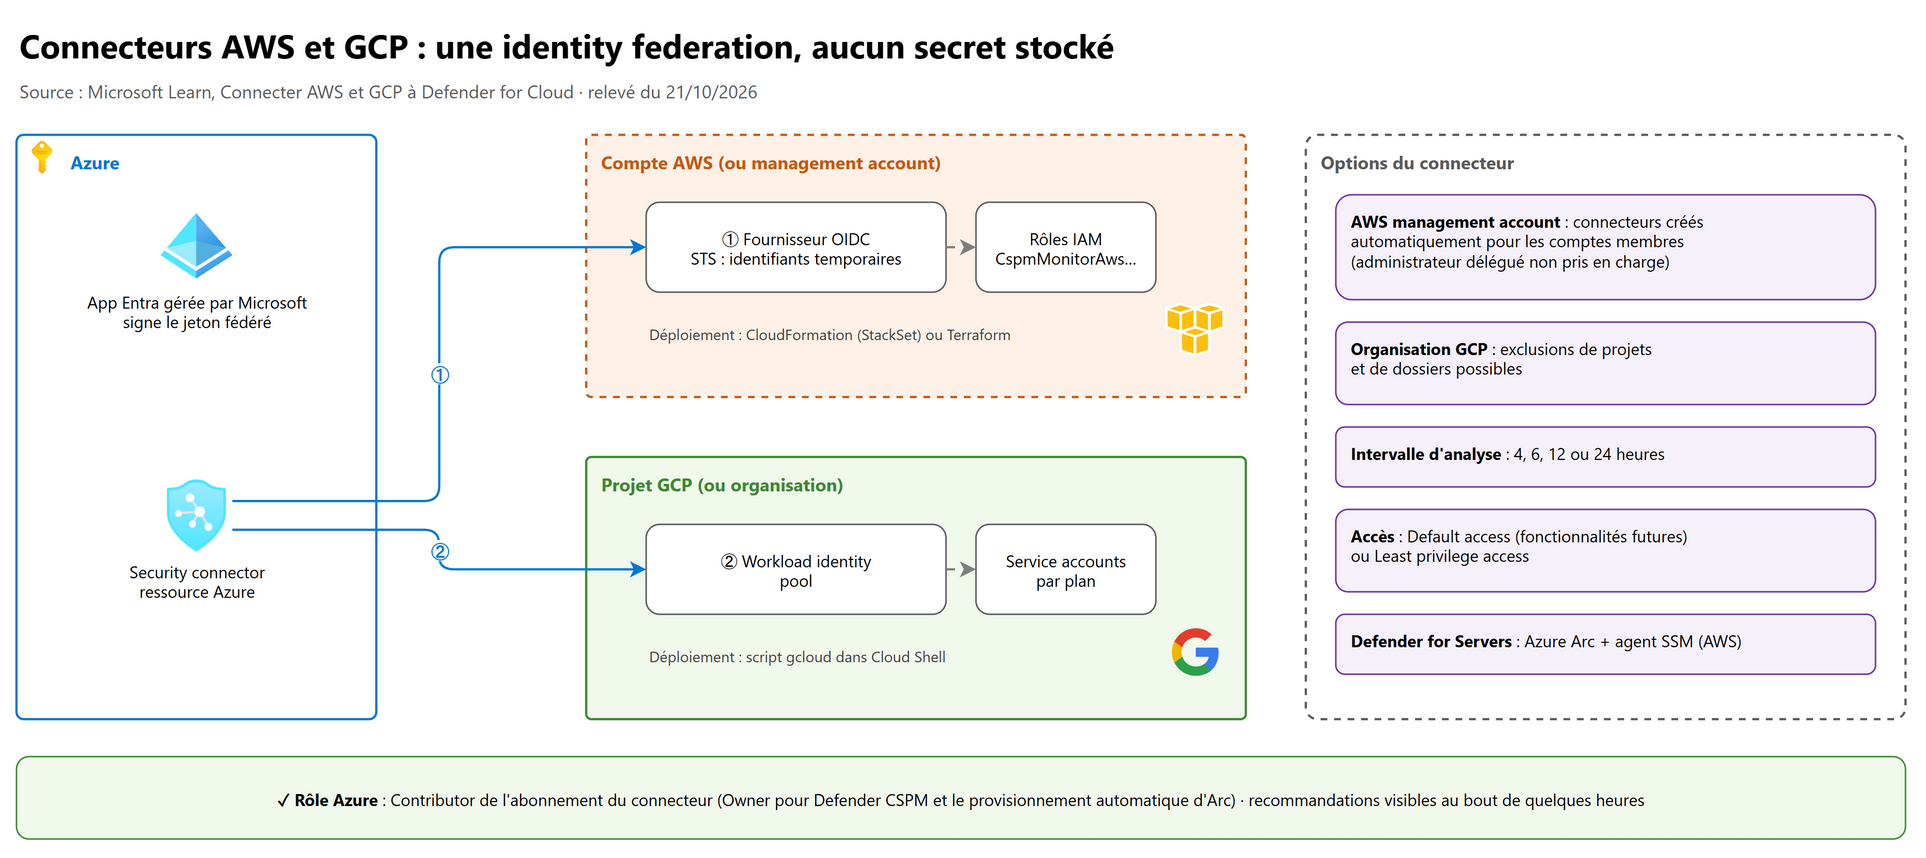
Un security connector est une ressource Azure créée dans un abonnement, un resource group et un emplacement choisis. Il s'authentifie auprès d'AWS ou de GCP par identity federation avec une application Microsoft Entra gérée par Microsoft : aucun secret de longue durée n'est stocké, seulement des identifiants temporaires.
- Intervalle d'analyse : 4, 6, 12 ou 24 heures (certains collecteurs ont un intervalle fixe, par exemple 1 heure pour les instances de calcul GCP).
- Type d'accès : Default access (autorisations des fonctionnalités actuelles et futures) ou Least privilege access (seulement ce qui est requis aujourd'hui).
- Prérequis communs : Defender for Cloud activé sur l'abonnement, rôle Contributor sur l'abonnement Azure ; pour la CIEM dans Defender CSPM, Security Administrator (Entra) et l'autorisation Application.ReadWrite.All sur le locataire.
- Les recommandations apparaissent au bout de quelques heures ; la Foundational CSPM s'applique tout de suite (gratuite), les autres plans se choisissent à l'étape Select plans.
- État du connecteur : Environment settings > colonne Connectivity status (problèmes et étapes de correction).
- Bonne pratique : pas plus de 10 000 ressources par vue du portail Azure : répartir les grands environnements sur plusieurs abonnements (ne s'applique pas au portail Defender).
5.2 AWS#
sequenceDiagram
    participant C as Connecteur Defender for Cloud
    participant E as Microsoft Entra ID<br/>(application gérée par Microsoft)
    participant S as AWS STS
    participant R as Rôle IAM (ex. CspmMonitorAws)
    C->>E: Demande un jeton
    E-->>C: Jeton signé par Entra ID
    C->>S: AssumeRoleWithWebIdentity (jeton Entra)
    Note over S: Vérifie l'audience, la signature,<br/>l'empreinte du certificat, les conditions du rôle
    S-->>C: Identifiants temporaires
    C->>R: Appels d'API en lecture seule (posture)
| Point | Détail |
|---|---|
| Type de compte | Single account ou management account : avec le management account, des connecteurs sont créés automatiquement pour les member accounts découverts et futurs (exclusions possibles) ; les comptes delegated administrators ne sont pas pris en charge |
| Déploiement dans AWS | CloudFormation (pile, ou StackSet pour le management account ; modèle par URL S3 ou chargé) ou Terraform (l'onglet Terraform n'apparaît pas pour un management account, mais Terraform reste pris en charge) |
| Ce qui est créé | Un OpenID Connect identity provider lié à l'application Entra, des rôles IAM par plan (ex. CspmMonitorAws pour la CSPM, DefenderForCloud-AgentlessScanner, DefenderForCloud-DefenderForServers pour le JIT, DefenderForCloud-ArcAutoProvisioning) |
| Defender CSPM | Owner de l'abonnement, autorisations IAM pour assumer le rôle ; CIEM : Application Administrator ou Cloud Application Administrator Entra |
| Defender for Servers | Azure Arc sur les instances EC2 (provisionnement automatique recommandé, rôle Owner), agent AWS SSM avec la stratégie AmazonSSMManagedInstanceCore, extensions MDE et évaluation des vulnérabilités ; étiquettes AccountId, Cloud, InstanceId, MDFCSecurityConnector |
| Defender for Containers | Un cluster EKS avec accès au serveur d'API ; SQS, Kinesis Data Firehose et S3 dans la même région |
| Mise à jour | Mettre à jour la pile CloudFormation après l'activation d'un nouveau plan ou un changement de configuration |
| Coûts côté AWS | Les appels en lecture seule de la CSPM sont gratuits mais journalisés dans CloudTrail ; filtrer le rôle CspmMonitorAws si on les exporte vers un SIEM |
| Restrictions | Pas de connecteur AWS dans les clouds nationaux ; un compte AWS déjà connecté à Microsoft Sentinel suit une procédure dédiée |
| En plus | Ingestion des journaux CloudTrail (préversion) pour la CIEM et la détection des changements |
Les serveurs Arc correspondant à des instances EC2 ou VM GCP qui n'existent plus (ou déconnectés, expirés) sont supprimés après 7 jours.
5.3 GCP#
| Point | Détail |
|---|---|
| Étendue | Single project (numéro et ID du projet) ou organisation (ID d'organisation, exclusions de projets et de dossiers) ; plusieurs projets peuvent aller dans un même abonnement Azure |
| Authentification | Workload identity federation et service account impersonation, limitées au projet ou à l'organisation et aux autorisations des plans activés |
| Déploiement | Un script gcloud généré par l'assistant, à exécuter dans Cloud Shell : il crée le workload identity pool, un fournisseur par plan, des service accounts et des liaisons au niveau du projet |
| API à activer | iam, sts, cloudresourcemanager, iamcredentials, compute (sur le projet de gestion pour une organisation) |
| Rôles créés | MDCCspmCustomRole (découverte), microsoft-defender-for-servers, MDCAgentlessScanningRole, microsoft-defender-ciem… |
| Mise à jour | Regénérer et réexécuter le script après un changement de plan |
| En plus | Ingestion de Cloud Logging par Pub/Sub (préversion) |
5.4 Les machines locales et les autres clouds : Azure Arc#
Les serveurs locaux (et ceux d'autres clouds) se connectent par Azure Arc : une fois Arc installé, la machine est une ressource Azure ; la Foundational CSPM l'évalue (inventaire, recommandations, Secure Score, automatisation) et Defender for Servers la protège comme une VM Azure (MDE, vulnérabilités, mises à jour, bases de référence). Le JIT, lui, n'existe que pour Azure et AWS.
5.5 Voir la couverture#
Le coverage workbook montre quels plans sont activés sur quels abonnements, comptes et projets ; la page Security posture filtre par environnement (Azure, AWS, GCP, Azure DevOps) et descend jusqu'au compte ou au projet.
6. La DevOps security : du code au cloud#
| Point | Détail |
|---|---|
| Environnements | Azure DevOps, GitHub, GitLab (Environment settings > Add environment) |
| GitHub : prérequis | Contributor sur l'abonnement Azure pour créer le connecteur, propriétaire de l'organisation GitHub ; on autorise puis on installe l'application Defender for Cloud (de préférence sur tous les dépôts) ; une seule instance d'une organisation GitHub par locataire |
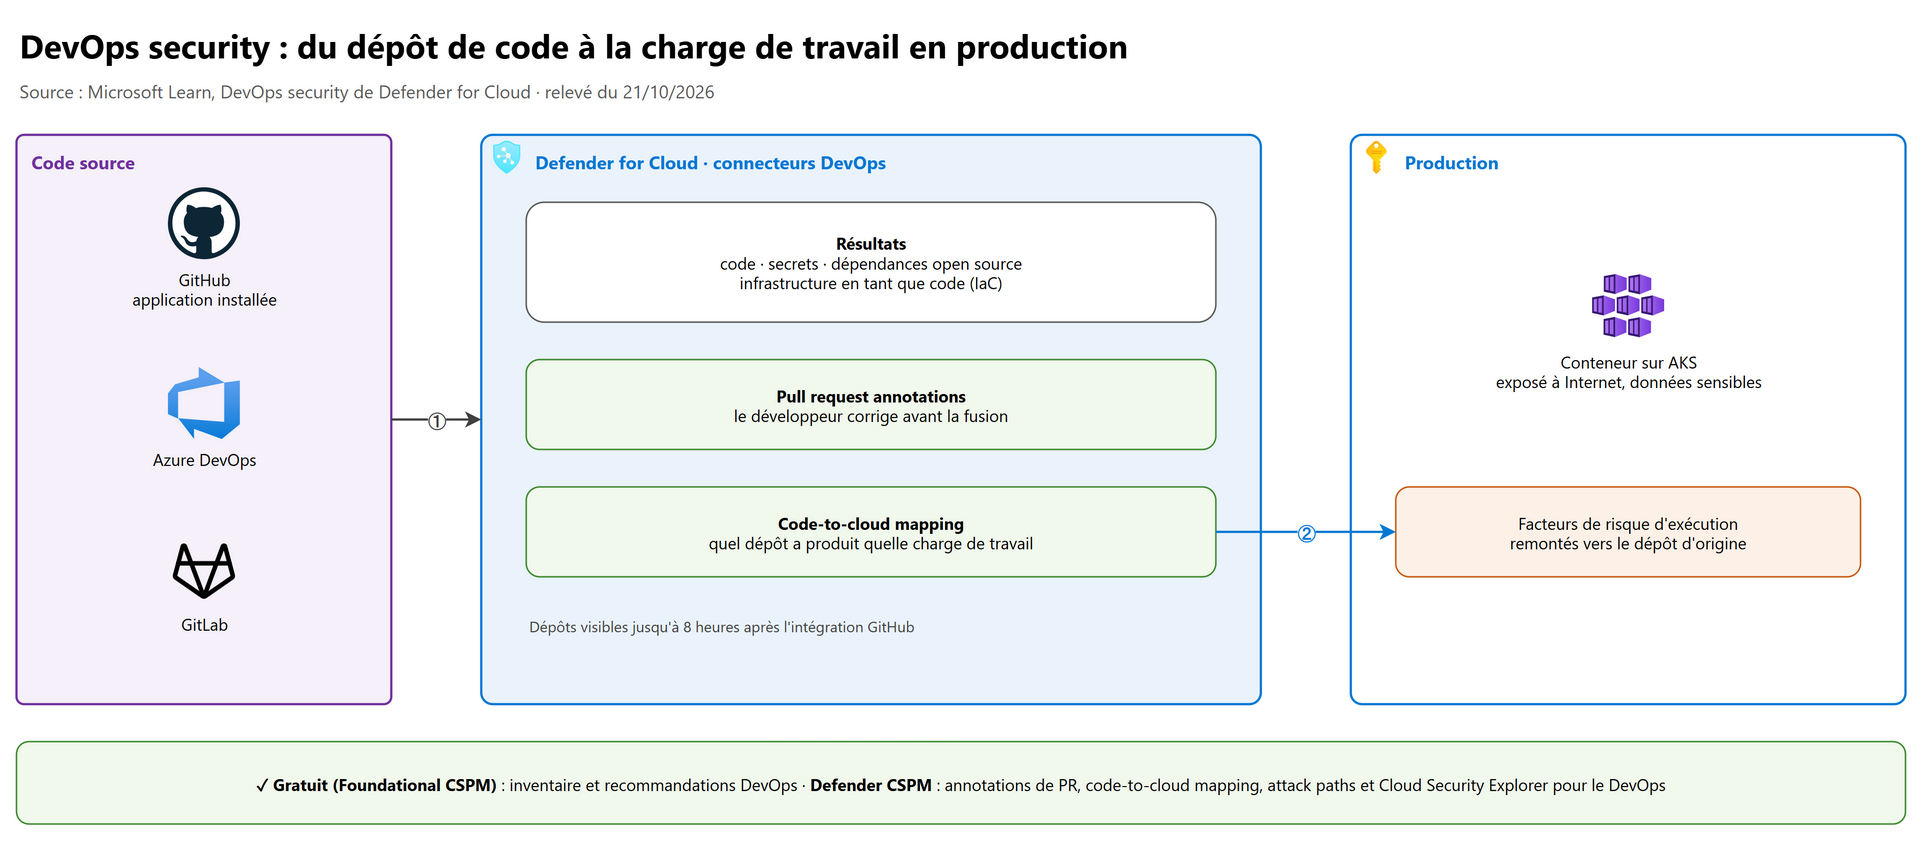
| Délai | Ressources visibles jusqu'à 8 heures après l'intégration |
| Lecture seule | Le rôle Security Reader peut être donné sur le resource group ou le connecteur pour lire la posture DevOps sans droits élevés sur l'abonnement |
| Ce qui est trouvé | Résultats d'analyse du code, secrets, dépendances open source, IaC ; posture de l'environnement DevOps (configuration des organisations, dépôts) |
| Foundational CSPM | Recommandations DevOps de base |
| Defender CSPM | Pull request annotations, code-to-cloud mapping, attack paths et explorateur pour le DevOps |
| GitHub Advanced Security | L'intégration relie les charges de travail en exécution à leur dépôt d'origine et remonte les facteurs de risque d'exécution (exposition à Internet, données sensibles, critical assets, mouvement latéral) dans GitHub |
7. Defender Vulnerability Management pour les VM Azure#
7.1 Le scanner intégré#
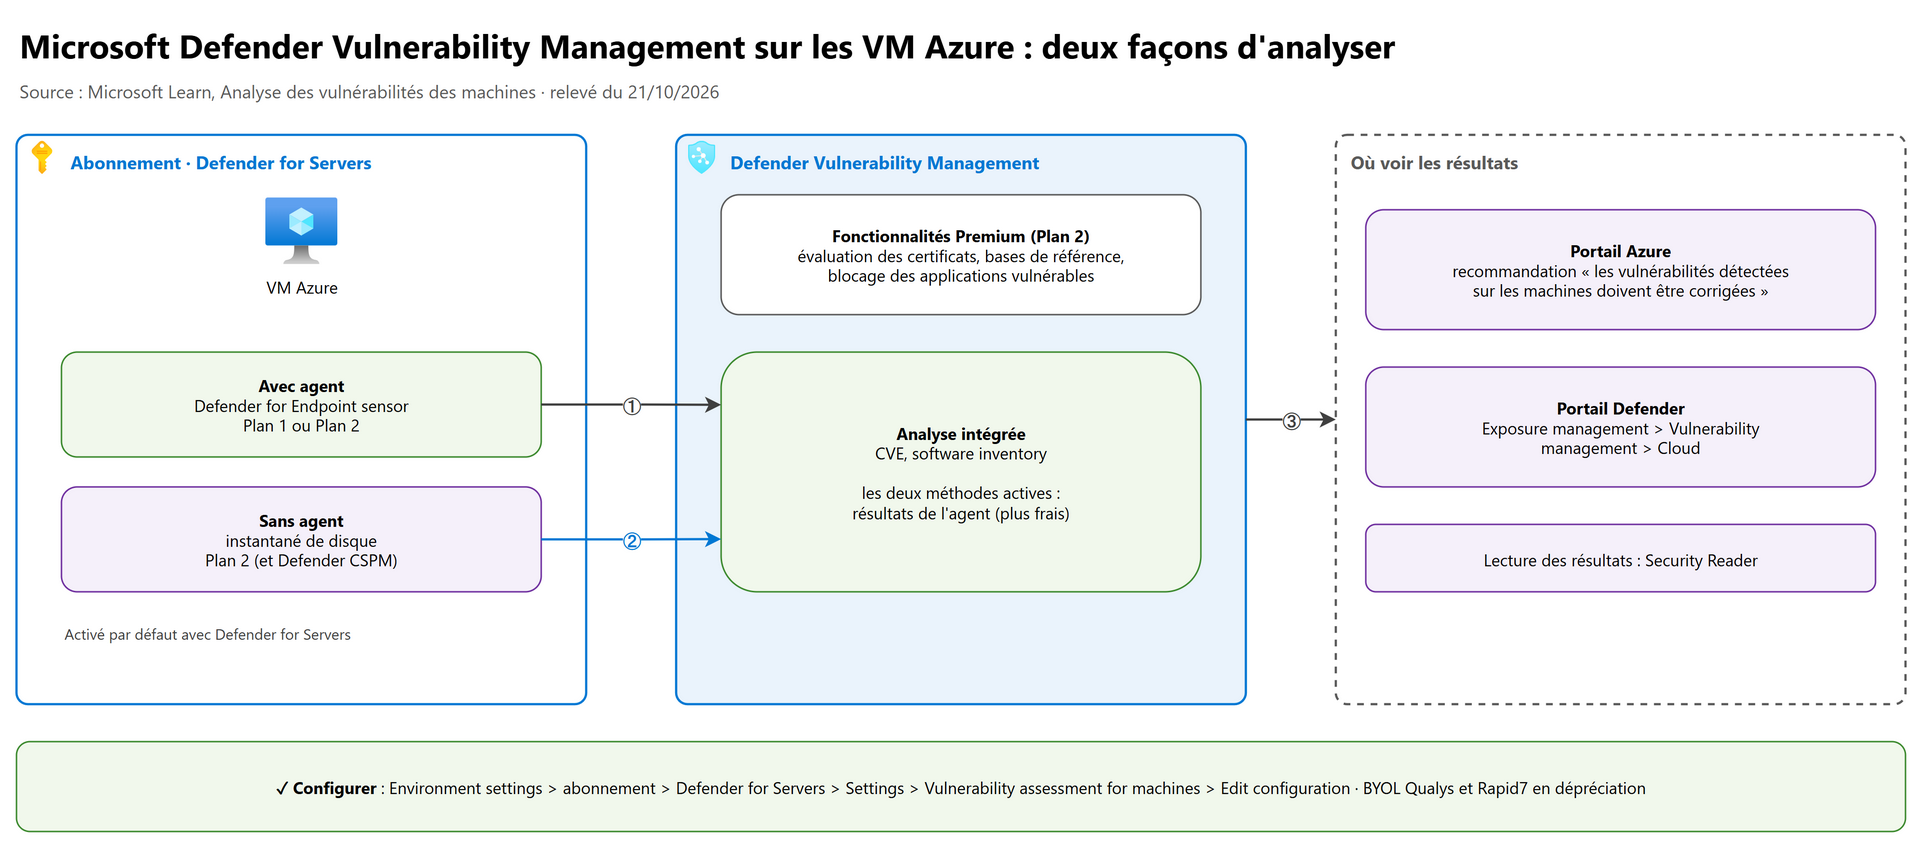
L'analyse des vulnérabilités de Defender for Servers utilise Microsoft Defender Vulnerability Management (MDVM), intégré en natif avec Microsoft Defender for Endpoint. Elle couvre les VM Azure, les machines AWS et GCP connectées et les machines locales Arc, avec deux méthodes :
| Méthode | Comment | Plans |
|---|---|---|
| Avec agent | Le MDE sensor de la machine | Servers P1 et P2 |
| Sans agent | Instantané de disque (2.8) | Servers P2 (et Defender CSPM, qui active aussi l'agentless scanning) |
flowchart TD
    A["Agentless scanning activée ?"] -->|Non| B["Résultats de l'agent MDE<br/>(si présent)"]
    A -->|Oui| C{"Quelle solution sur la VM ?"}
    C -->|"Aucune solution avec agent"| D["Agentless scanning automatique<br/>avec MDVM"]
    C -->|"Capteur MDE présent"| E["Vue unifiée : une seule méthode → ses résultats<br/>les deux → résultats de l'agent (plus frais)"]
    C -->|"Solution BYOL partenaire"| F["Résultats du partenaire par défaut<br/>sans agent pour les machines non couvertes"]
7.2 Configurer les paramètres#
- Defender for Cloud > Environment settings > l'abonnement.
- Offre Defender for Servers > Monitoring coverage > Settings.
- Activer Vulnerability assessment for machines, puis Edit configuration pour choisir la solution (Microsoft Defender Vulnerability Management).
- Apply > Save.
L'analyse est activée par défaut avec Defender for Servers ; cette procédure sert quand on doit l'activer soi-même ou forcer l'affichage des résultats MDVM à la place d'une solution partenaire.
| Prérequis | Détail |
|---|---|
| Sans agent | Exigences de l'agentless scanning ; activée par défaut avec Servers P2 ou Defender CSPM |
| Avec agent | Servers P1 ou P2 |
| Droits | Owner au niveau du resource group pour déployer le scanner ; Security Reader pour voir les résultats |
Activer ou désactiver par l'API REST, pour une VM :
PUT https://management.azure.com/subscriptions/{subscriptionId}/resourceGroups/{resourceGroup}/providers/Microsoft.Compute/virtualMachines/{vmName}/providers/Microsoft.Security/serverVulnerabilityAssessments/mdetvm?api-version=2015-06-01-preview
(DELETE sur la même URL pour désactiver.)
7.3 Lire et exploiter les résultats#
- Recommandations individuelles : depuis le 31 juillet 2026, les anciennes recommandations groupées (« Les machines
doivent avoir des résultats de vulnérabilités résolus », avec des sous-évaluations) sont retirées. Chaque résultat est une
recommandation individuelle (une par mise à jour logicielle), rangée dans une catégorie :
SoftwareUpdate(vulnérabilités),SystemUpdate,HostMisconfigurations(bases de référence),ExposedSecrets. Les governance rules, les exemptions et le continuous export ciblent désormais une catégorie ; les requêtes Resource Graph lisentmicrosoft.security/assessmentsfiltré surproperties.metadata.recommendationCategory. Software inventory dans l'asset inventory. - Portail Defender : Exposure management > Vulnerability management > Vue d'ensemble > Cloud (principales CVE, recommandations, ressources vulnérables), hiérarchisation selon le contexte et les attack paths.
- Fonctionnalités Premium (incluses dans Servers P2, visibles dans le portail Defender) : évaluation des certificats, évaluation des bases de référence de sécurité, blocage des applications vulnérables…
- Fréquences : interprétation des mises à jour système toutes les 12 heures ; nouvelles données recherchées environ toutes les heures. « Données d'analyse manquantes » : machine arrêtée ou données pas encore remontées (environ une heure après l'activation).
- MDVM trouve les vulnérabilités de la machine elle-même, pas les vulnérabilités réseau.
7.4 Les scanners tiers (BYOL)#
Qualys et Rapid7 sont pris en charge en BYOL (votre propre licence, VM Azure seulement, aucun plan payant requis, un seul scanner BYOL à la fois, rôle Owner de la ressource pour déployer). Cette capacité est en dépréciation : la page annonce l'arrêt des nouveaux ajouts au 3 février et la fin complète au 1er mai (sans préciser l'année). Remplacement : MDVM ou un data connector de Microsoft Security Exposure Management (Tenable, Qualys, Rapid7…).
8. Defender EASM : la surface d'attaque vue de l'extérieur#
8.1 Deux façons d'utiliser EASM#
| Intégration EASM dans Defender CSPM | Ressource Defender EASM | |
|---|---|---|
| Ce que c'est | Données EASM utilisées par Defender for Cloud | Service à part entière, ressource Azure dans un resource group |
| Licence | Incluse dans Defender CSPM, aucune configuration | Essai gratuit de 30 jours, puis facturation par billable asset |
| Usage | Ressources cloud exposées, attack paths depuis les IP exposées, condition DEASM Findings dans l'explorateur | Découverte, inventaire, tableaux de bord, connexions de données |
| Création | — | Rôle Contributor ; Owner ou Contributor pour tout gérer, Reader pour consulter |
EASM ne prend pas en charge l'accès inter-locataires, même par Azure Lighthouse : il faut s'authentifier dans le locataire de la ressource. Les données client sont stockées dans la région choisie.
8.2 La découverte#
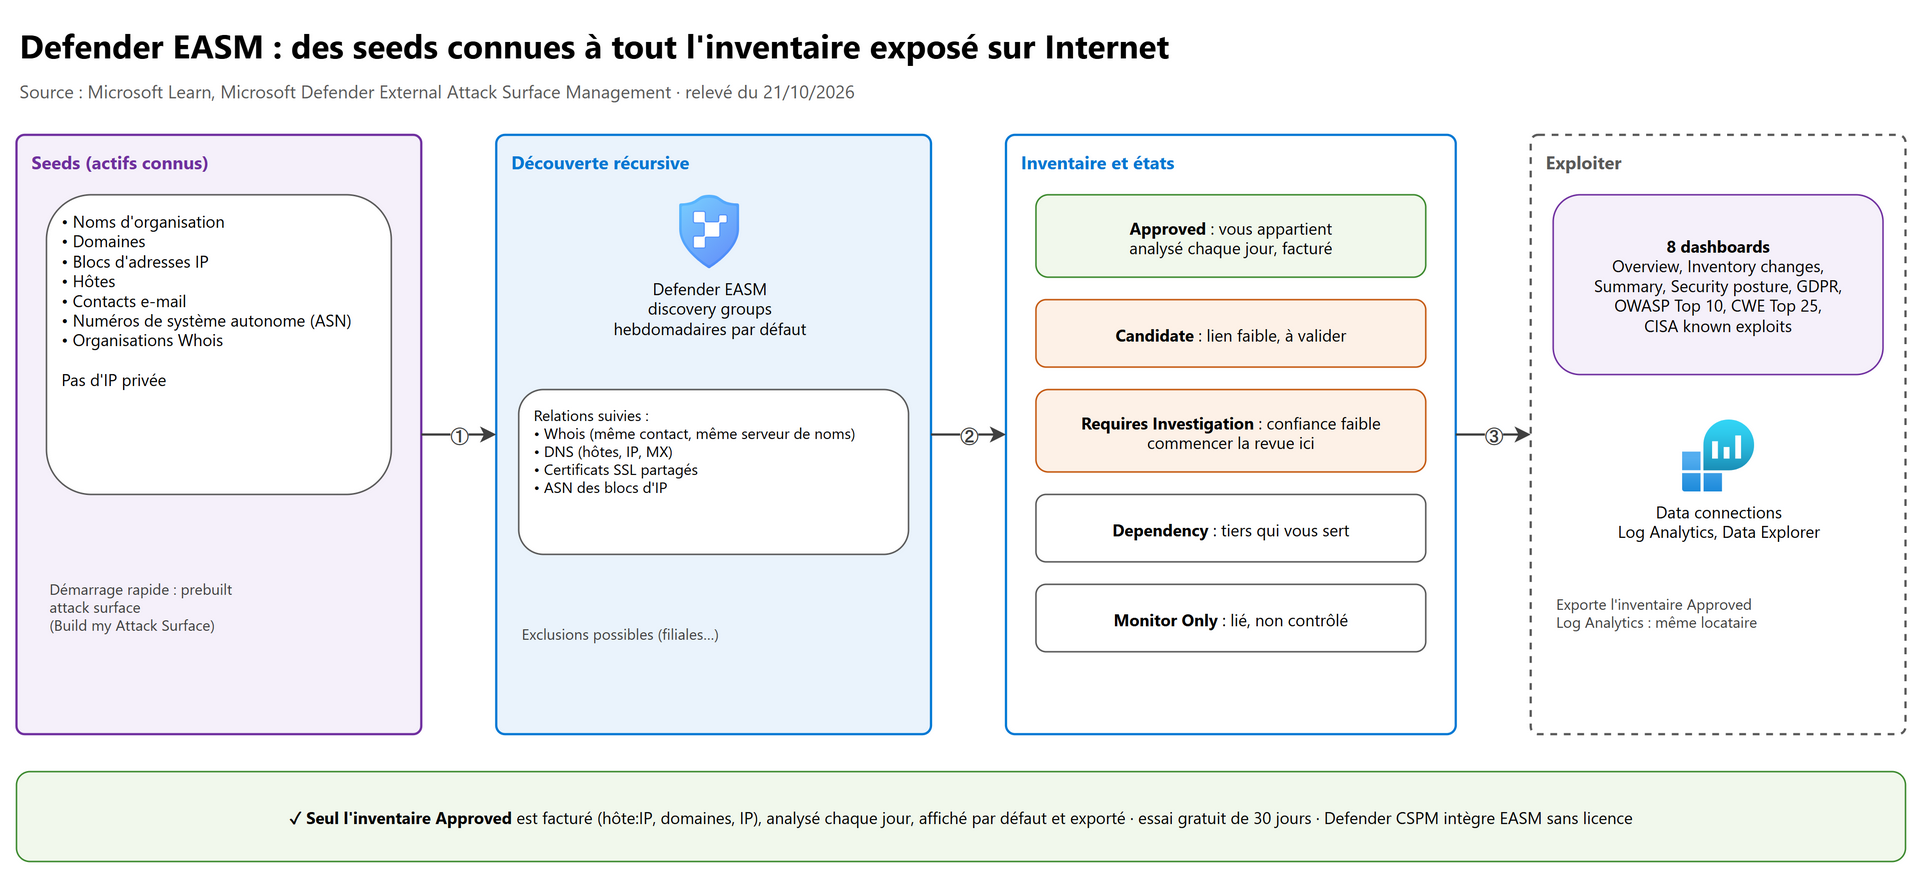
EASM part d'actifs connus (seeds) et cherche récursivement l'infrastructure qui leur est liée :
- Seeds acceptées : noms d'organisation, domaines, blocs d'IP, hôtes, contacts e-mail, ASN, organisations Whois ; pas d'IP privée (EASM regarde de l'extérieur).
- Relations suivies : enregistrements Whois (même contact, même organisation, même serveur de noms), DNS (hôtes, IP, serveurs de messagerie), certificats SSL partagés, ASN des blocs d'IP.
- Démarrage : Getting Started > rechercher son organisation dans les prebuilt attack surfaces > Build my Attack Surface (recommandé avant toute découverte personnalisée).
- Discovery groups : un ensemble de seeds, avec une récurrence (hebdomadaire par défaut, recommandée ; Jamais pour une exécution unique) et des exclusions (filiales non détenues, par exemple). On les organise par équipe, marque ou filiale.
8.3 L'inventaire et les états des actifs#
Types d'actifs : ASN, contact, domaine, hôte, adresse IP, bloc d'IP, page, certificat SSL, classés récents ou historiques.
| État | Signification |
|---|---|
| Approved Inventory | Vous appartient, vous en êtes responsable ; analysé chaque jour, affiché dans les tableaux de bord, facturé |
| Candidate | Lien avec les seeds, mais trop faible pour être approuvé : à valider ; analysé seulement pendant la découverte |
| Requires Investigation | Comme Candidate, mais confiance faible : commencer la revue par ces actifs |
| Dependency | Appartient à un tiers mais fait fonctionner vos actifs (ex. : l'IP de l'hébergeur de votre site) |
| Monitor Only | Lié à votre surface mais ni contrôlé ni dépendance (franchisés, sociétés liées) |
flowchart LR
    A["Actif découvert"] --> B{"Lien fort avec une seed ?"}
    B -->|Oui| C["Approved"]
    B -->|"Lien faible"| D["Candidate"]
    B -->|"Confiance faible"| E["Requires Investigation"]
    D --> F{"Revue manuelle"}
    E --> F
    F -->|"Il nous appartient"| C
    F -->|"Tiers qui nous sert"| G["Dependency"]
    F -->|"Lié, non contrôlé"| H["Monitor Only"]
    F -->|"Sans rapport"| I["Ignoré ou archivé"]
Actions sur l'inventaire : changer l'état, poser des étiquettes (fusion-acquisition, conformité, unité métier…), un ID externe, marquer une observation (CVE) comme non applicable. Par défaut, l'inventaire n'affiche que l'état Approved.
Facturation : seuls les actifs Approved comptent : combinaisons hôte:IP (résolues dans les 30 derniers jours, sans doublons), domaines (hors ceux déjà comptés via un hôte), adresses IP actives (port ouvert ou certificat SSL récent, hors celles déjà comptées via un hôte). Tableau de bord Billable assets dans la ressource.
8.4 Les tableaux de bord et l'export#
Huit tableaux de bord, calculés sur l'inventaire Approved :
| Tableau de bord | Contenu |
|---|---|
| Overview | Page d'accueil, contexte de la surface |
| Inventory changes | Ajouts, suppressions, actifs retirés automatiquement |
| Attack surface summary | Priorités par gravité (élevée, moyenne, faible), composition, cloud, services sensibles, expiration SSL et domaines, réputation IP |
| Security posture | Exposition aux CVE, administration des domaines, hébergement, ports ouverts, configuration SSL |
| GDPR compliance | Sites, problèmes de certificats, données personnelles exposées, protocoles de connexion, cookies |
| OWASP Top 10 | Actifs exposés aux risques web critiques de l'OWASP |
| CWE Top 25 | Faiblesses logicielles les plus courantes (MITRE), sur cinq ans |
| CISA known exploits | Actifs touchés par des vulnérabilités réellement exploitées |
Data connections : envoi des données d'actifs et/ou des insights vers Log Analytics (même locataire, pour Microsoft Sentinel) ou Azure Data Explorer ; seuls les actifs Approved sont exportés ; coût selon la plateforme cible. EASM s'intègre aussi à Security Copilot (résumé de la surface, priorités, curation en langage naturel) et à Security Exposure Management (initiative EASM).
9. Compléments AZ-500 et culture#
9.1 Microsoft Security Exposure Management#
Security Exposure Management (portail Defender, cloud public uniquement) unifie la posture des points de terminaison, du cloud (Azure, AWS, GCP via Defender for Cloud), des identités et de la surface externe :
- exposure graph de l'entreprise et attack surface map, interrogeables ;
- critical assets sur tous les domaines ;
- attack paths, y compris hybrides (du local vers le cloud), choke points, rayon d'action ;
- initiatives et métriques (Code, Endpoint, Cloud, Identity, SaaS), tableau Resolve Now / Monitor Exposure ;
- data connectors tiers (ServiceNow CMDB, Tenable, Qualys, Rapid7, Wiz, Prisma…), qui remplacent les scanners BYOL.
9.2 Defender for Resource Manager et Defender for DNS#
- Defender for Resource Manager surveille automatiquement les opérations de gestion (plan de contrôle ARM) et alerte sur les activités inhabituelles ou dangereuses.
- Defender for DNS surveille les requêtes vers les résolveurs DNS par défaut d'Azure ; pour les nouveaux abonnements depuis le 1er août 2023, ses alertes sont incluses dans Servers P2.
9.3 Questions d'architecture fréquentes#
- Un ou plusieurs workspaces pour l'export ? Le continuous export accepte une cible dans un autre abonnement, voire un autre locataire : un workspace central du SOC est le schéma habituel.
- Où mettre les connecteurs AWS et GCP ? Dans un abonnement dédié à la sécurité, en répartissant au-delà de 10 000 ressources.
10. Labs conseillés#
Dans un abonnement de test (les plans payants ont un essai de 30 jours ; les désactiver à la fin).
Lab 1 · Secure Score et correction
- Activer Defender for Cloud (Foundational CSPM) sur l'abonnement, créer une VM avec le RDP ouvert à Internet et un storage account avec l'accès public.
- Attendre l'évaluation (quelques heures), ouvrir Recommendations et repérer celles de la VM et du stockage.
- Corriger une recommandation avec Fix, puis une autre en affectant une stratégie Deny (chapitre 03).
- Résultat attendu : le contrôle concerné remonte dans le Secure Score au recalcul suivant (8 h).
Lab 2 · Defender CSPM, attack path et explorateur
- Activer Defender CSPM (en Owner, sinon l'agentless scanning n'est pas activée).
- Garder la VM exposée de l'étape 1, lui donner une managed identity avec un rôle sur le storage account.
- Le lendemain, ouvrir Attack path analysis et le Cloud Security Explorer (modèle « VM exposées à Internet »).
- Résultat attendu : un chemin « VM exposée → stockage » ou, à défaut, la VM dans le résultat de la requête.
Lab 3 · Plans, alertes et réaction
- Activer Defender for Servers P2 et Defender for Storage sur l'abonnement.
- Créer une workflow automation (alerte de gravité élevée → Logic App qui envoie un e-mail) et un continuous export vers un Log Analytics workspace.
- Générer des sample alerts (page Security alerts).
- Résultat attendu : l'e-mail arrive et
SecurityAlert | take 10renvoie les alertes d'exemple ; créer ensuite une règle de suppression sur l'une d'elles et la simuler.
Lab 4 · Conformité et gouvernance
- Ajouter la norme ISO 27001:2022 (Environment settings > Security policies).
- Ouvrir Regulatory compliance et télécharger le rapport.
- Créer une governance rule : gravité élevée, propriétaire par étiquette
Owner, échéance 14 jours. - Résultat attendu : la norme apparaît avec ses contrôles, et les recommandations élevées portent un propriétaire et une échéance.
Lab 5 · EASM (facultatif)
- Créer une ressource Defender EASM (essai de 30 jours) et lancer Build my Attack Surface sur un domaine que vous possédez.
- Résultat attendu : des actifs Candidate à valider, puis les tableaux de bord sur l'inventaire Approved.
11. Les pièges d'examen#
| Situation dans la question | Réponse attendue | Pourquoi |
|---|---|---|
| Attack paths, Cloud Security Explorer, gouvernance, risk prioritization | Defender CSPM | Absents de la Foundational CSPM |
| Secure Score, MCSB, recommandations, automatisation, continuous export | Foundational CSPM suffit (gratuite) | Inclus dès l'activation de Defender for Cloud |
| Une recommandation en préversion ne fait pas bouger le score | Normal : les préversions ne comptent pas | Seules les recommandations MCSB intégrées en GA comptent |
| La risk prioritization a changé, le score non | Normal : le risque n'affecte pas le Secure Score classique | Deux notions séparées (le Cloud Secure Score du portail Defender, lui, intègre le risque) |
| Recevoir des alertes avec Defender CSPM seul | Impossible : il faut un plan CWPP | La CSPM produit des recommandations, pas des alertes |
| Activer Defender for Servers sur quelques VM seulement | Plan 1 au niveau de la ressource (API pricings, subPlan: P1) |
Le Plan 2 ne s'active qu'au niveau de l'abonnement (désactivable par ressource) |
| Activer toutes les fonctionnalités d'un plan | Owner | Security Admin ou Contributor suffisent pour basculer le plan, pas pour tous les composants |
| Envoyer les alertes de gravité élevée vers Splunk | Continuous export vers Event Hubs filtré sur la gravité (ou API Defender XDR) | Log Analytics est pour Azure Monitor et Sentinel |
| Message Teams à chaque alerte | Workflow automation + Logic App (Consumption) | Le continuous export ne déclenche pas d'action |
| Déployer la même automatisation sur 200 abonnements | Stratégie DeployIfNotExists affectée au management group | Configuration à grande échelle |
| Connecter tous les comptes AWS de l'organisation, y compris les futurs | Connecteur sur le management account (StackSet CloudFormation) | Connecteurs membres créés automatiquement ; un administrateur délégué ne convient pas |
| Le connecteur AWS demande-t-il une clé d'accès ? | Non : OIDC + STS, identifiants temporaires | Aucun secret de longue durée stocké |
| Connecter GCP | Script gcloud dans Cloud Shell : workload identity pool | Workload identity federation |
| Defender for Servers sur des EC2 | Azure Arc + agent SSM sur les instances | Arc fait d'EC2 une ressource Azure |
| Une VM a MDE et l'agentless scanning : quels résultats ? | Ceux de l'agent (plus frais) | Comportement d'analyse hybride |
| Analyse des vulnérabilités sans agent avec Servers P1 | Impossible : P2 (ou Defender CSPM) | P1 = analyse avec agent seulement |
| Trouver des secrets en clair sur les disques des VM | Agentless scanning (Defender CSPM ou Servers P2) | Recherche de secrets sans agent |
| MDVM pour trouver des vulnérabilités réseau | Non : vulnérabilités de la machine uniquement | Limite documentée |
| Découvrir les sites et IP inconnus d'une filiale | Defender EASM : discovery group avec seeds | Vue de l'extérieur |
| Un actif EASM est « Candidate » | Le valider manuellement (le passer en Approved s'il nous appartient) | Seul l'approuvé est suivi chaque jour |
| Coût EASM | Seuls les actifs Approved (hôte:IP, domaines, IP actives) | Les autres états ne sont pas facturés |
| Gérer EASM d'un autre locataire avec Lighthouse | Impossible | Pas d'accès inter-locataires |
| Voir les alertes Defender for Cloud dans le portail Defender sans être Global Administrator | Rôle Defender XDR Unified RBAC adapté | Sinon Global Administrator ou Security Administrator Entra |
| Les alertes informatives n'apparaissent pas dans le portail Defender | Normal | Elles ne sont pas intégrées, pour réduire le bruit |
| Ignorer automatiquement une alerte bénigne récurrente | Suppression rule (Security Admin), avec expiration | Supprimer la règle ne rouvre pas les alertes déjà ignorées |
| Tester la chaîne SIEM et automatisation | Sample alerts (Contributor de l'abonnement) | Alertes sur des ressources simulées |
| Owner et échéance automatiques, e-mails hebdomadaires | Governance rules (Defender CSPM) | Priorité 1 à 1000, échéances 7/14/30/90 jours |
| Ajouter ISO 27001 avec seulement Defender for Servers Plan 1 | Impossible : il faut un autre plan payant (ou Servers P2, Defender CSPM…) | Servers P1 et API P1 seuls ne donnent pas accès aux regulatory standards |
| Un auditeur Security Reader ne voit pas le tableau de conformité | Lui donner Reader sur l'abonnement | Le Security Reader n'a pas accès aux données de conformité des stratégies |
| Une governance rule ou une exemption visait « Les machines doivent avoir des résultats de vulnérabilités résolus » | La recibler sur la catégorie SoftwareUpdate |
Recommandations groupées retirées le 31/07/2026 au profit des recommandations individuelles |
12. Scénarios d'entraînement#
1. Le RSSI veut savoir quelles VM exposées à Internet pourraient mener à un storage account contenant des données sensibles, et quoi corriger en premier. Que mettre en place ?
Activer Defender CSPM avec l'agentless scanning (et la découverte des données sensibles), puis consulter l'analyse du attack path ; les recommandations du chemin sont classées par niveau de risque. Pour une recherche libre : Cloud Security Explorer (modèles de requêtes).
2. Contoso a 40 comptes AWS dans une organisation AWS et en crée de nouveaux chaque mois. Comment les évaluer avec le MCSB sans gérer de clé d'accès ?
Créer un connecteur AWS sur le management account (déploiement par StackSet CloudFormation) : les member accounts, actuels et futurs, sont connectés automatiquement. L'authentification passe par OIDC et STS (identifiants temporaires). La CSPM de base applique gratuitement MCSB et AWS Foundational Security Best Practices.
3. L'équipe sécurité veut que chaque recommandation de gravité élevée soit attribuée au propriétaire de la ressource (étiquette
Owner), avec 14 jours pour corriger et des rappels. Solution ?
Une governance rule (Defender CSPM) : condition par gravité = élevée, propriétaire par étiquette de ressource
Owner, délai 14 jours, notifications hebdomadaires actives (le responsable reçoit les retards). Rôle : Contributor, Administrateur de la sécurité ou Owner.
4. Le SOC utilise Splunk et veut recevoir en temps réel uniquement les alertes de gravité élevée de tous les abonnements. Que configurer ?
Continuous export vers un Event Hubs central (autre abonnement possible), type Security alerts filtré sur la gravité élevée, fréquence diffusion en continu ; à grande échelle par Azure Policy DeployIfNotExists. Alternative : l'API Defender XDR.
5. Une PME veut Defender for Servers sur trois VM de production seulement, sans payer pour les 50 autres de l'abonnement. Possible ?
Oui avec le Plan 1 : l'activer au niveau de la ressource (API
Microsoft.Security/pricings/virtualMachines,pricingTier: Standard,subPlan: P1). Le Plan 2 ne s'active qu'au niveau de l'abonnement ; on peut seulement l'y désactiver par ressource.
6. Sur une VM avec Defender for Servers Plan 2, MDE est installé et l'agentless scanning est active. Les deux méthodes trouvent des vulnérabilités. Lesquelles sont affichées ?
Les résultats de l'agent (MDE), plus frais. Une machine qui n'a qu'une seule méthode affiche les résultats de cette méthode ; sans aucun agent, l'agentless scanning MDVM prend le relais automatiquement.
7. Fabrikam a racheté une société et craint des sites web et des IP oubliés. Comment les trouver depuis l'extérieur ?
Defender EASM : partir de la prebuilt attack surface (Build my Attack Surface), puis un discovery group avec les seeds de la société rachetée (domaines, blocs d'IP, ASN, organisations Whois), récurrence hebdomadaire, exclusions pour les entités sans rapport. Revoir d'abord les actifs Requires Investigation et Candidates, les passer en Approved s'ils appartiennent au groupe, puis suivre les tableaux de bord (résumé, OWASP, CISA).
8. Les développeurs introduisent des erreurs de configuration Terraform qui arrivent en production. Comment les leur signaler avant la fusion ?
Connecter GitHub (ou Azure DevOps) à Defender for Cloud (Contributor sur l'abonnement, propriétaire de l'organisation GitHub, installation de l'application), analyser l'IaC, puis activer les pull request annotations (Defender CSPM). Le code-to-cloud mapping relie ensuite une charge de travail exposée à son dépôt.
9. Une alerte « activité suspecte » se déclenche chaque nuit à cause d'un outil d'administration connu. Comment l'arrêter sans désactiver le plan ?
Une suppression rule (Security Admin ou Owner) depuis l'alerte : type d'alerte + condition sur l'entité (machine, processus), raison, date d'expiration, test avec Simulate. Les alertes correspondantes passent à l'état Dismissed.
10. Après avoir branché le continuous export et une Logic App, l'équipe veut vérifier la chaîne sans attendre une vraie attaque. Comment ?
Générer des sample alerts (page Security alerts > Sample alerts, rôle Contributor de l'abonnement, choix des plans) : elles apparaissent en quelques minutes partout où les alertes sont envoyées.
11. Un analyste du SOC doit voir les incidents Defender for Cloud dans le portail Defender, corrélés avec les postes de travail, sans être Global Administrator. Que lui donner ?
Un rôle Defender XDR Unified RBAC couvrant Defender for Cloud (à défaut, Security Administrator Entra). Les alertes y sont visibles à l'échelle du locataire ; filtrer par ID d'abonnement pour un périmètre.
12. Le score de sécurité de l'entreprise baisse le 30 juin 2026 sans aucune modification de l'infrastructure. Pourquoi ?
Depuis cette date, plus de 200 recommandations AWS et GCP comptent dans le Secure Score : le périmètre évalué est plus large. Consulter Afficher les mises à jour sur la carte du score et l'étiquette Nouveau des recommandations.
13. Pour aller plus loin (au-delà de l'examen)#
- Data security posture management (DSPM) de Defender CSPM : découverte automatique des magasins de données sensibles (stockage, bases, S3, RDS…) qui alimente les facteurs de risque « données sensibles ».
- CIEM (Cloud Infrastructure Entitlement Management) : analyse des droits dans Azure, AWS et GCP, enrichie par CloudTrail et Cloud Logging, pour détecter les identités sur-privilégiées (lien avec le chapitre 03).
- Intégration ServiceNow (préversion) : tickets automatiques pour les recommandations.
- Cost calculator Defender for Cloud pour estimer un déploiement multicloud avant de l'activer.
- Defender Experts for Servers : détection et réponse managées par Microsoft, chasse proactive, Ask Defender Experts.
- Workbooks : couverture, conformité dans le temps, gouvernance, DevOps security ; à brancher sur un tableau de bord de direction.
14. Fiche à retenir#
- CNAPP = CSPM (posture) + CWPP (menaces, alertes) + DevSecOps (code) ; la Foundational CSPM est gratuite et automatique.
- Defender CSPM : graphe, attack paths, explorateur, risque, gouvernance, sans agent, conformité réglementaire, recommandations KQL, EASM intégrée, DSPM, IA, API.
- Secure Score classique : MCSB GA uniquement, préversions exclues, contrôles recalculés toutes les 8 h, le risque ne compte pas ; AWS et GCP comptent depuis le 30/06/2026.
- Contrôles phares : MFA = 10 points, ports de gestion = 8.
- Cloud Secure Score (portail Defender) : 0 à 100, intègre facteurs de risque et criticité.
- Attack path : point d'entrée externe → mouvement latéral → cible critique ; prérequis Defender CSPM + sans agent ou évaluation des vulnérabilités.
- Sans agent : instantané dans la même région, analysé puis supprimé ; rôle VM Scanner Operator ; malwares = Servers P2.
- Gouvernance : priorité 1 à 1000, échéances 7/14/30/90 jours, période de grâce, e-mails hebdomadaires.
- Normes réglementaires : un plan payant hors Servers P1 / API P1 seuls ; ajout par Owner ou Policy Contributor ; lecture par Reader (pas Security Reader).
- Recommandations individuelles depuis le 31/07/2026 : gouvernance, exemptions et export ciblent une catégorie (
SoftwareUpdate,SystemUpdate,HostMisconfigurations,ExposedSecrets). - Automatisation = Logic App (Consumption) (alerte, recommandation, conformité) ; continuous export = Log Analytics (SecurityAlert, SecurityRecommendation) ou Event Hubs, diffusion ou instantanés hebdomadaires.
- Rôles : Security Reader (voir), Security Admin (stratégies, ignorer, exempter) ; activer un plan : Security Admin, Contributor, Owner ; toutes les fonctionnalités : Owner.
- Serveurs : P1 = MDE, EDR, vulnérabilités avec agent, activable par ressource ; P2 = + sans agent, FIM, JIT, DNS, Premium MDVM, 500 Mo gratuits ; essai 30 jours.
- Alertes : Élevée, Moyenne, Faible, Informative ; 90 jours ; suppression rules ; sample alerts.
- AWS : compte unique ou management account ; CloudFormation/StackSet ou Terraform ; OIDC + STS ; serveurs = Arc + SSM.
- GCP : projet ou organisation ; script gcloud ; workload identity pool.
- Intervalle d'analyse des connecteurs : 4, 6, 12 ou 24 h ; accès par défaut ou privilège minimum.
- DevOps : GitHub, Azure DevOps, GitLab ; annotations de PR et code au cloud = Defender CSPM.
- MDVM : intégré à Defender for Servers ; avec agent (P1/P2) ou sans agent (P2) ; les deux → résultats de l'agent ; configurer dans Environment settings > Defender for Servers > Settings ; pas de vulnérabilités réseau ; BYOL en dépréciation.
- EASM : seeds → découverte récursive → Approved / Candidate / Requires Investigation / Dependency / Monitor Only ; seul l'approuvé est analysé chaque jour et facturé ; 8 tableaux de bord ; export Log Analytics ou Data Explorer ; essai 30 jours ; pas d'inter-locataires.
Références#
Toutes lues le 21/10/2026 sur Microsoft Learn :
- Guide d'étude de l'examen SC-500
- Qu'est-ce que Microsoft Defender for Cloud ?
- Qu'est-ce que la gestion de la posture de sécurité cloud (CSPM)
- Secure Score de Defender for Cloud
- Hiérarchisation des risques
- Recommandations de sécurité : niveaux et facteurs de risque
- Critical assets protection
- Explorateur de sécurité et attack paths
- Créer des requêtes avec l'explorateur de sécurité du cloud
- Internet exposure analysis
- Détecter les adresses IP exposées à Internet
- Agentless machine scanning
- Governance rules
- Automatiser les réponses (workflow automation)
- Configurer le continuous export
- Continuous export : types de données et tables
- Alertes et incidents Defender for Cloud dans Microsoft Defender XDR
- Rôles d'utilisateur et autorisations
- Comment Defender for Cloud collecte des données (composants de surveillance)
- Defender for Servers : plans et fonctionnalités
- Alertes et incidents de sécurité
- Supprimer des alertes (suppression rules)
- Valider les alertes (sample alerts)
- Connecter des comptes AWS
- Architecture d'authentification des connecteurs AWS
- Connecter un projet GCP
- Vue d'ensemble de la DevOps security
- Connecter un environnement GitHub
- Intégration de GitHub Advanced Security
- Configurer l'analyse des vulnérabilités des machines
- Activer l'analyse des vulnérabilités avec Defender Vulnerability Management
- Analyse des vulnérabilités BYOL (dépréciation)
- Questions fréquentes sur Defender for Servers
- Gestion de la surface d'attaque externe dans Defender for Cloud
- Vue d'ensemble de Defender EASM
- Qu'est-ce que la découverte ? (EASM)
- Utiliser et gérer la découverte (EASM)
- Comprendre les actifs de l'inventaire (EASM)
- Comprendre les tableaux de bord (EASM)
- Billable assets (EASM)
- Data connections (EASM)
- Qu'est-ce que Microsoft Security Exposure Management ?
- Data connectors de Security Exposure Management
- Set-AzSecurityPricing (Az.Security)
- az security pricing (Azure CLI)
- Affecter des normes de conformité réglementaire
- Améliorer la conformité réglementaire (tableau de bord)
- Passer des recommandations groupées aux recommandations individuelles
- Protéger les bases de données avec Defender for Databases
- Nouveautés de Defender for Cloud
- Registre Terraform : azurerm_security_center_subscription_pricing (azurerm 5.10.0)