

Version : 1.1 · Date : 2026-10-22 · Domaine 1 de l'examen : Implement and manage user identities (20 à 25 %)
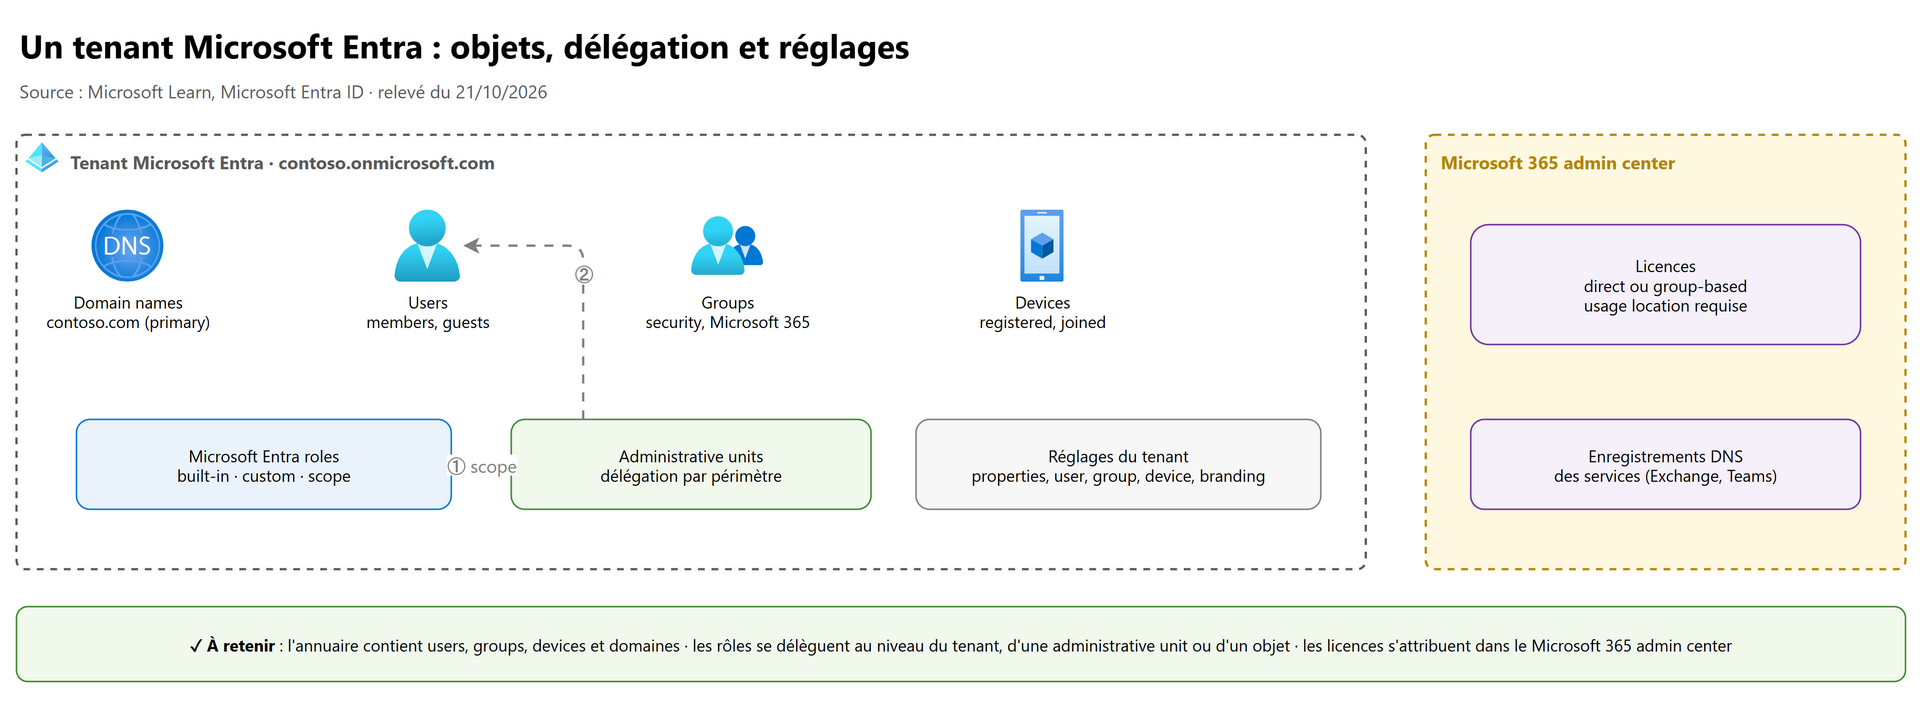
En une phrase : un tenant Microsoft Entra contient des users, des groups, des devices et des domaines ; l'administrateur délègue sa gestion avec des Microsoft Entra roles attribués au bon scope (tenant, administrative unit ou objet), règle le comportement par défaut du tenant (user, group, device settings, branding) et attribue les licences, désormais depuis le Microsoft 365 admin center.
Ce que l'examen demande#
Bloc Configure and manage a Microsoft Entra tenant et bloc Create, configure, and manage Microsoft Entra identities du guide d'étude SC-300 (compétences du 28 octobre 2026) :
| # | Compétence mesurée (guide officiel, en anglais) | Section |
|---|---|---|
| 1 | Configure and manage built-in and custom Microsoft Entra roles | 2 |
| 2 | Recommend when to use administrative units | 3.1 |
| 3 | Configure and manage administrative units | 3.2 |
| 4 | Evaluate effective permissions for Microsoft Entra roles | 4 |
| 5 | Configure and manage domains in Microsoft Entra ID and Microsoft 365 | 5 |
| 6 | Configure Company branding settings | 6 |
| 7 | Configure tenant properties, user settings, group settings, and device settings | 7 |
| 8 | Create, configure, and manage users | 8 |
| 9 | Create, configure, and manage groups | 9 |
| 10 | Manage custom security attributes | 10 |
| 11 | Automate bulk operations by using the Microsoft Entra admin center and PowerShell | 11 |
| 12 | Manage device join and device registration in Microsoft Entra ID | 12 |
| 13 | Assign, modify, and report on licenses | 13 |
Le domaine 1 de l'examen compte aussi les identités externes (chapitre 02) et l'identité hybride (chapitre 03). Le guide se contredit sur le poids du domaine 2 (Implement authentication and access management) : 25 à 30 % dans le résumé, 20 à 25 % dans le détail ; ce cours retient 25 à 30 %.
Ce chapitre suppose connus les bases vues en SC-500 : la différence entre Microsoft Entra roles et Azure RBAC (SC-500 01 § 1.2), les licences des grandes fonctions (§ 1.3), les administrative units (§ 11.6) et les groupes (§ 11.9). Il va plus loin, au niveau administrateur : portail, PowerShell Microsoft Graph, API Graph, limites et dépannage.
1. Le tenant Microsoft Entra en bref pour un administrateur#
1.1 Les éditions et ce qu'elles débloquent#
| Édition | Comment l'obtenir | Ce qu'elle apporte (exemples d'examen) |
|---|---|---|
| Microsoft Entra ID Free | Incluse avec Azure, Microsoft 365… | Users, groups, built-in roles, administrative units (création), custom security attributes, security defaults |
| Microsoft Entra ID P1 | Seule, ou dans Microsoft 365 E3/E5/E7, F1/F3, EMS E3, Microsoft 365 Business Premium | Conditional Access, custom roles, group-based licensing, dynamic groups, administrateurs d'AU, naming policy des Microsoft 365 groups, company branding |
| Microsoft Entra ID P2 | Seule, ou dans Microsoft 365 E5/E7, EMS E5, Microsoft Defender Suite | ID Protection, PIM, une partie des access reviews |
| Microsoft Entra ID Governance | Add-on | Entitlement management avancé, lifecycle workflows, access reviews complètes |
| Microsoft Entra Suite | Seule (P1 requis) ou dans Microsoft 365 E7 | Private Access, Internet Access, ID Governance, ID Protection, Verified ID (premium) |
Piège : l'attribution des licences ne se fait plus dans l'interface du Microsoft Entra admin center ni du portail Azure, mais dans le Microsoft 365 admin center (page Microsoft Entra licensing : « User and group license assignments are managed through the Microsoft 365 Admin Center ») ; PowerShell et l'API Graph ne changent pas (section 13).
1.2 Les rôles d'administration à connaître par cœur#
| Rôle | Ce qu'il permet (minimum pour…) |
|---|---|
| Global Administrator | Tout ; à réserver aux comptes d'urgence et à de rares cas |
| Privileged Role Administrator | Attribuer les rôles, créer les custom roles et les administrative units |
| User Administrator | Users et groups (mots de passe des admins limités compris), sauf profils photo à l'échelle d'une AU |
| Groups Administrator | Groups et leurs réglages |
| Helpdesk Administrator / Password Administrator | Réinitialiser les mots de passe des non-admins |
| Authentication Administrator / Privileged Authentication Administrator | Méthodes d'authentification des non-admins / de tous les users |
| License Administrator | Attribuer, retirer, retraiter les licences, modifier la usage location |
| Domain Name Administrator | Ajouter, vérifier, supprimer des domaines |
| Organizational Branding Administrator | Company branding |
| Attribute Definition / Assignment Administrator | Custom security attributes (aucun autre rôle n'y a accès par défaut) |
| Cloud Device Administrator | Activer, désactiver, supprimer des devices ; lire les clés BitLocker |
| Global Reader | Tout lire, rien modifier |
| Tenant Creator | Créer des tenants quand c'est interdit aux non-admins |
Principe constant à l'examen : le rôle le moins privilégié qui suffit. Une question qui propose Global Administrator alors qu'un rôle dédié existe attend le rôle dédié.
2. Built-in et custom Microsoft Entra roles#
2.1 Le modèle#
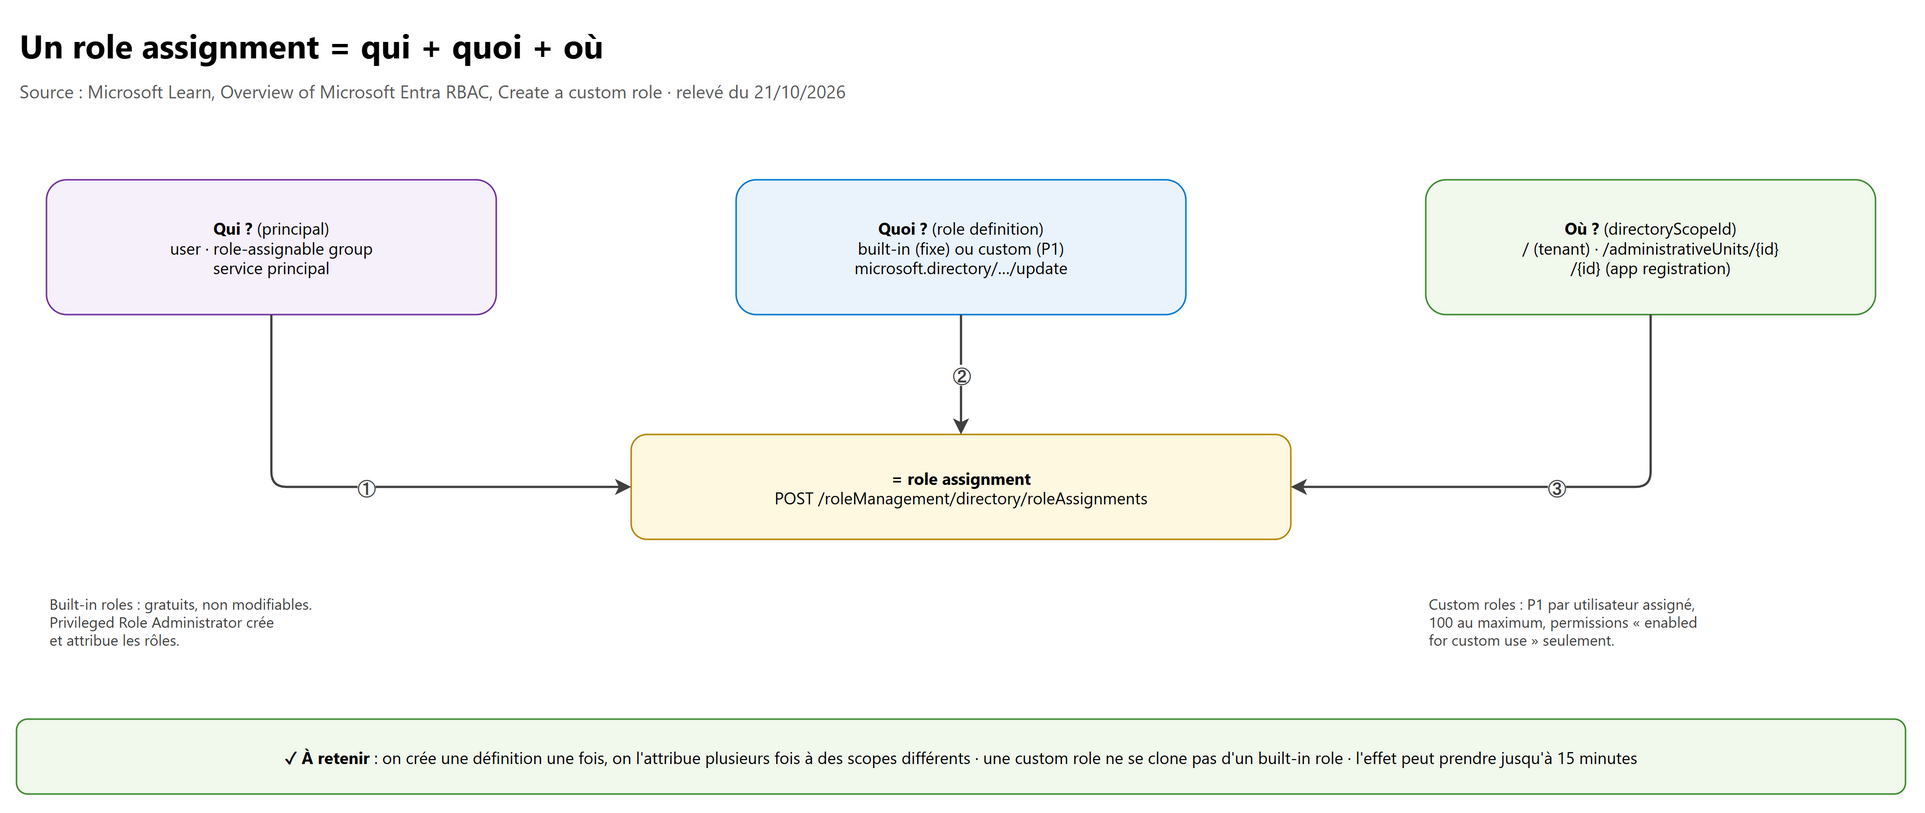
Un role assignment associe trois choses :
- un principal : user, role-assignable group ou service principal ;
- une role definition : un ensemble de permissions (
microsoft.directory/users/basic/update…) ; - un scope (
directoryScopeId) :/pour le tenant,/administrativeUnits/{id}pour une AU,/{id}pour un objet comme une app registration.
On crée une définition une fois et on l'attribue autant de fois que nécessaire, à des scopes différents.
| Built-in roles | Custom roles | |
|---|---|---|
| Permissions | Fixes, gérées par Microsoft | Choisies dans une liste de permissions « enabled for custom use » |
| Catégories de permissions | Toutes | App registrations, enterprise applications, consent, devices, users, groups |
| Licence | Gratuit | P1 pour chaque user qui reçoit le rôle |
| Limites | — | 100 custom roles par tenant ; 150 attributions de custom roles par principal |
| Scope | Tenant, AU (certains rôles), objet (certains rôles) | Tenant ou app registration ; AU si le rôle contient au moins une permission users, groups ou devices |
| Création | — | Au moins Privileged Role Administrator ; on peut cloner une custom role, pas une built-in |
Autres limites utiles : 100 attributions de built-in roles par principal à un scope autre que le tenant (pas de limite au niveau du tenant) ; un ajout ou un retrait de rôle peut prendre jusqu'à 15 minutes ou demander une reconnexion.
2.2 Créer et attribuer une custom role#
Portail : Entra ID > Roles & admins > New custom role, onglet Permissions (rechercher « credentials », « basic »…), puis Review + create. L'attribution se fait ensuite depuis le rôle (Add assignments) ou depuis l'objet visé (une app registration > Roles and administrators).
Connect-MgGraph -Scopes "RoleManagement.ReadWrite.Directory"

# Custom role : gérer les propriétés de base et les credentials des app registrations
$def = New-MgRoleManagementDirectoryRoleDefinition -BodyParameter @{
  displayName     = "Application Support Administrator"
  description     = "Peut gérer les propriétés de base et les credentials des app registrations"
  isEnabled       = $true
  rolePermissions = @(@{ allowedResourceActions = @(
      "microsoft.directory/applications/basic/update",
      "microsoft.directory/applications/credentials/update") })
}

# Attribution limitée à une seule app registration (scope = /{objectId de l'application})
New-MgRoleManagementDirectoryRoleAssignment -BodyParameter @{
  principalId      = "<objectId du user>"
  roleDefinitionId = $def.Id
  directoryScopeId = "/<objectId de l'app registration>"
}
À retenir : une custom role attribuée sur une app registration ne donne accès qu'aux pages récentes de App registrations, et pas du tout au portail si le réglage Restrict access to Microsoft Entra administration portal vaut Yes (section 7).
3. Les administrative units#
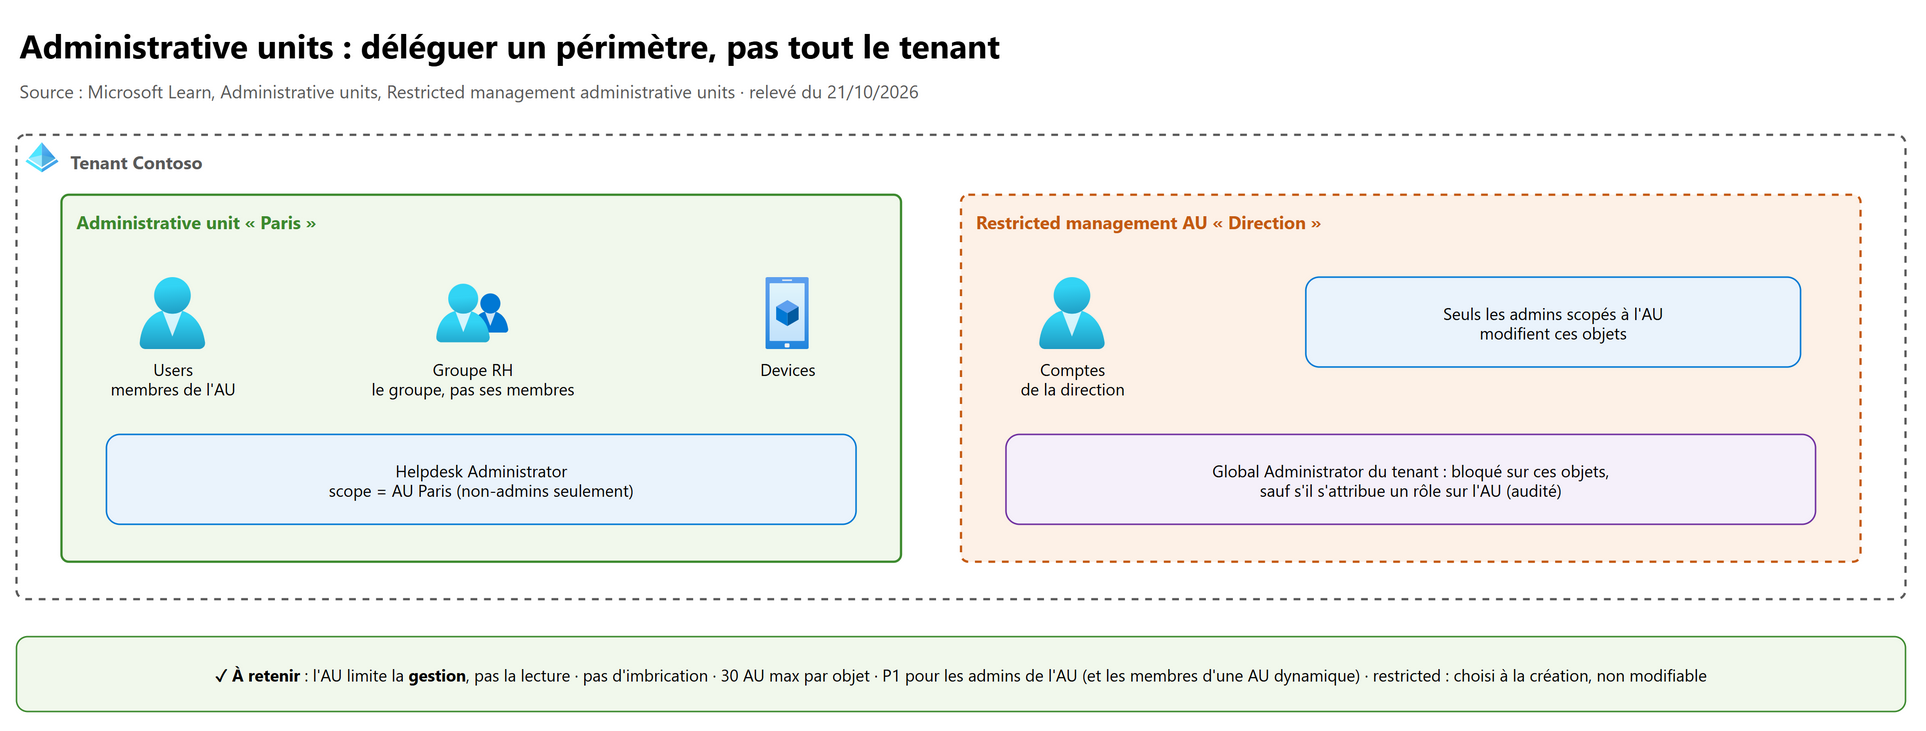
Les bases (contenu, groupe sans ses membres, AU dynamique, restricted management) sont dans SC-500 01 § 11.6. Ici : quand s'en servir, et comment l'administrer.
3.1 Quand utiliser une administrative unit#
| Besoin | Solution |
|---|---|
| Un support régional ne doit gérer que les users de sa région | AU par région + Helpdesk Administrator ou User Administrator scopé |
| Une université : chaque faculté gère ses étudiants | AU par faculté |
| Protéger les comptes de la direction, même contre les admins du tenant | Restricted management AU |
| Une filiale doit être isolée juridiquement, avec ses propres stratégies | Tenant séparé (l'AU ne sépare pas les réglages du tenant) |
| Donner un droit sur une application précise | Role assignment au scope de l'objet (pas une AU) |
| Restreindre la lecture de l'annuaire | Impossible avec une AU : elle limite la gestion, pas la lecture |
3.2 Configurer et gérer les administrative units#
| Élément | Détail |
|---|---|
| Création | Gratuite ; au moins Privileged Role Administrator (Entra ID > Roles & admins > Admin units) |
| Membres | Users, groups, devices ; assigned ou dynamic (règle sur les users ou les devices) |
| Rôles scopables | Authentication, Attribute Assignment/Reader, Cloud Device, Groups, Helpdesk, License, Password, Printer, Privileged Authentication, SharePoint, Teams, Teams Devices, User Administrator, et toute custom role avec des permissions users, groups ou devices |
| Qui peut être scopé | Users, role-assignable groups, service principals |
| Limites | Un objet dans 30 AU au plus ; 100 restricted management AU par tenant ; 15 000 groupes dynamiques et AU dynamiques au total |
| Licences | P1 par administrateur de l'AU ; Free pour les membres ; P1 par membre d'une AU dynamique |
Trois règles qui tombent à l'examen :
- Un rôle scopé à une AU ne touche pas les réglages du tenant : un Groups Administrator d'AU gère les groupes de l'AU, pas la naming policy ni l'expiration.
- Sur une AU, les actions sensibles (méthodes d'authentification, mot de passe, téléphone, suppression) ne visent que les users sans rôle d'administration.
- Un service principal ou un guest scopé à une AU doit aussi avoir Directory Readers au niveau du tenant, sinon il ne lit pas les objets.
Connect-MgGraph -Scopes "AdministrativeUnit.ReadWrite.All","RoleManagement.ReadWrite.Directory"

$au = New-MgDirectoryAdministrativeUnit -DisplayName "Paris" -Description "Utilisateurs et postes du site de Paris"

# Ajouter un user à l'AU
New-MgDirectoryAdministrativeUnitMemberByRef -AdministrativeUnitId $au.Id `
  -BodyParameter @{ "@odata.id" = "https://graph.microsoft.com/v1.0/users/<objectId du user>" }

# Helpdesk Administrator limité à l'AU : le scope est /administrativeUnits/{id}
$role = Get-MgRoleManagementDirectoryRoleDefinition -Filter "displayName eq 'Helpdesk Administrator'"
New-MgRoleManagementDirectoryRoleAssignment -BodyParameter @{
  principalId      = "<objectId du technicien>"
  roleDefinitionId = $role.Id
  directoryScopeId = "/administrativeUnits/$($au.Id)"
}
Détail Graph :
/administrativeUnits/{id}donne le droit de gérer les membres de l'AU ;/{id}donnerait le droit de gérer l'objet lui-même. Un rôle non scopable renvoie400 Bad Request.
4. Évaluer les permissions effectives#
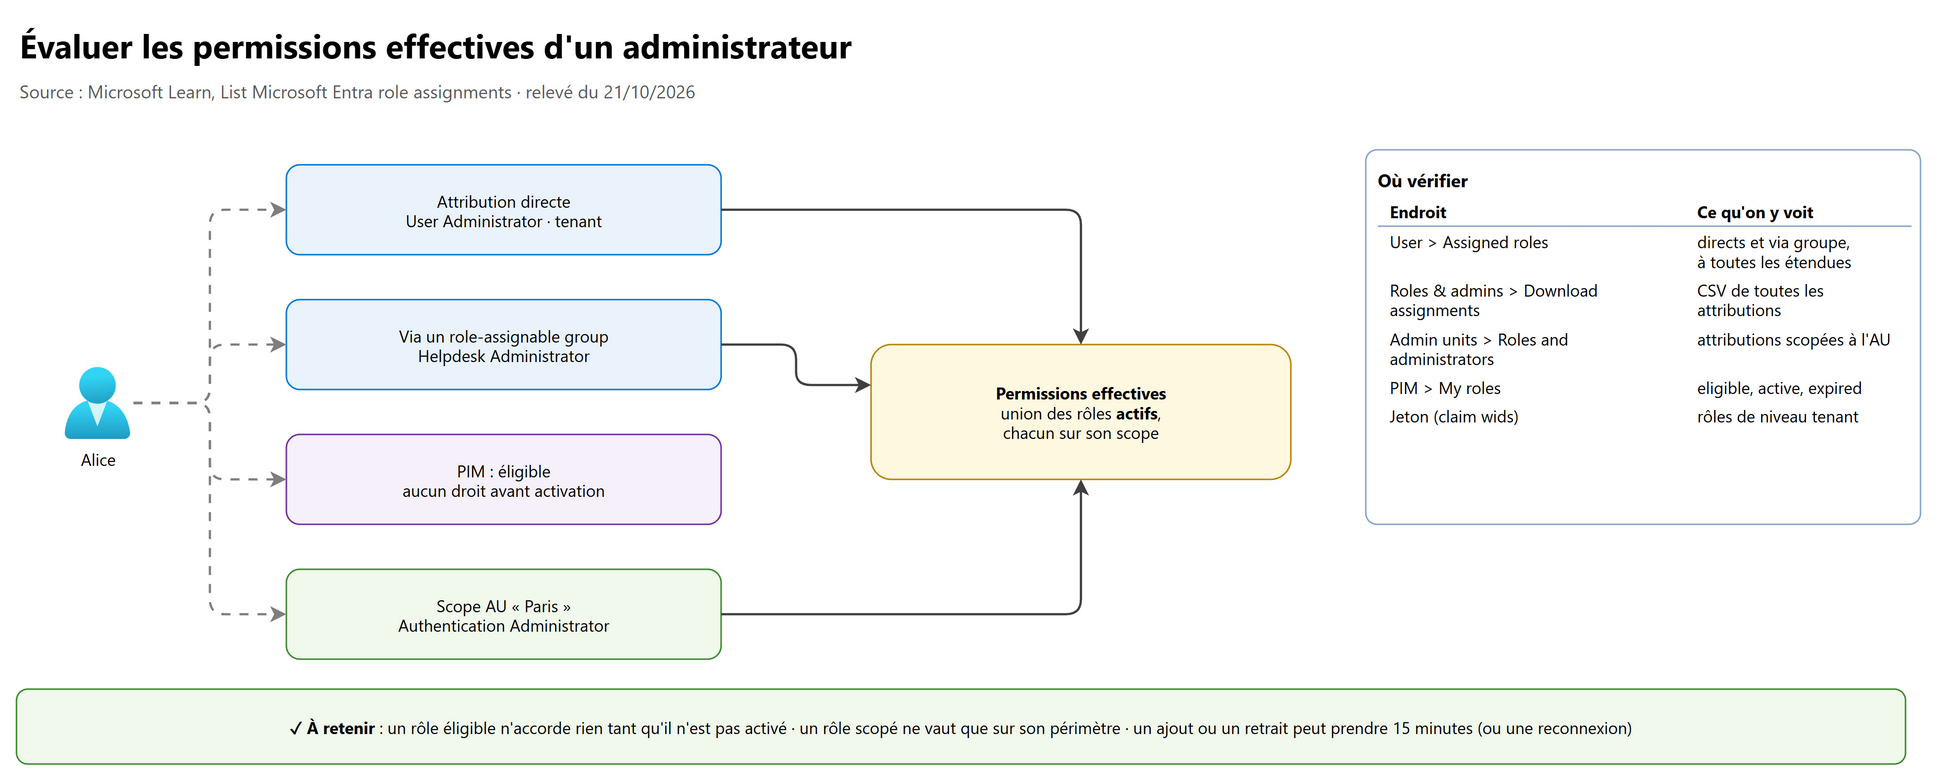
Les permissions effectives d'un administrateur sont l'union de ses rôles actifs, chacun limité à son scope.
| Source d'un rôle | Effet |
|---|---|
| Attribution directe | Effet immédiat (au plus 15 minutes) |
| Membre d'un role-assignable group qui a le rôle | Même effet ; visible dans Assigned roles avec la mention du groupe |
| PIM : éligible | Aucun droit tant que le rôle n'est pas activé (chapitre 09) |
| Rôle scopé à une AU ou à un objet | Droits seulement sur ce périmètre |
Où le vérifier :
- Entra ID > Users > {user} > Assigned roles : rôles directs et via groupe, à toutes les étendues (vue PIM avec P2 : eligible, active, expired).
- Roles & admins > {rôle} > Assignments : colonne Scope (Directory, This resource).
- Roles & admins > All roles > Download assignments : CSV de toutes les attributions (opération en masse, 1 heure max).
- Admin units > {AU} > Roles and administrators : attributions scopées à l'AU.
- Roles & admins > Your Role : ses propres rôles.
# Toutes les attributions d'un principal, avec leur scope
Get-MgRoleManagementDirectoryRoleAssignment -Filter "principalId eq '<objectId>'" -ExpandProperty roleDefinition |
  Select-Object @{n='Rôle';e={$_.RoleDefinition.DisplayName}}, DirectoryScopeId
Comment Entra décide : l'appel arrive sur Microsoft Graph avec le jeton du user ; Entra évalue d'abord ses rôles à partir du claim
widsdu jeton, puis les attributions à d'autres scopes. D'où les 15 minutes possibles après un changement.
5. Les domaines#
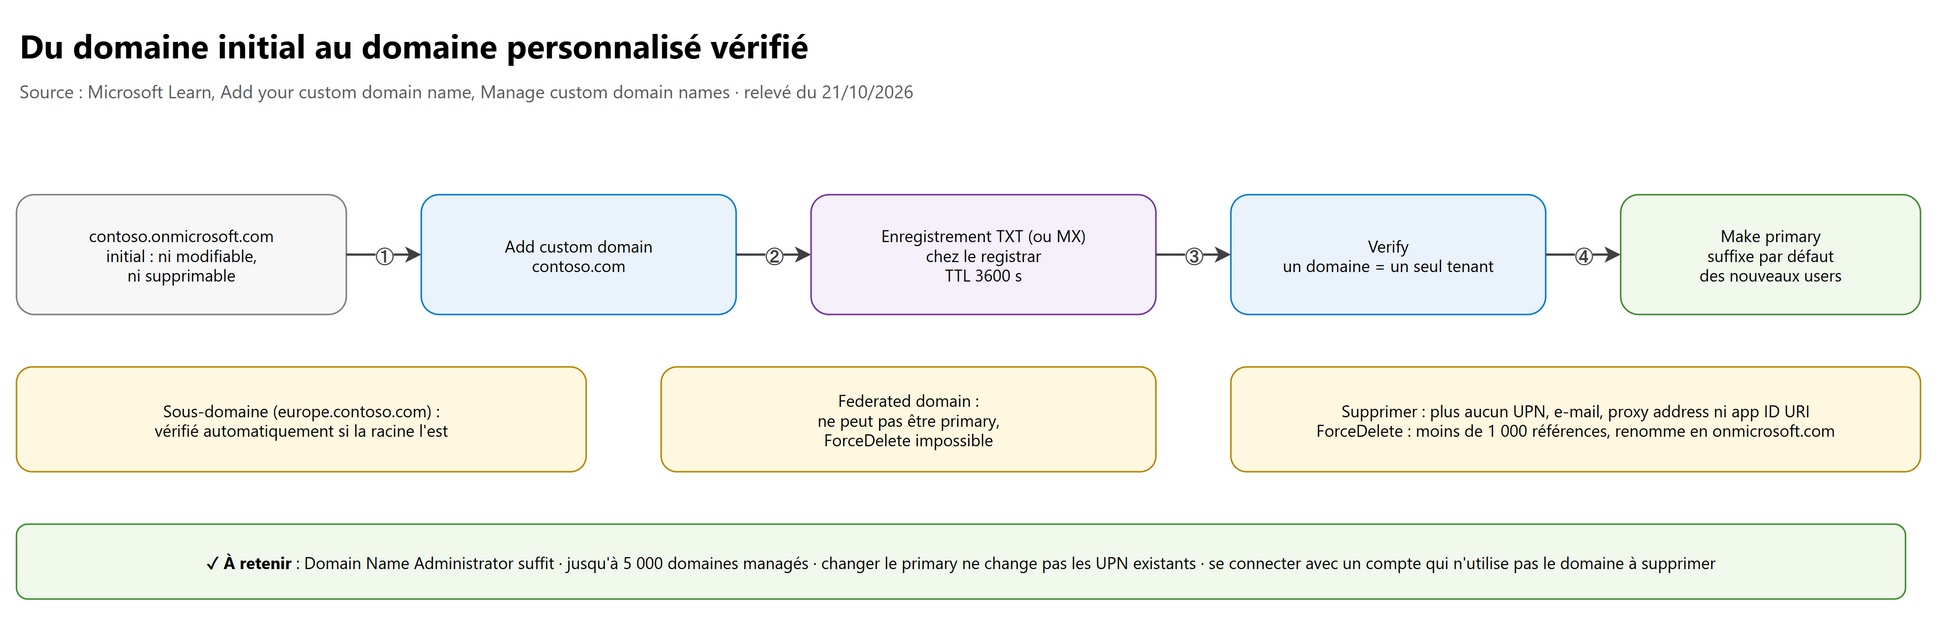
| Point | Règle |
|---|---|
Domaine initial contoso.onmicrosoft.com |
Ni modifiable ni supprimable ; primary par défaut |
| Ajouter un domaine | Entra ID > Domain names > Add custom domain (au moins Domain Name Administrator) |
| Vérification | Enregistrement TXT (ou MX) chez le registrar, TTL 3 600 s ; une erreur de saisie oblige à attendre la fin du TTL |
| Un domaine, un tenant | Un domaine vérifié dans un tenant ne peut pas l'être dans un autre |
| Sous-domaine | Vérifié automatiquement si la racine l'est dans le même tenant |
| Primary domain | Suffixe proposé pour les nouveaux users ; tout domaine vérifié non fédéré ; ne renomme pas les users existants |
| Limites | 5 000 domaines managés ; en fédération, 300 recommandés, 2 500 au maximum |
| Mot de passe | La politique de mot de passe d'un nouveau domaine est héritée du domaine initial |
| Hygiène | Supprimer un domaine du tenant avant de le laisser expirer ou de le céder |
Supprimer un domaine : aucun user (UPN, e-mail, proxy address), aucun group (e-mail, proxy address) et aucune application (app
ID URI) ne doit plus l'utiliser, et on se connecte avec un compte qui ne l'utilise pas. ForceDelete (portail Azure ou
domain: forceDelete dans Graph) renomme tout en onmicrosoft.com et désactive les comptes touchés, mais échoue au-delà de
1 000 références, avec une application multitenant, un domaine fédéré, ou des groupes gérés par Exchange
(mail-enabled security groups, listes de distribution : à nettoyer dans l'Exchange admin center). La suppression est asynchrone
(jusqu'à 24 h).
Côté Microsoft 365 : le Microsoft 365 admin center ajoute aussi les domaines et guide la création des enregistrements DNS des services (MX et CNAME Exchange, Teams…) ; la vérification d'appartenance reste la même.
Connect-MgGraph -Scopes "Domain.ReadWrite.All"
New-MgDomain -Id "contoso.com"
Get-MgDomainVerificationDnsRecord -DomainId "contoso.com" | Where-Object RecordType -eq "Txt"   # valeur MS=ms…
Confirm-MgDomain -DomainId "contoso.com"                                                       # après création du TXT
6. Company branding#
Le company branding personnalise la page de connexion Microsoft Entra pour tous les accès au tenant.
| Point | Détail |
|---|---|
| Licence | P1 ou P2, ou Microsoft 365 Business Standard, ou SharePoint (Plan 1) |
| Rôle minimum | Organizational Branding Administrator |
| Où | Entra ID > Company branding : Default sign-in puis personnalisations par langue (Customize by browser language) |
| Éléments | Favicon, background image, page background color, layout (template, header, footer), banner logo, square logo (clair et sombre), username hint, sign-in page text, lien de réinitialisation du mot de passe, liens du footer, custom CSS |
| Comportement | Tout est optionnel ; un élément absent garde la valeur par défaut ; PNG préféré, JPG accepté |
| Limites | Pas appliqué aux comptes Microsoft personnels ; les URL externes du footer s'affichent mais ne sont pas cliquables |
| Automatisation | Graph organizationalBranding (endpoint /beta) |
Piège : le branding n'est pas un contrôle de sécurité, mais il aide les utilisateurs à repérer une fausse page (le hameçonnage imite souvent la page par défaut). La personnalisation par langue s'ajoute à la configuration par défaut, elle ne la remplace pas.
7. Les réglages du tenant#
7.1 Tenant properties#
Entra ID > Overview > Properties : nom du tenant, contact technique, global privacy contact et privacy statement URL (affichés aux users et aux guests), pays et emplacement des données (fixés à la création). C'est aussi là que se trouve Access management for Azure resources (l'élévation d'un Global Administrator, voir SC-500 03).
7.2 User settings#
Entra ID > Users > User settings (au moins Global Administrator pour ces réglages) :
| Réglage | Recommandation | Effet |
|---|---|---|
| Users can register applications | No | Seuls les rôles comme Application Developer créent des app registrations |
| Restrict non-admin users from creating tenants | Yes | Il faut le rôle Tenant Creator ; la création d'un tenant est auditée (Create Company) |
| Users can create security groups | No (selon l'organisation) | User Administrator et Groups Administrator gardent le droit |
| Guest user access restrictions | Le plus restrictif | Trois niveaux : comme les membres, limité, limité à ses propres objets |
| Restrict access to Microsoft Entra administration portal | Au choix | N'est pas un contrôle de sécurité : PowerShell et Graph restent accessibles ; préférer Conditional Access sur Windows Azure Service Management API |
| Allow users to connect their work or school account with LinkedIn | No | — |
| Show keep user signed in | Au choix | Invite « Rester connecté ? » |
Read other users (Graph seulement, allowedToReadOtherUsers) |
Ne pas changer | À false, peut casser Teams et d'autres services |
7.3 Group settings#
Entra ID > Groups > General :
- Users can create security groups et Users can create Microsoft 365 groups (Yes, No ou un groupe autorisé) : effet en 15 minutes au plus ; n'affecte pas les service principals ; les owners gardent la gestion de leurs groupes.
- Expiration (Microsoft 365 groups seulement) : suppression automatique sans renouvellement, renouvellement automatique en cas d'activité.
- Naming policy (Microsoft 365 groups) : préfixes ou suffixes (chaînes ou attributs comme
[Department]) et blocked words (5 000 au maximum, correspondance exacte, sans tenir compte de la casse) ; licence P1 pour chaque membre unique des groupes concernés ; ne s'applique pas à certains rôles (Global Administrator, User Administrator…).
7.4 Device settings#
Voir la section 12.
8. Les users#
| Action | Où et comment | À savoir |
|---|---|---|
| Create new user | Users > New user > Create new user ; au moins User Administrator | UPN sur un domaine vérifié, mot de passe initial à changer |
| Invite external user | New user > Invite external user | Crée un guest : voir chapitre 02 |
| Propriétés | Properties : identité, informations de poste, contact, paramètres | Usage location obligatoire avant toute licence |
| Bloquer la connexion | Account enabled = No | Les sessions existantes peuvent durer : révoquer aussi les sessions (chapitre 04) |
| Supprimer | Suppression réversible | Restaurable pendant 30 jours (Users > Deleted users), puis suppression définitive |
| Restaurer | Deleted users > Restore ou en masse | Les licences reviennent, même s'il n'y en a plus de libres |
| Users synchronisés | Gérés dans l'AD source | Modifier les attributs synchronisés dans Entra est impossible (chapitre 03) |
Limites : un user non administrateur crée au plus 250 objets ; un tenant compte 50 000 objets sans domaine vérifié, 300 000 avec.
Connect-MgGraph -Scopes "User.ReadWrite.All"
New-MgUser -DisplayName "Alain Martin" -UserPrincipalName "[email protected]" -MailNickname "alain.martin" `
  -AccountEnabled -UsageLocation "FR" `
  -PasswordProfile @{ Password = (Read-Host "Mot de passe initial"); ForceChangePasswordNextSignIn = $true }

# Restaurer un user supprimé depuis moins de 30 jours
Restore-MgDirectoryDeletedItem -DirectoryObjectId "<objectId du user supprimé>"
9. Les groups#
Les types (security, Microsoft 365), les appartenances (assigned, dynamic) et les role-assignable groups sont dans SC-500 01 § 11.9. Les points d'administration en plus :
| Point | Détail |
|---|---|
| Règle dynamique | user.department -eq "Marketing", (user.country -eq "FR") -and (user.jobTitle -contains "Ingénieur"), device.deviceOSType -eq "Windows" ; P1 par membre unique ; pas de règle mêlant users et devices |
| Tester une règle | Validate Rules dans l'éditeur de règle, avant d'enregistrer |
| Changer de type | Assigned ↔ dynamic possible ; un role-assignable group ne peut jamais devenir dynamique |
| Owners | Gèrent les membres, approuvent les demandes ; un groupe ne peut pas être owner d'un autre groupe |
| Licences | Les licences par groupe ne suivent pas les groupes imbriqués |
| Suppression | Microsoft 365 groups restaurables 30 jours ; security groups supprimés définitivement |
Connect-MgGraph -Scopes "Group.ReadWrite.All"
New-MgGroup -DisplayName "GRP-Marketing" -MailEnabled:$false -MailNickname "grp-marketing" -SecurityEnabled `
  -GroupTypes @("DynamicMembership") -MembershipRule 'user.department -eq "Marketing"' -MembershipRuleProcessingState "On"
10. Custom security attributes#
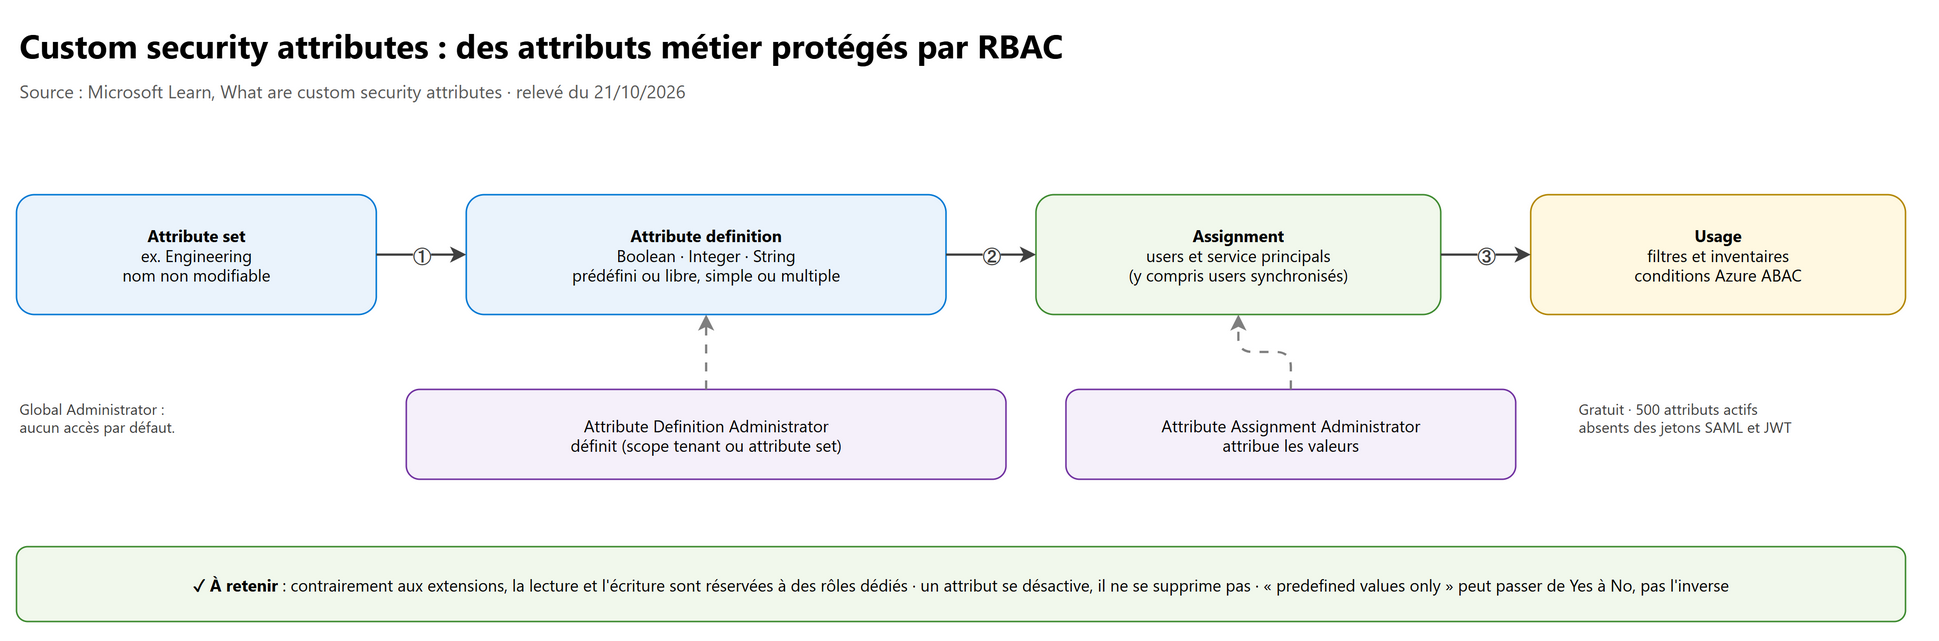
Les custom security attributes sont des paires clé-valeur métier, posées sur des objets Entra, dont la lecture et l'écriture sont réservées à des rôles dédiés.
| Point | Détail |
|---|---|
| Objets | Users (y compris synchronisés depuis l'AD) et enterprise applications (service principals) |
| Structure | Attribute set (nom unique, sans espace, non modifiable) qui contient des attribute definitions |
| Types | Boolean, Integer, String ; simple ou multiple (pas multiple en Boolean) ; valeurs prédéfinies ou libres |
| Modifiable ensuite | Description, état actif ; Only allow predefined values peut passer de Yes à No, pas l'inverse ; nom et type non modifiables |
| Limites | 500 attributs actifs par tenant ; un attribut se désactive, il ne se supprime pas |
| Rôles | Attribute Definition Reader/Administrator, Attribute Assignment Reader/Administrator, Attribute Log Reader/Administrator ; au scope du tenant ou d'un attribute set |
| Global Administrator | Aucun accès par défaut : il doit s'attribuer un rôle d'attribut |
| Usages | Filtrer et inventorier users et applications, conditions Azure ABAC sur les role assignments, scope des lifecycle workflows |
| Pas supporté | Microsoft Entra Domain Services, claims des jetons SAML et JWT |
| Licence | Gratuit |
| Extensions (directory, schema, open) | Custom security attributes | |
|---|---|---|
| Lecture | Quiconque peut lire l'objet | Rôles dédiés seulement |
| Pour quoi | Données d'application, non sensibles | Données sensibles, autorisation |
| Objets | Selon le type d'extension | Users et service principals |
Connect-MgGraph -Scopes "CustomSecAttributeDefinition.ReadWrite.All","CustomSecAttributeAssignment.ReadWrite.All","User.Read.All"

New-MgDirectoryAttributeSet -Id "Engineering" -Description "Attributs des équipes d'ingénierie" -MaxAttributesPerSet 25
New-MgDirectoryCustomSecurityAttributeDefinition -AttributeSet "Engineering" -Name "Project" -Type "String" `
  -IsCollection:$true -IsSearchable:$true -Status "Available" -UsePreDefinedValuesOnly:$false `
  -Description "Projets de l'utilisateur"

# Attribuer la valeur à un user
Update-MgUser -UserId "<objectId>" -BodyParameter @{
  customSecurityAttributes = @{ Engineering = @{
      "@odata.type"         = "#Microsoft.DirectoryServices.CustomSecurityAttributeValue"
      "[email protected]"  = "#Collection(String)"
      Project               = @("Baker", "Cascade") } }
}
11. Les opérations en masse#
| Outil | Opérations | Limites |
|---|---|---|
| Admin center (CSV) | Users : Bulk create, Bulk invite, Bulk delete, Download users ; Deleted users > Bulk restore ; groups : import et retrait de membres, téléchargement | Garder les en-têtes du modèle CSV téléchargé ; colonnes requises en premier ; une opération dépassant 1 heure échoue (filtrer, découper) ; suivi dans Bulk operation results |
| Nouvelle expérience (préversion) | Groups, devices, export des users, administrative units, role assignments | Plus rapide, sans la limite d'une heure ; guests exclus |
| PowerShell Microsoft Graph | Tout, sans limite d'interface | Le module AzureAD et MSOnline sont dépréciés : utiliser Microsoft.Graph (ou Microsoft Entra PowerShell) |
Modèle CSV de création : Name [displayName] Required, User name [userPrincipalName] Required,
Initial password [passwordProfile] Required, puis des colonnes optionnelles (bloquer la connexion, prénom, poste, usage
location…). Pas d'espace avant ou après les valeurs, une ligne par user, mot de passe conforme à la politique.
# Création en masse depuis un CSV (colonnes : DisplayName, UserPrincipalName, MailNickname, UsageLocation)
Connect-MgGraph -Scopes "User.ReadWrite.All"
Import-Csv .\nouveaux-users.csv | ForEach-Object {
  New-MgUser -DisplayName $_.DisplayName -UserPrincipalName $_.UserPrincipalName -MailNickname $_.MailNickname `
    -UsageLocation $_.UsageLocation -AccountEnabled `
    -PasswordProfile @{ Password = [guid]::NewGuid().ToString() + "!Aa1"; ForceChangePasswordNextSignIn = $true }
}

# Export de tous les users (contourne la limite d'une heure du portail)
Get-MgUser -All -Property DisplayName,UserPrincipalName,UsageLocation,AccountEnabled | Export-Csv .\users.csv -NoTypeInformation
Le mot de passe aléatoire est à communiquer par un canal sûr, ou à remplacer par un Temporary Access Pass (chapitre 04).
12. Device join et device registration#
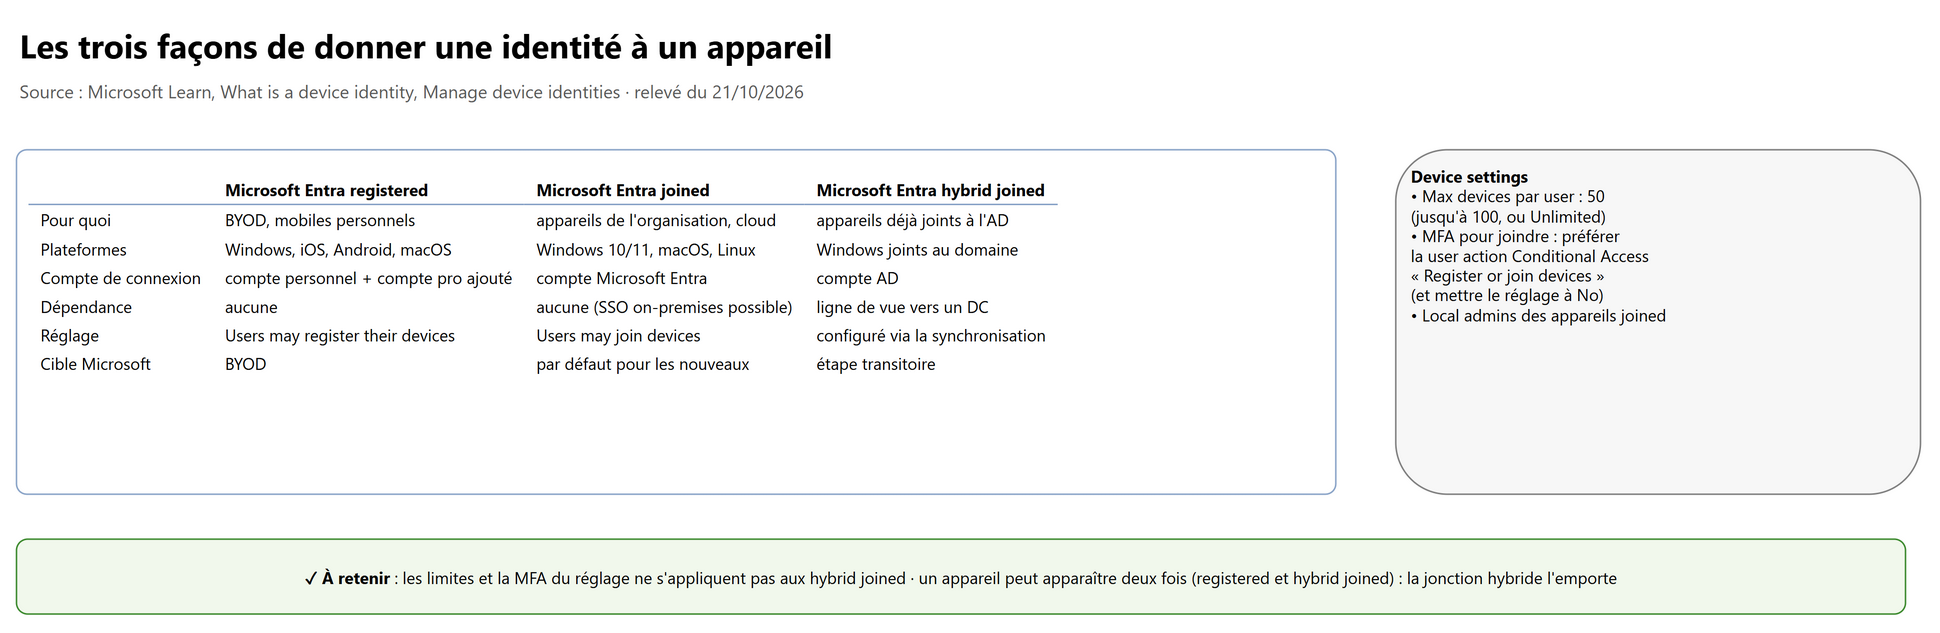
Une device identity est un objet de l'annuaire, prérequis du Conditional Access basé sur l'appareil et d'Intune.
| Microsoft Entra registered | Microsoft Entra joined | Microsoft Entra hybrid joined | |
|---|---|---|---|
| Pour quoi | BYOD, mobiles personnels | Appareils de l'organisation, cloud | Appareils déjà joints à l'AD |
| Plateformes | Windows 10/11, iOS, Android, macOS | Windows 10/11, macOS, Linux ; Windows Server 2019+ en VM Azure | Windows joints au domaine |
| Connexion | Compte local ou personnel, compte pro ajouté | Compte Microsoft Entra | Compte AD |
| Particularité | — | SSO aux ressources on-premises possible | Ligne de vue vers un DC pour la première connexion et les mots de passe |
| Recommandation Microsoft | BYOD | Par défaut pour les nouveaux appareils (Windows Autopilot) | Étape transitoire, pas un objectif |
Device settings (Entra ID > Devices > All devices > Device settings) :
| Réglage | Détail |
|---|---|
| Users may join devices to Microsoft Entra ID | All, Selected (groupe de users), None ; Windows 10+, macOS, Linux ; pas les hybrid joined, VM Azure ni Autopilot self-deploying |
| Users may register their devices with Microsoft Entra ID | All ou None ; forcé à All si Intune ou MDM for Microsoft 365 est configuré |
| Require multifactor authentication to register or join devices | Défaut No ; Microsoft recommande la user action Conditional Access « Register or join devices » et, dans ce cas, ce réglage doit rester à No |
| Maximum number of devices per user | Défaut 50, jusqu'à 100, ou Unlimited ; joined et registered seulement |
| Additional local administrators on Microsoft Entra joined devices | Users ajoutés au rôle Microsoft Entra Joined Device Local Administrator sur tous les appareils joined |
| Registering user is added as local administrator during Microsoft Entra join | Admin local de l'appareil qu'il joint (pas un rôle d'annuaire) |
| Enable Microsoft Entra Local Administrator Password Solution (LAPS) | Stocke le mot de passe de l'admin local dans Entra |
| Restrict users from recovering the BitLocker key(s) for their owned devices | Yes : passer par le helpdesk |
Piège : un appareil peut apparaître deux fois (registered et hybrid joined) si l'utilisateur a ajouté son compte pro avant la jonction hybride ; la jonction hybride l'emporte, et Windows 10 1803+ nettoie l'état registered.
13. Les licences#
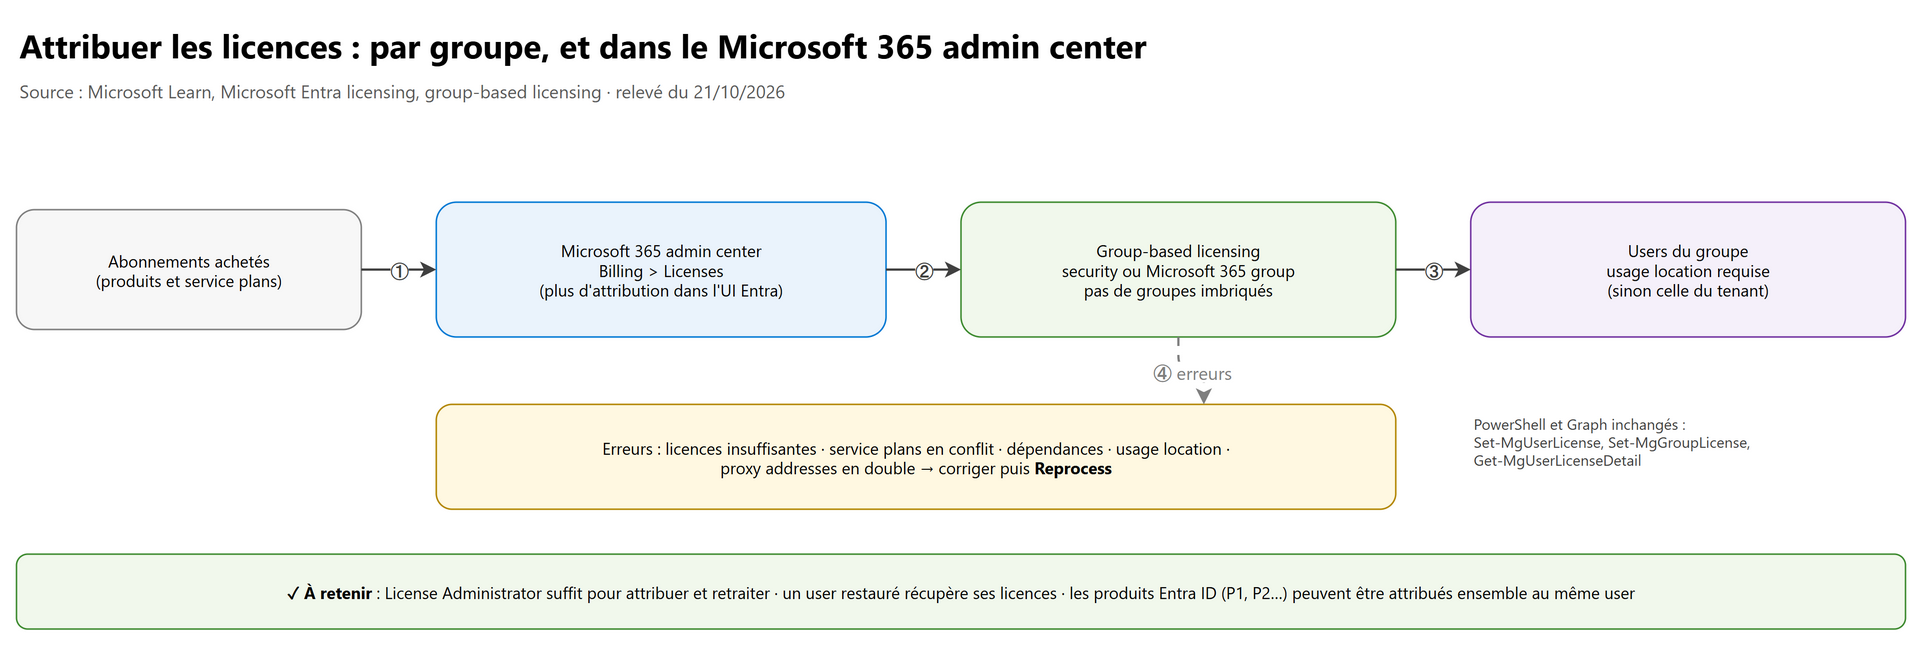
| Point | Détail |
|---|---|
| Où attribuer (interface) | Microsoft 365 admin center > Billing > Licenses (plus dans le Microsoft Entra admin center ni le portail Azure) |
| Où attribuer (script) | Microsoft Graph PowerShell ou API : inchangé |
| Rôle | License Administrator (attribuer, retirer, retraiter, modifier la usage location) ; pour les groupes aussi Groups Administrator ou User Administrator |
| Usage location | Requise avant toute licence ; en group-based licensing, un user sans usage location prend celle du tenant |
| Group-based licensing | Security, mail-enabled ou Microsoft 365 group ; P1 ; pas de groupes imbriqués ; 20 groupes à la fois dans le portail ; déconseillé pour des groupes de guests B2B |
| Plans de service | On peut désactiver des service plans d'un produit dans l'attribution |
| Produits Entra ID | P1, P2 et autres plans Entra ID peuvent être attribués ensemble au même user |
Erreurs du group-based licensing (Billing > Licenses > {produit} > Errors & issues, ou notification sur le groupe dans Entra) :
| Erreur | Correction |
|---|---|
| Not enough licenses | Acheter, retirer des attributions directes inutiles |
| Conflicting service plans (ex. Exchange Online Plan 1 et Plan 2) | Désactiver un plan ou retirer la licence redondante |
| Other products depend on this license | Retirer d'abord le produit dépendant |
| Usage location isn't allowed | Corriger la usage location du user |
| Duplicate proxy addresses | Corriger l'adresse en double |
Après correction : Reprocess (20 users à la fois dans le portail). Supprimer un groupe licencié demande d'abord d'en retirer les licences ; une licence héritée peut alors être convertie en attribution directe pour préserver une dépendance.
Connect-MgGraph -Scopes "User.ReadWrite.All","Organization.Read.All","Group.ReadWrite.All"
$sku = Get-MgSubscribedSku | Where-Object SkuPartNumber -eq "AAD_PREMIUM_P2"

Update-MgUser -UserId "[email protected]" -UsageLocation "FR"
Set-MgUserLicense -UserId "[email protected]" -AddLicenses @(@{ SkuId = $sku.SkuId }) -RemoveLicenses @()

# Group-based licensing
Set-MgGroupLicense -GroupId "<objectId du groupe>" -AddLicenses @(@{ SkuId = $sku.SkuId }) -RemoveLicenses @()

# Rapport : licences d'un user et attribution directe ou héritée
Get-MgUserLicenseDetail -UserId "[email protected]"
(Get-MgUser -UserId "[email protected]" -Property LicenseAssignmentStates).LicenseAssignmentStates |
  Select-Object SkuId, AssignedByGroup, State, Error
AssignedByGroup vide signifie une attribution directe ; une valeur indique le groupe d'origine.
14. Labs conseillés#
Dans un tenant de test (un essai Microsoft Entra ID P2 de 30 jours suffit, sans coût). Supprimer à la fin les objets créés.
- Custom role scopée : créer la custom role Application Support Administrator (section 2.2), l'attribuer à un user sur une seule app registration. Résultat attendu : il modifie les credentials de cette application et voit « Insufficient privileges » sur les autres.
- Administrative unit et rôle scopé : créer l'AU « Paris », y mettre deux users dont un User Administrator, donner Helpdesk Administrator scopé à un technicien. Résultat attendu : il réinitialise le mot de passe du user simple, pas celui de l'administrateur ni d'un user hors AU.
- Permissions effectives : donner un rôle via un role-assignable group, un autre en direct, un troisième éligible dans PIM. Résultat attendu : Assigned roles montre les trois avec leur origine ; seul l'éligible n'agit pas avant activation.
- Custom security attributes : se donner Attribute Definition Administrator et Attribute Assignment Administrator, créer l'attribute set Engineering et l'attribut Project, l'attribuer, puis filtrer la liste des users dessus. Résultat attendu : un Global Administrator sans ces rôles ne voit pas la valeur.
- Masse et licences : créer 5 users par CSV, les mettre dans un groupe, attribuer une licence au groupe dans le Microsoft 365 admin center en laissant un user sans usage location. Résultat attendu : la licence s'applique avec la usage location du tenant ; Errors & issues reste vide.
15. Pièges d'examen#
| Situation dans la question | Réponse attendue | Pourquoi |
|---|---|---|
| Déléguer la gestion des credentials d'une application | Custom role scopée à l'app registration | Moindre privilège, scope objet |
| Un support ne doit gérer que les users d'un pays | Administrative unit + rôle scopé | Délégation par périmètre |
| Protéger les comptes des dirigeants, même contre un Global Administrator | Restricted management administrative unit | Seuls les admins scopés à l'AU modifient ; propriété fixée à la création |
| Empêcher un admin d'AU de lire les autres users | Impossible avec une AU | L'AU limite la gestion, pas la lecture |
| Un service principal a un rôle scopé à une AU mais échoue | Lui ajouter Directory Readers au tenant | Les SP et les guests n'ont pas de lecture par défaut |
| Licence pour un admin d'AU | P1 par administrateur | Membres : Free (P1 si AU dynamique) |
| Licence pour une custom role | P1 par user assigné | Built-in roles gratuits |
| Créer une custom role en clonant User Administrator | Impossible | On ne clone qu'une custom role |
| Un admin vient de recevoir un rôle mais n'a pas encore les droits | Attendre jusqu'à 15 min ou se reconnecter | Propagation, claim wids |
| Rôle éligible dans PIM | Aucun droit avant activation | Seuls les rôles actifs comptent |
| Vérifier un domaine | Enregistrement TXT (ou MX) | Preuve de propriété |
| Le domaine est déjà vérifié dans un autre tenant | Le retirer de l'autre tenant d'abord | Un domaine, un tenant |
| Supprimer un domaine encore utilisé par 5 000 objets | Renommer d'abord ; ForceDelete limité à 1 000 références | — |
| Rendre primary un domaine fédéré | Impossible | Primary = domaine non fédéré |
| Personnaliser la page de connexion | Company branding, Organizational Branding Administrator, licence P1 (ou équivalent) | — |
| Bloquer l'accès des non-admins au Microsoft Entra admin center « pour la sécurité » | Conditional Access sur Windows Azure Service Management API | Restrict access… n'est pas un contrôle de sécurité |
| Empêcher les users de créer des tenants | Restrict non-admin users from creating tenants = Yes, puis Tenant Creator pour les exceptions | — |
| Lire un custom security attribute en tant que Global Administrator | S'attribuer Attribute Assignment Reader | Aucun accès par défaut |
| Mettre une donnée sensible lisible seulement par RH | Custom security attribute | Les extensions sont lisibles par tous |
| Attribuer une licence dans le Microsoft Entra admin center | Plus possible : Microsoft 365 admin center (ou Graph) | Changement d'interface |
| La licence ne s'applique pas à un user | Usage location manquante, conflit de service plans, licences insuffisantes | Puis Reprocess |
| Licences par groupe sur un groupe imbriqué | Seuls les membres de premier niveau reçoivent la licence | Pas d'imbrication |
| Restaurer un user supprimé il y a 40 jours | Impossible | 30 jours de suppression réversible |
| Imposer la MFA pour joindre un appareil | User action Conditional Access Register or join devices et réglage MFA à No | Recommandation Microsoft |
| Un user ne peut plus joindre de PC | Maximum number of devices per user atteint (50 par défaut) | Supprimer d'anciens appareils ou augmenter |
| Opération en masse qui échoue dans un grand tenant | Découper le CSV, ou PowerShell Graph | Limite d'une heure |
16. Scénarios corrigés#
1. Contoso veut que l'équipe de support de Lyon réinitialise les mots de passe des seuls employés lyonnais, et que l'équipe de Paris fasse de même pour Paris. Que faire ?
Deux administrative units (Lyon, Paris), avec les users de chaque site comme membres (règle dynamique sur
user.citypar exemple, P1 par membre), puis Helpdesk Administrator ou Password Administrator attribué au scope de chaque AU. Licence P1 pour chaque technicien.
2. Un développeur doit pouvoir créer des secrets pour l'application Paie, et seulement elle. Quelle est la solution la moins privilégiée ?
Une custom role avec
microsoft.directory/applications/credentials/update(etbasic/updatesi besoin), attribuée au scope de l'app registration Paie. Pas Application Administrator, qui vaut pour toutes les applications.
3. Un Global Administrator ne parvient pas à modifier le compte du PDG. Pourquoi, et que peut-il faire ?
Le compte est dans une restricted management administrative unit. Seuls les administrateurs scopés à l'AU peuvent le modifier ; le Global Administrator peut s'attribuer un rôle sur l'AU, ce qui est audité.
4. Après l'ajout de contoso.com, la vérification échoue alors que l'enregistrement TXT existe. Que vérifier ?
Le nom d'hôte (
@pour la racine) et la valeur exacteMS=ms…, l'absence d'anciens TXT Microsoft, la propagation DNS ; une saisie erronée impose d'attendre la fin du TTL (3 600 s). Si le domaine est vérifié dans un autre tenant, il faut d'abord l'y supprimer.
5. RH veut stocker le « niveau de salaire » des employés et l'utiliser pour donner l'accès à un compte de stockage, sans que les autres utilisateurs puissent le lire. Que proposer ?
Un custom security attribute (attribute set RH, attribut NiveauSalaire), défini par un Attribute Definition Administrator et attribué par un Attribute Assignment Administrator, puis une condition Azure ABAC sur le role assignment du stockage. Une extension serait lisible par tous.
6. Un administrateur dit « je ne vois pas où attribuer une licence P2 dans le Microsoft Entra admin center ». Que lui répondre ?
L'interface d'attribution est passée dans le Microsoft 365 admin center (Billing > Licenses) ; PowerShell (
Set-MgUserLicense,Set-MgGroupLicense) et l'API Graph fonctionnent toujours.
7. 30 employés en Inde ne reçoivent pas leur licence Microsoft 365 E3 attribuée au groupe Tous les employés. Le portail signale une erreur. Causes et correction ?
Probablement une usage location non autorisée pour un service, ou des licences insuffisantes, ou un conflit avec une licence attribuée en direct. Corriger, puis Reprocess dans Errors & issues.
8. La DSI veut imposer la MFA lors de la jonction d'un PC à Microsoft Entra ID. Quelle configuration recommande Microsoft ?
Une stratégie Conditional Access sur la user action Register or join devices avec l'authentication strength Multifactor authentication, et le réglage Require multifactor authentication to register or join devices à No.
9. Un technicien a reçu le rôle User Administrator il y a deux minutes mais obtient encore « accès refusé ». Que faire ?
Attendre jusqu'à 15 minutes ou se déconnecter et reconnecter : les rôles sont évalués à partir du jeton (claim
wids). Vérifier ensuite Assigned roles et s'assurer que le rôle n'est pas seulement éligible dans PIM.
17. Pour aller plus loin#
- Microsoft Entra PowerShell : un module plus récent, orienté tâches, construit sur Graph (
Connect-Entra,Get-EntraDeletedUser,Restore-EntraDeletedDirectoryObject), en complément de Microsoft Graph PowerShell. - Tenant Configuration Management et Microsoft365DSC : décrire la configuration du tenant (AU, rôles, réglages) en tant que code et détecter les dérives.
- Branding themes : un branding différent par application, en plus du branding par défaut.
- Protected actions : exiger une authentication strength pour certaines actions d'administration sensibles (chapitre 05).
- Multitenant organizations et cross-tenant synchronization : plusieurs tenants d'un même groupe (chapitre 02).
18. Fiche à retenir#
- Role assignment = principal + role definition + scope (
/,/administrativeUnits/{id},/{id}). - Built-in roles gratuits et figés ; custom roles en P1, 100 par tenant, scope tenant ou app registration (AU si permissions users/groups/devices), pas de clonage d'un built-in.
- Le rôle le moins privilégié : Privileged Role Administrator pour attribuer, Domain Name Administrator pour les domaines, Organizational Branding Administrator pour le branding, License Administrator pour les licences.
- Administrative unit : limite la gestion, pas la lecture ; pas d'imbrication ; 30 AU par objet ; P1 par admin d'AU ; restricted management choisi à la création.
- Rôle scopé à une AU : actions sensibles seulement sur les non-admins ; SP et guests ont besoin de Directory Readers.
- Permissions effectives = union des rôles actifs ; éligible PIM = rien ; propagation jusqu'à 15 min.
- Domaine : TXT ou MX, un domaine par tenant, primary non fédéré, suppression sans aucune référence, ForceDelete < 1 000 références.
- Company branding : P1 (ou M365 Business Standard, SharePoint Plan 1), pas pour les comptes Microsoft personnels.
- Restrict access to Microsoft Entra administration portal n'est pas un contrôle de sécurité ; Restrict non-admin users from creating tenants + Tenant Creator.
- Naming policy des Microsoft 365 groups : P1 par membre ; réglages de création de groupes appliqués en 15 min.
- Users supprimés : 30 jours pour restaurer, avec leurs licences.
- Custom security attributes : users et service principals, Global Administrator sans accès par défaut, 500 actifs, désactivés et jamais supprimés.
- Opérations en masse : modèles CSV, 1 heure max dans le portail, sinon PowerShell Graph.
- Devices : registered (BYOD), joined (cible), hybrid joined (transition) ; max 50 par user ; MFA par la user action Conditional Access.
- Licences : interface dans le Microsoft 365 admin center, usage location obligatoire, group-based sans imbrication, Reprocess après correction.
Références#
Toutes lues le 21/10/2026 sur Microsoft Learn :
- Study guide for Exam SC-300
- Microsoft Entra licensing
- Overview of role-based access control in Microsoft Entra ID
- Create a custom role in Microsoft Entra ID
- Assign Microsoft Entra roles
- List Microsoft Entra role assignments
- Administrative units in Microsoft Entra ID
- Microsoft Entra service limits and restrictions
- Add your custom domain name to your tenant
- Manage custom domain names in your Microsoft Entra ID
- domain: forceDelete (Microsoft Graph)
- Configure your company branding
- What are the default user permissions in Microsoft Entra ID?
- Add or update a user's profile information and settings
- Set up self-service group management in Microsoft Entra ID
- Enforce a naming policy on Microsoft 365 groups
- What are custom security attributes in Microsoft Entra ID?
- Manage access to custom security attributes
- Bulk create users in Microsoft Entra ID
- Bulk operations service limitations
- Bulk operations in Microsoft Entra ID (Preview)
- Recover deleted data (Microsoft Entra PowerShell)
- What is a device identity?
- Manage device identities using the Microsoft Entra admin center
- Require multifactor authentication for device registration
- Assign or unassign licenses to a group in the Microsoft 365 admin center
- Assign or unassign licenses for users in the Microsoft 365 admin center
- Group-based licensing PowerShell examples
- Microsoft Entra ID and data residency