

Version : 1.1 · Date : 2026-10-21 · Domaine 3 de l'examen : Plan and implement workload identities (20 à 25 %)
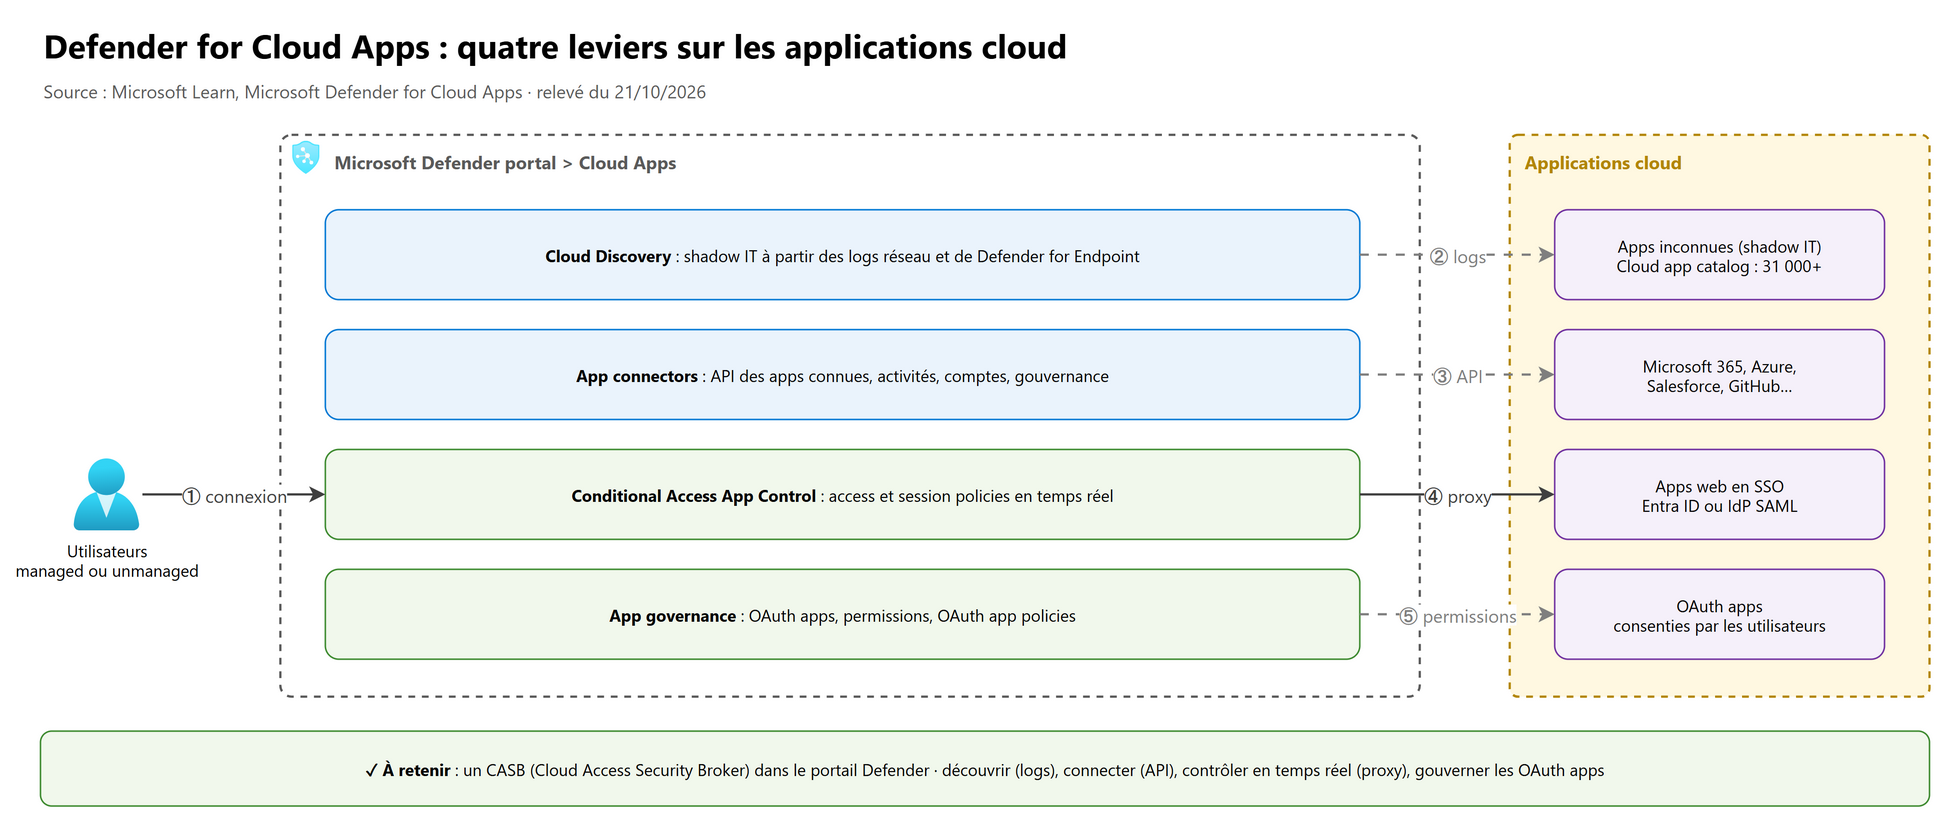
En une phrase : Microsoft Defender for Cloud Apps est le CASB (Cloud Access Security Broker) de Microsoft. Il découvre les apps utilisées (Cloud Discovery), se connecte aux apps connues par leur API (App connectors), contrôle en temps réel les sessions navigateur (Conditional Access App Control) et gouverne les OAuth apps consenties par les utilisateurs.
Ce que l'examen demande#
Bloc Manage and monitor app access by using Microsoft Defender for Cloud Apps du guide d'étude SC-300 (compétences du 28/10/2026) :
| # | Compétence mesurée (guide officiel, en anglais) | Section |
|---|---|---|
| 1 | Configure and analyze cloud discovery results by using Defender for Cloud Apps | 2 |
| 2 | Configure connected apps | 4 |
| 3 | Implement application-enforced restrictions | 5 |
| 4 | Configure Conditional Access app control | 6 |
| 5 | Create access and session policies in Defender for Cloud Apps | 7 |
| 6 | Implement and manage policies for OAuth apps | 8 |
| 7 | Manage the Cloud app catalog | 3 |
Les bases de Conditional Access (assignments, grant controls, session controls) sont au chapitre 05 et dans SC-500, chapitre 01. Le consentement OAuth (user consent settings, admin consent workflow) est au chapitre 07 et dans SC-500, chapitre 01. Ce chapitre se concentre sur Defender for Cloud Apps.
1. Les bases à maîtriser#
1.1 Où est Defender for Cloud Apps#
Defender for Cloud Apps fait partie de Microsoft Defender XDR : on l'administre dans le Microsoft Defender portal
(security.microsoft.com), menu Cloud Apps, et ses réglages sont sous Settings > Cloud Apps. Les rôles se donnent sous
Permissions > Cloud Apps > Roles.
| Levier | Question à laquelle il répond | Comment il obtient les données |
|---|---|---|
| Cloud Discovery | Quelles apps cloud sont utilisées, par qui, avec quel risque ? | Logs de firewall / proxy, Defender for Endpoint, Secure Web Gateway |
| App connectors (connected apps) | Que se passe-t-il dans mes apps connues (activités, comptes, partages) ? | API de l'éditeur (Microsoft 365, Azure, Salesforce…) |
| Conditional Access App Control | Comment contrôler une session en temps réel (download, copy, print) ? | Session routée par Microsoft Entra Conditional Access vers un proxy |
| App governance / OAuth apps | Quelles apps tierces ont reçu des permissions sur mes données ? | Inventaire des consentements et de l'activité Microsoft Graph |
1.2 Licences#
| Besoin | Licence |
|---|---|
| Defender for Cloud Apps complet | Licence Defender for Cloud Apps standalone, ou incluse dans Microsoft 365 E5 / A5 / G5, Enterprise Mobility + Security E5, Microsoft Defender Suite, Microsoft Purview Suite |
| Conditional Access App Control | Licence Defender for Cloud Apps + Microsoft Entra ID P1 (pour la Conditional Access policy) |
| Cloud App Discovery seul | Fonctionnalité de Microsoft Entra ID P1 (découverte uniquement) |
| Office 365 Cloud App Security | Sous-ensemble limité à Office 365 (seul l'app connector Office 365) |
| Blocage d'apps par Defender for Endpoint | Defender for Cloud Apps + Defender for Endpoint, ou Microsoft 365 E5 |
1.3 Rôles d'administration#
| Rôle | Ce qu'il permet dans Defender for Cloud Apps |
|---|---|
| Global Administrator, Security Administrator | Full access (policies, governance actions, connecteurs, admins) |
| Cloud App Security Administrator (rôle Entra) | Full access, limité à Defender for Cloud Apps : c'est le rôle du moindre privilège pour l'administrer |
| Compliance Administrator, Compliance Data Administrator | Lecture, gestion des alertes, file policies |
| Security Operator | Lecture et gestion des alertes ; ne crée ni ne modifie de policies, pas d'actions de gouvernance, pas d'upload de logs |
| Security Reader, Global Reader | Lecture seule |
| Rôles propres à Defender for Cloud Apps (Permissions > Cloud Apps > Roles) | Cloud Discovery global admin, Cloud Discovery report admin, et les mêmes rôles que ci-dessus limités au produit |
Pour connecter Microsoft 365 (et activer la surveillance des fichiers), il faut un compte avec un rôle Entra comme Application Administrator ou Cloud Application Administrator. Les rôles App/instance admin et User group admin ne sont plus proposés pour les nouvelles configurations.
2. Cloud Discovery : découvrir le shadow IT#
2.1 Les sources de données#
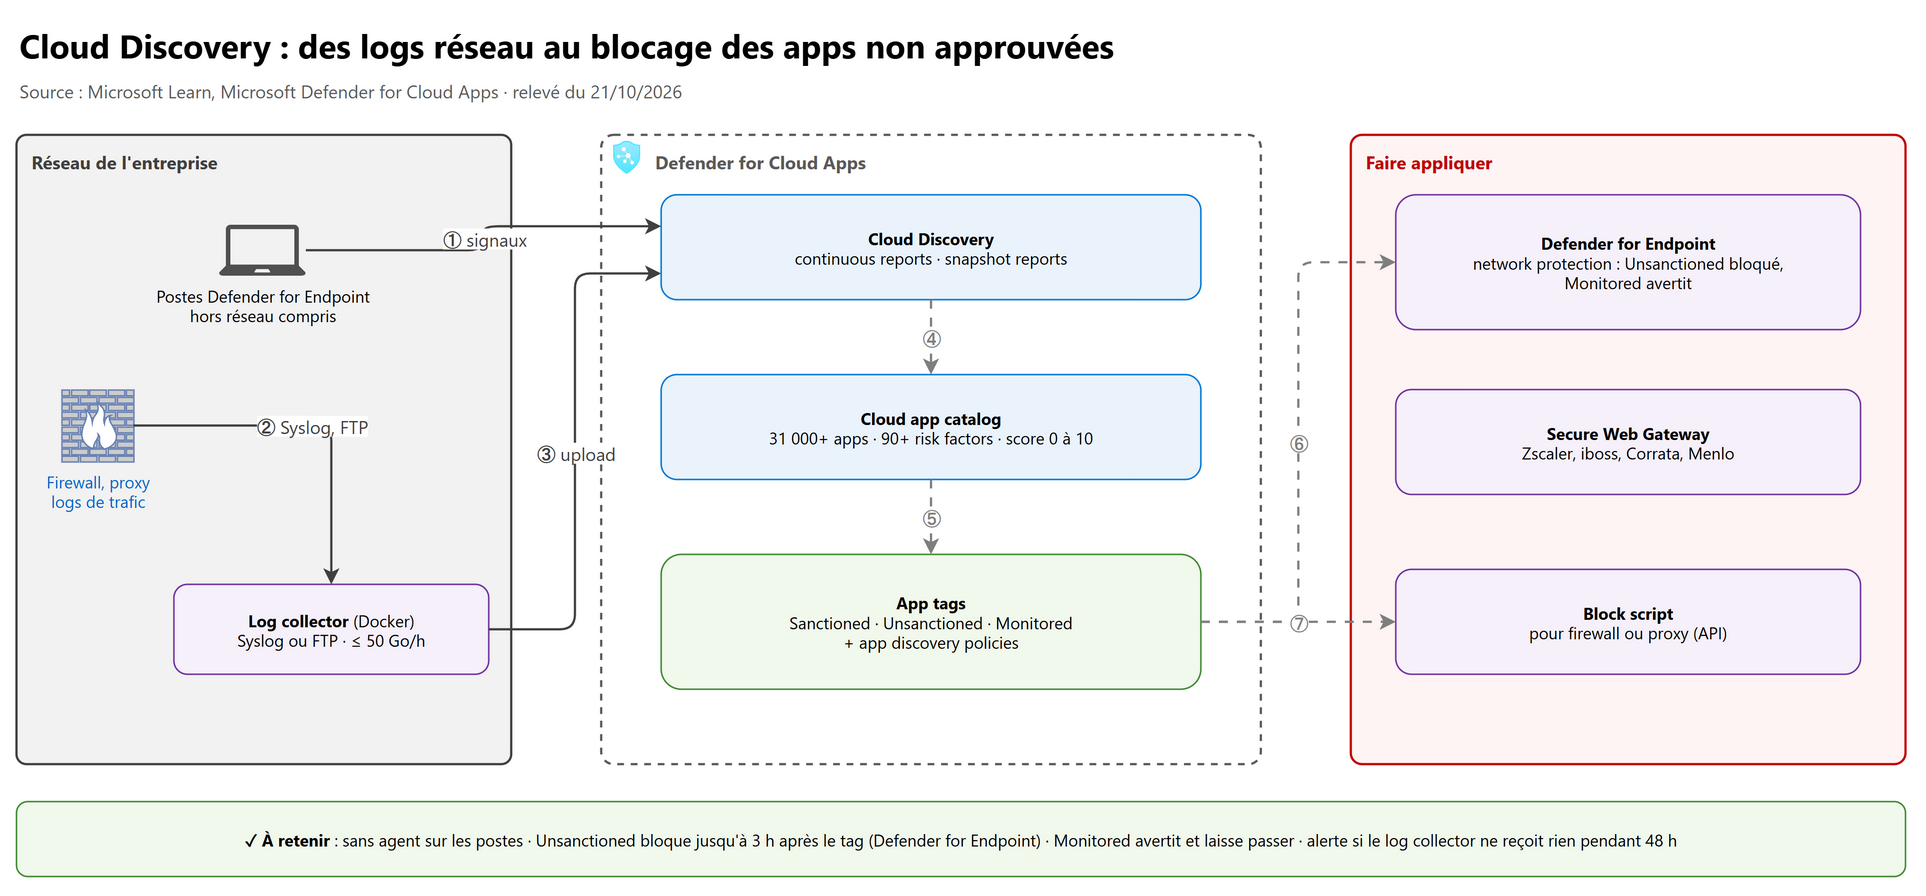
| Source | Type de rapport | Points clés |
|---|---|---|
| Snapshot report | Ponctuel | Upload manuel d'un fichier de logs de firewall ou proxy (Cloud Discovery > Actions > Create Cloud Discovery snapshot report) |
| Log collector (Docker) | Continuous report | Conteneur Docker sur Linux (Ubuntu, RHEL, CentOS) ou Windows, reçoit les logs en Syslog (UDP, TCP, TLS) ou FTP / FTPS ; jusqu'à 50 Go/h ; envoie en HTTPS (443) vers Defender for Cloud Apps |
| Defender for Endpoint | Continuous report | Intégration native, sans déploiement : les postes onboardés envoient leurs transactions réseau, y compris hors du réseau de l'entreprise ; donne le contexte utilisateur + appareil |
| Secure Web Gateway | Continuous report | Zscaler, iboss, Corrata, Menlo Security : découverte et blocage dans la SWG |
| Cloud discovery API | Les deux | Automatiser l'upload de logs, générer des block scripts |
Mettre en place un log collector :
- Settings > Cloud Apps > Cloud Discovery > Automatic log upload > Data sources : un data source par firewall ou proxy (choisir l'appliance dans Source, ou Custom log format), avec un Receiver type (FTP, FTPS, Syslog – UDP, Syslog – TCP, Syslog – TLS).
- Onglet Log collectors > Add log collector : nom, adresse IP du futur hôte, data sources reliées. Le portail affiche la
commande
docker runà copier (avec le jeton) et les ports d'écoute (par défaut Syslog 514/UDP…, FTP 21/TCP). - Sur l'hôte : installer Docker, coller la commande, vérifier avec
docker logs <collector_name>(« Finished successfully! »). - Configurer le firewall ou le proxy pour exporter ses logs vers le port Syslog ou le dossier FTP indiqués.
Prérequis de l'hôte : 2 cœurs, 4 Go de RAM, 250 Go de disque. Le collecteur compresse (le trafic sortant vaut environ 10 % des logs reçus) et une alerte est levée si aucune donnée n'arrive pendant 48 heures.
Intégration Defender for Endpoint : dans le portail Defender, Settings > Endpoints > General > Advanced features > Microsoft Defender for Cloud Apps (bascule On, puis Save preferences). Les données peuvent mettre jusqu'à deux heures à apparaître dans Defender for Cloud Apps. Le blocage d'une app Unsanctioned sur les postes prend jusqu'à trois heures (synchronisation, puis Network Protection).
2.2 Analyser les résultats#
- Cloud Discovery dashboard : apps découvertes par catégorie, utilisateurs, IP, appareils, trafic, et risk score de chaque app.
- Rapports : Global report (toutes les sources de logs, sans les données Defender for Endpoint), un rapport par data source, et des continuous reports personnalisés filtrés par User groups, IP address tags ou plages d'IP (limite : 1 Go de données non compressées par rapport personnalisé).
- App discovery policies (Policies > Policy management) : modèles New risky app, New high volume app, New popular app ; une alerte par nouvelle app non vue depuis 90 jours. Action de gouvernance possible : Tag app as unsanctioned (bloque automatiquement si l'intégration de blocage est active).
3. Le Cloud app catalog#
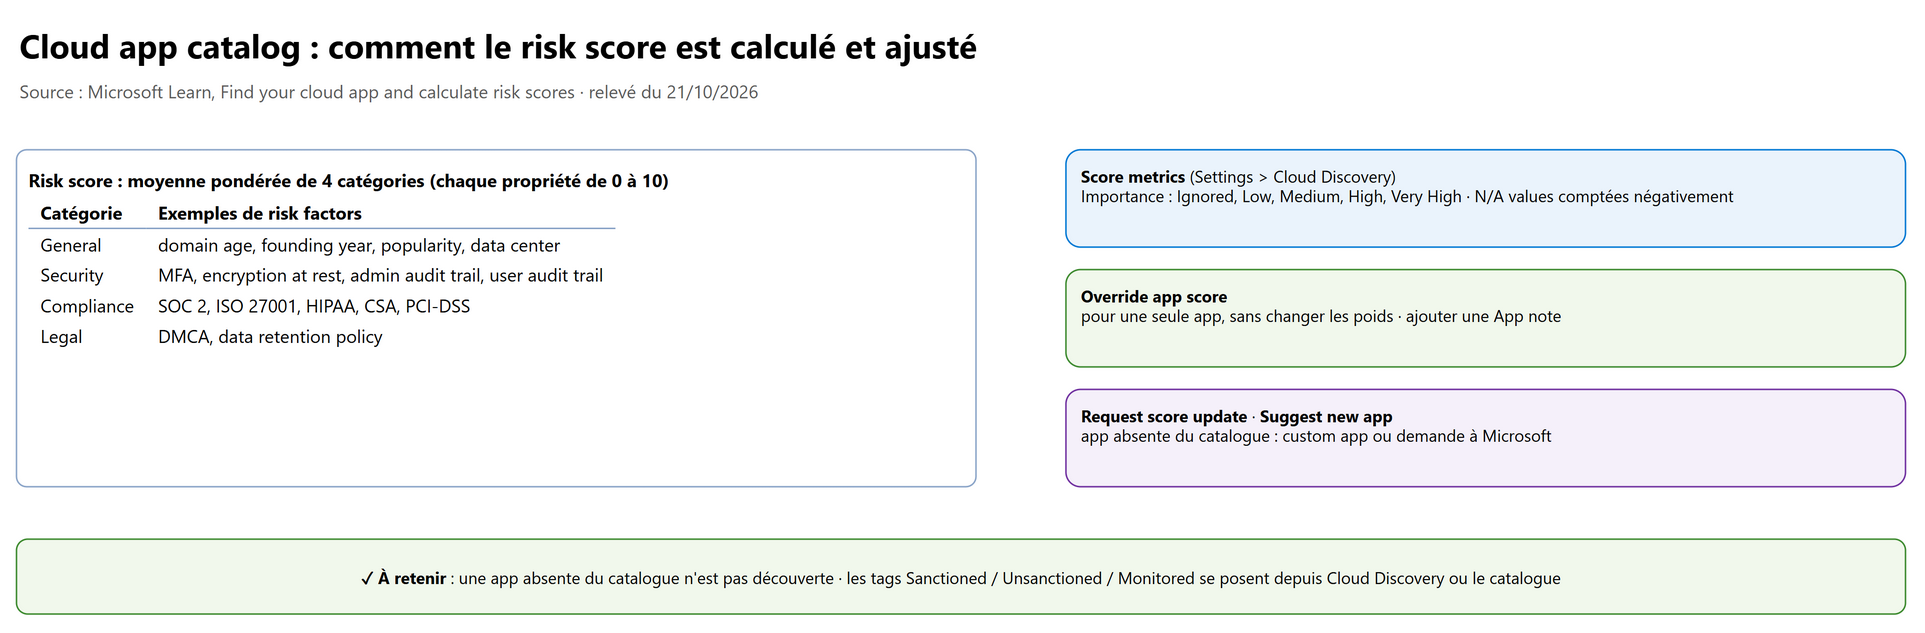
Le Cloud app catalog (Cloud apps > Cloud app catalog) liste plus de 31 000 apps, notées sur plus de 90 risk factors. Le risk score (de 0 à 10) est une moyenne pondérée de quatre catégories : General, Security, Compliance, Legal.
| Action | Où | Effet |
|---|---|---|
| Changer les poids | Settings > Cloud Apps > Cloud Discovery > Score metrics | Importance par champ ou catégorie (Ignored, Low, Medium, High, Very High) ; N/A values comptées ou non (négativement) |
| Forcer le score d'une app | Menu de l'app > Override app score | Pour une seule app, sans toucher aux poids ; ajouter une App note de justification |
| Contester une donnée | Request score update | Revue par l'équipe d'analyse de Microsoft |
| App absente | Suggest new app ou custom app | Une app hors catalogue n'est pas découverte par défaut |
| Filtrer | Advanced filters | Par risk factor (SOC 2, ISO 27001, encryption at rest, admin audit trail…), catégorie (CRM, Generative AI, AI – MCP Server…), risk score, app tags |
App tags intégrés :
| Tag | Effet avec Defender for Endpoint (Enforce app access) |
|---|---|
| Sanctioned | App approuvée : aucun blocage, sert de filtre dans les policies |
| Unsanctioned | Domaines poussés en custom network indicators : accès bloqué par la network protection de Microsoft Defender Antivirus (jusqu'à 3 h de délai) ; scoped profiles pour viser des device groups |
| Monitored | Utilisateur averti avec un lien vers une page interne, il peut passer outre (Bypass duration réglable) |
Prérequis du blocage : Settings > Cloud Apps > Cloud Discovery > Microsoft Defender for Endpoint > Enforce app access, Custom network indicators activés dans Defender for Endpoint, et Defender Antivirus avec real-time protection, cloud-delivered protection et network protection en mode block. Sans Defender for Endpoint : block script pour l'appliance réseau, ou blocage par la SWG.
4. Connected apps : les App connectors#
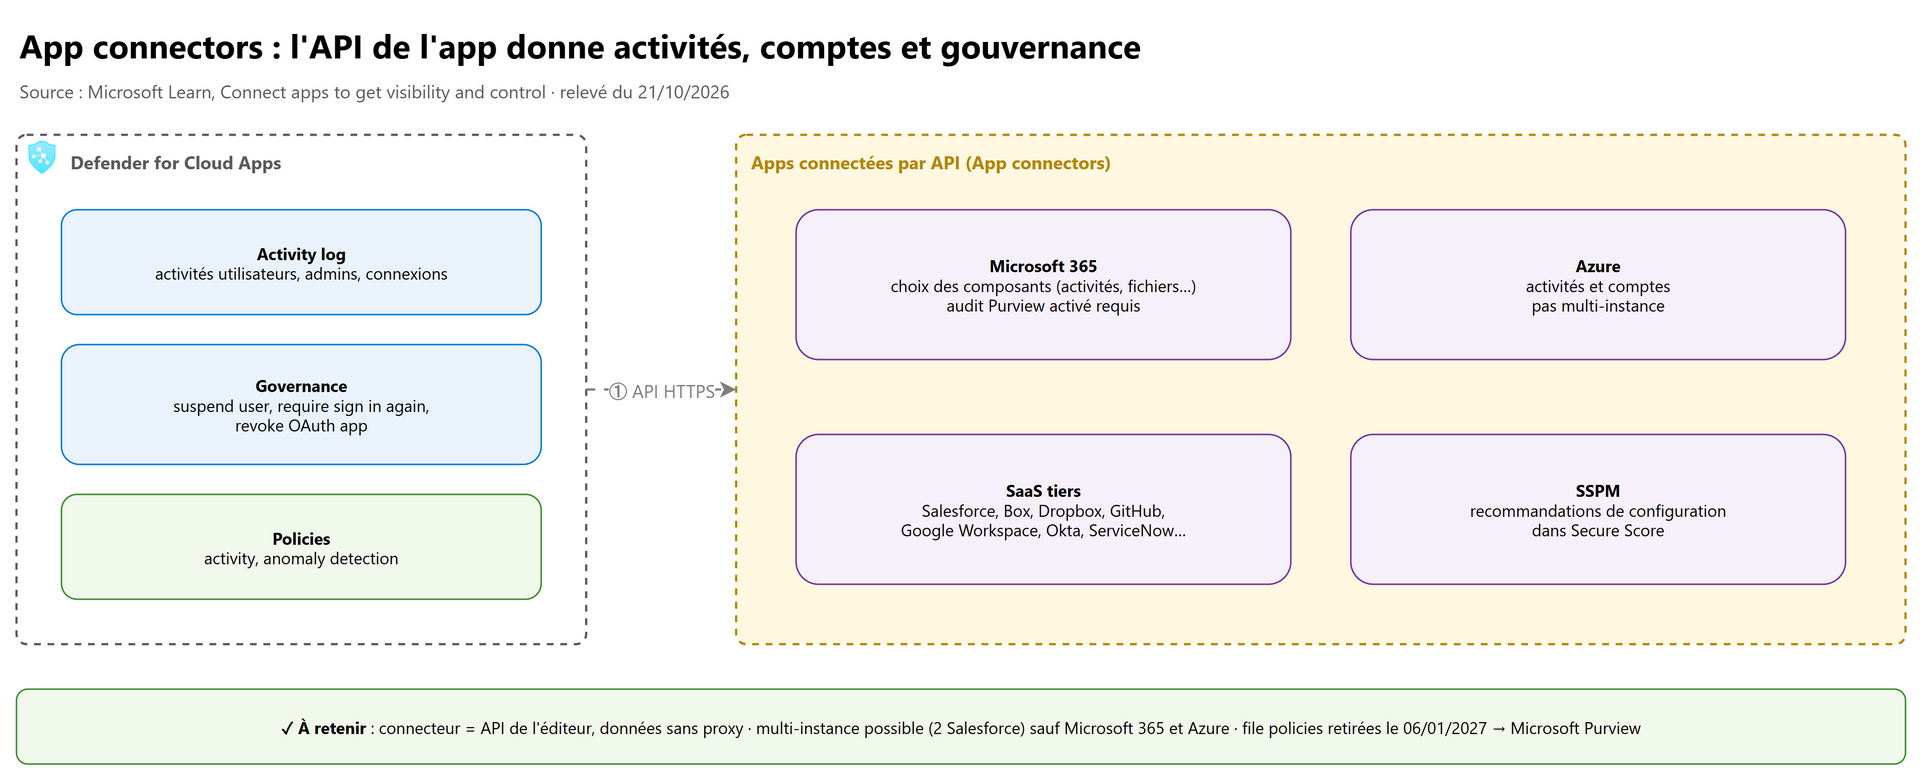
Un app connector utilise l'API de l'éditeur (HTTPS) pour donner à Defender for Cloud Apps : comptes et groupes, audit trail (activités utilisateurs, admins, connexions), gouvernance des comptes (suspend user…), app permissions (OAuth) et, selon les apps, l'analyse des données et la configuration (SSPM, visible dans Secure Score).
Connecter une app : Settings > Cloud Apps > Connected apps > App Connectors > + Connect an app, puis suivre le guide de l'app.
| Point d'examen | Détail |
|---|---|
| Microsoft 365 | Choisir les Microsoft 365 components (tous par défaut pour une couverture complète) ; l'audit Microsoft Purview doit être activé ; au moins une licence Microsoft 365 ; compte Application Administrator ou Cloud Application Administrator |
| Actions de gouvernance Microsoft 365 | Notify user, Require user to sign in again, Confirm user compromised, Suspend user (via Entra ID, pas pour les invités), Revoke OAuth app permission, quarantaine ou suppression de partage de fichiers |
| Multi-instance | Plusieurs instances d'une même app (deux Salesforce) : oui, sauf Microsoft 365 et Azure |
| Délais | Premier scan long (taille du tenant) ; certaines policies tournent pendant des heures ou des jours |
| Fichiers | La page Files est retirée depuis le 01/09/2024 et les file policies le sont le 06/01/2027 : migrer vers Microsoft Purview DLP ou l'auto-labeling |
Le connecteur Microsoft 365 alimente aussi la table CloudAppEvents de l'advanced hunting de Defender XDR (voir
SC-500, chapitre 11).
5. Application-enforced restrictions#
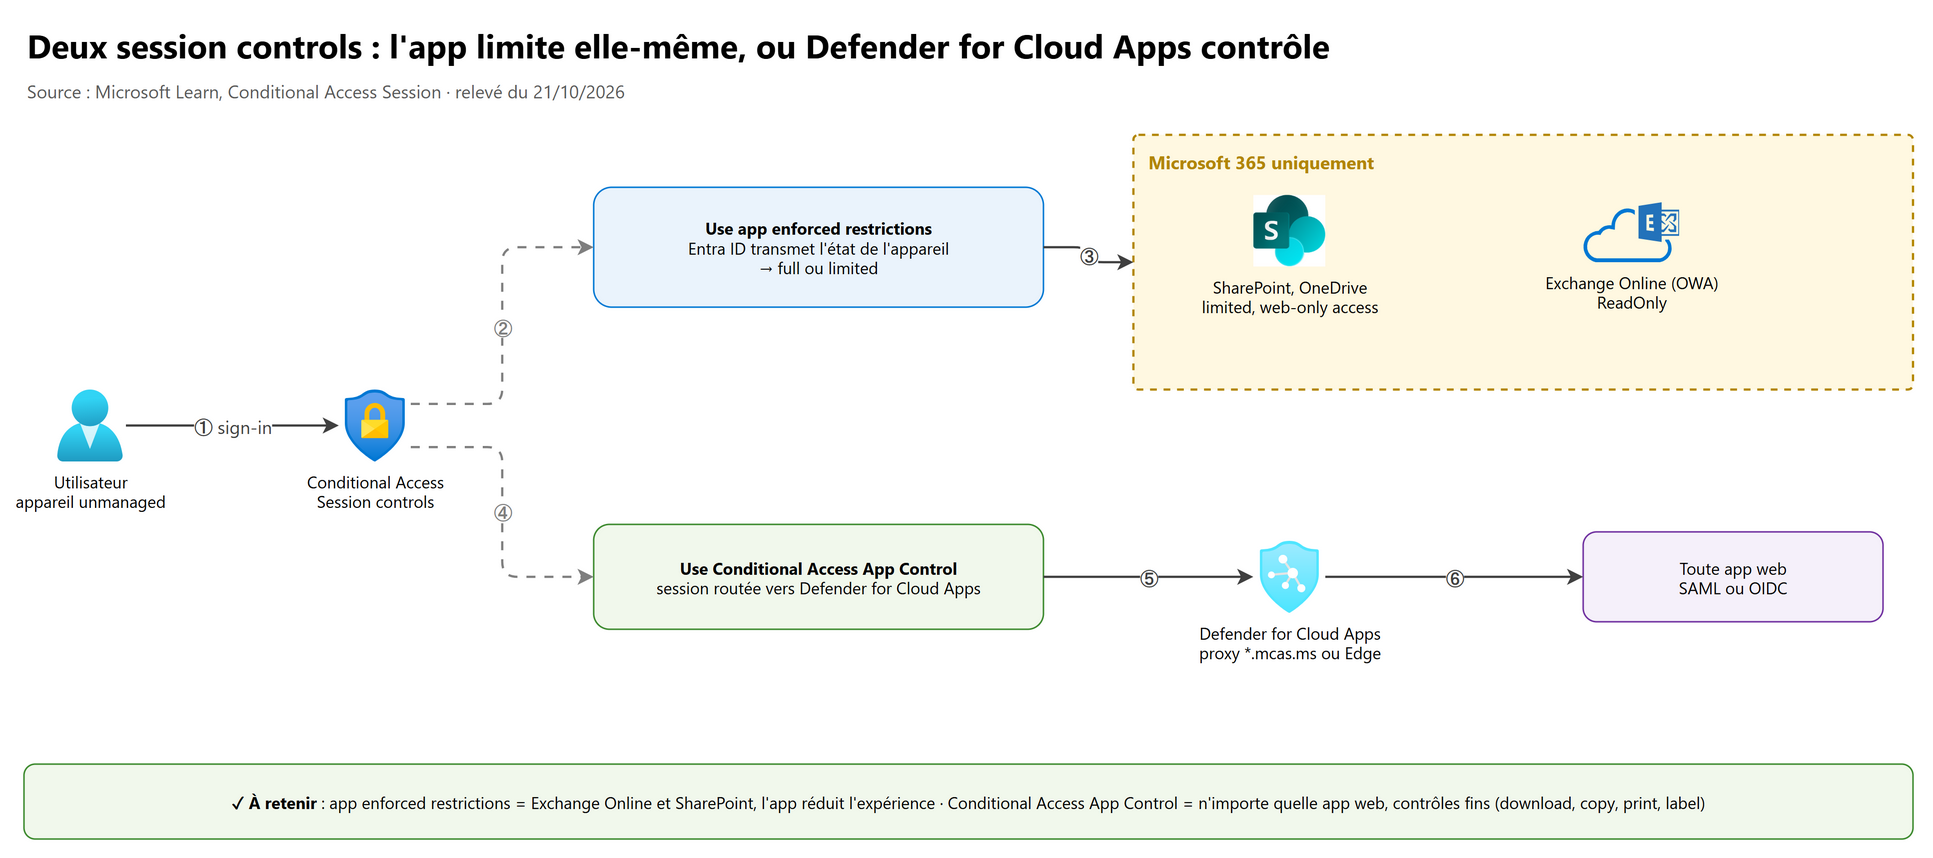
Le session control Use app enforced restrictions d'une Conditional Access policy demande à Microsoft Entra ID de transmettre l'état de l'appareil (compliant ou hybrid joined) à l'app, qui donne alors une expérience complète (appareil géré) ou limitée (appareil non géré). Il ne fonctionne qu'avec Exchange Online et SharePoint Online (et OneDrive).
SharePoint et OneDrive (au moins SharePoint Administrator) :
- SharePoint admin center > Policies > Access control > Unmanaged devices : Allow full access, Allow limited, web-only access (navigateur seulement, pas de téléchargement, d'impression ni de synchronisation) ou Block access. Le portail crée lui-même la Conditional Access policy correspondante.
- Par site :
Set-SPOSite -Identity <url> -ConditionalAccessPolicy AllowLimitedAccess(ouBlockAccess). Un site ne peut pas être plus permissif que le réglage de l'organisation. - Bloquer aussi les Apps that don't use modern authentication, sinon les anciens clients contournent la restriction.
Exchange Online (Outlook on the web et nouvel Outlook pour Windows) :
# Pièces jointes visibles mais non téléchargeables sur appareil non géré
Set-OwaMailboxPolicy -Identity "OwaMailboxPolicy-Default" -ConditionalAccessPolicy ReadOnly
# Ou : pièces jointes même pas visibles
Set-OwaMailboxPolicy -Identity "OwaMailboxPolicy-Default" -ConditionalAccessPolicy ReadOnlyPlusAttachmentsBlocked
Puis une Conditional Access policy : Target resources = Office 365 Exchange Online, Session = Use app enforced restrictions.
| Use app enforced restrictions | Use Conditional Access App Control | |
|---|---|---|
| Apps | Exchange Online, SharePoint Online, OneDrive | Toute app web en SSO (SAML 2.0, OIDC pour les apps Entra) |
| Qui applique | L'app elle-même | Defender for Cloud Apps (proxy ou Edge) |
| Finesse | Accès complet ou limité | Activité par activité : download, upload, copy, print, label, malware |
| Licence | Entra ID P1 | Entra ID P1 + Defender for Cloud Apps |
6. Conditional Access App Control#
6.1 Le fonctionnement#
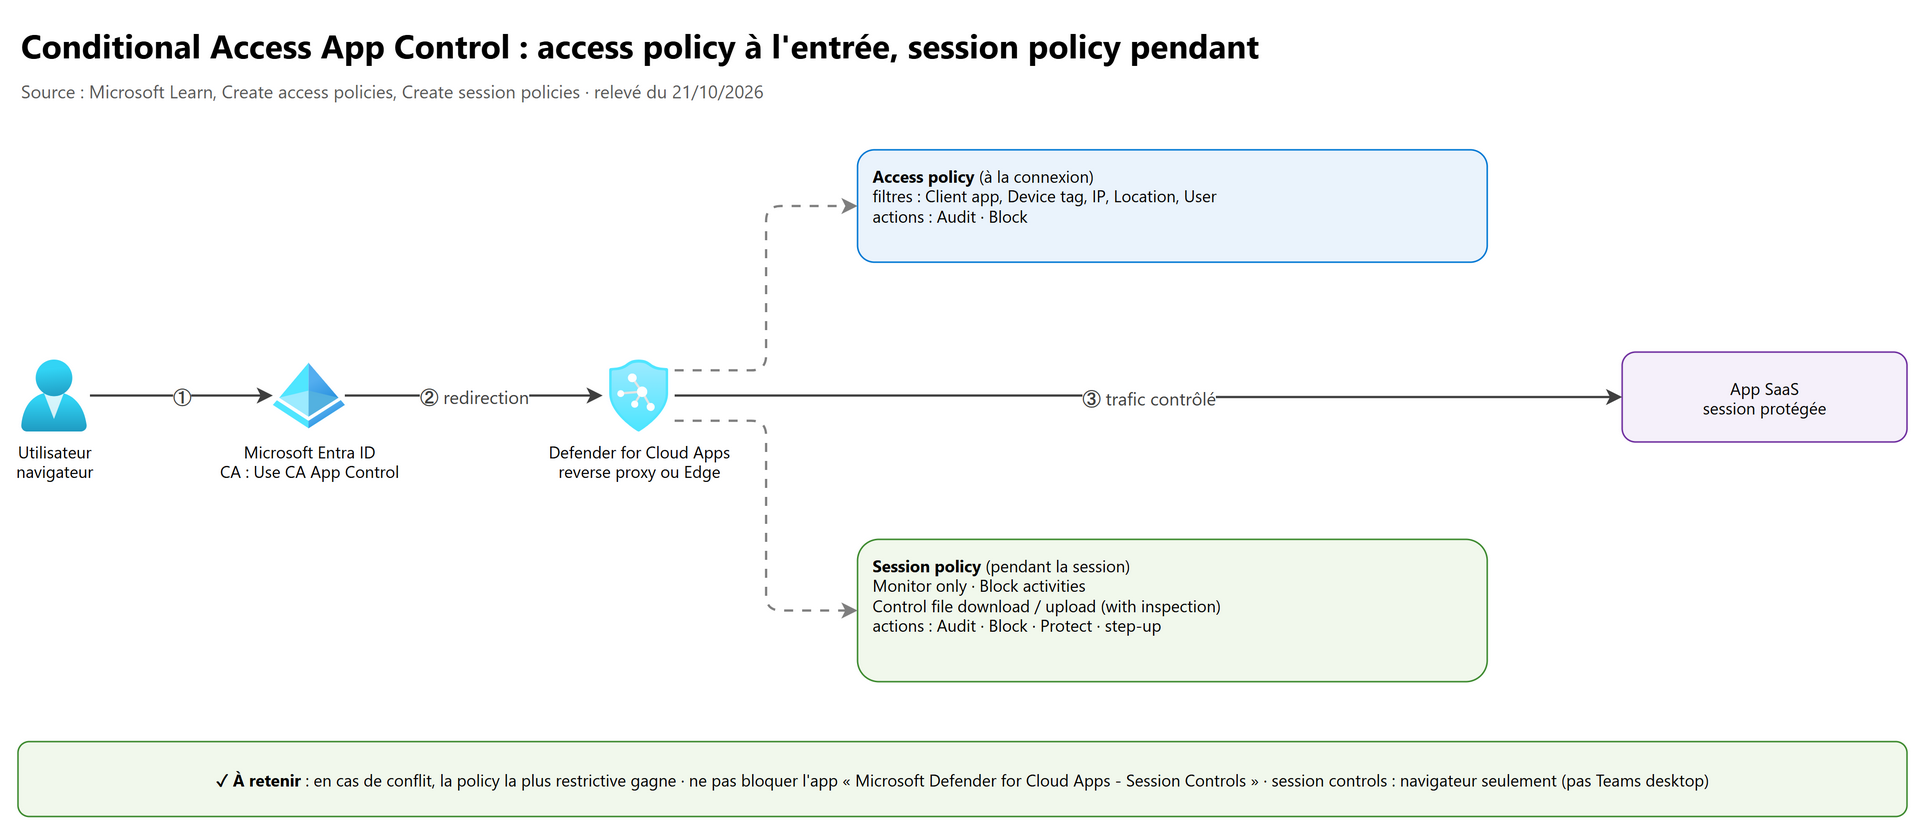
- L'utilisateur se connecte à une app via Microsoft Entra ID.
- Une Conditional Access policy avec le session control Use Conditional Access App Control route la session vers Defender for Cloud Apps.
- Defender for Cloud Apps applique ses access policies et session policies :
- Microsoft Edge (Edge for Business) : in-browser protection, sans redirection (icône de cadenas dans la barre d'adresse), en préversion ;
- autres navigateurs : reverse proxy, l'URL prend le suffixe
*.mcas.ms(myapp.comdevientmyapp.com.mcas.ms).
Aucun agent sur l'appareil : idéal pour les appareils non gérés et les partenaires. Le proxy ne stocke pas de données au repos.
6.2 Configurer#
Apps Microsoft Entra ID : elles sont onboardées automatiquement. Il suffit de créer la Conditional Access policy (au moins Conditional Access Administrator) :
- Entra ID > Conditional Access > Policies > New policy.
- Users : All users, en excluant les comptes d'urgence.
- Target resources : les apps à protéger.
- Session > Use Conditional Access App Control, puis Use custom policy (pour utiliser les policies de Defender for Cloud Apps) ou un réglage prédéfini (Monitor only, Block downloads).
- Report-only d'abord, puis On.
Apps avec un IdP non Microsoft (Okta, Ping…) : à onboarder manuellement (catalog apps ou custom apps), en configurant l'IdP pour envoyer la session vers Defender for Cloud Apps, puis en ajoutant les domaines de l'app.
Pièges de configuration :
- Defender for Cloud Apps utilise l'enterprise application Microsoft Defender for Cloud Apps - Session Controls. Une Conditional Access policy qui fait Block access sur toutes les apps sans l'exclure casse les sessions contrôlées. L'inclure dans les policies basées sur la localisation.
- Les session controls ne s'appliquent qu'aux sessions navigateur interactives (Edge, Chrome, Firefox, Safari récents). Pas aux clients natifs ni à Teams desktop : bloquer les clients Mobile and desktop par une access policy, sinon on contourne.
- Les policies se posent au niveau de l'app, pas du fichier. Une policy sur Teams ne couvre pas SharePoint (app de ressources) : créer une policy par app.
- TLS 1.2 minimum.
- Par défaut, l'utilisateur est notifié que sa session est surveillée (Settings > Cloud Apps > Conditional Access App Control > User monitoring).
7. Access policies et session policies#
Créer : Cloud Apps > Policies > Policy management > Conditional Access > Create policy > Access policy ou Session policy.
| Access policy | Session policy | |
|---|---|---|
| Moment | À la connexion | Pendant la session |
| Rôle | Autoriser ou bloquer l'accès entier | Laisser entrer, mais surveiller ou limiter des activités |
| Filtres | App, Client app (Browser ou Mobile and desktop), Device (tags : compliant, hybrid joined, certificat client), IP address, Location, Registered ISP, User, User agent | Mêmes filtres + Activity type (print, copy, paste, send items…) et filtres de fichiers (Sensitivity label, nom, extension, taille) |
| Actions | Audit, Block | Audit, Block, Protect (appliquer un sensitivity label Purview au téléchargement), Require step-up authentication (authentication context) |
| Exemples | Bloquer Salesforce sur appareil non géré ; bloquer Dropbox pour les clients natifs | Bloquer le téléchargement des fichiers sensibles de OneDrive sur appareil non géré ; bloquer l'upload de malware dans SharePoint |
Session control types d'une session policy :
| Type | Ce qu'il fait |
|---|---|
| Monitor only | Surveille seulement l'activité Login |
| Block activities | Bloque les activités choisies (ex. message Teams contenant un mot de passe, impression, copie) |
| Control file download (with inspection) | Audit, Block (le fichier est remplacé par un texte) ou Protect (label et chiffrement au téléchargement) |
| Control file upload (with inspection) | Bloque l'upload d'un fichier sensible non labellisé, ou de malware |
À retenir :
- Inspection du contenu par Microsoft Data Classification Services ou Malware detection (Microsoft Threat Intelligence).
- Protect exige un sensitivity label avec chiffrement dans Microsoft Purview ; formats Office et PDF.
- Plusieurs policies en conflit : la plus restrictive gagne.
- Pour tester : se déconnecter, se reconnecter, vérifier le cadenas Edge ou le suffixe
.mcas.ms, puis Cloud apps > Activity log (filtre Source equals Access control).
flowchart TD
    A["Besoin : protéger une app SaaS sur appareil non géré"] --> B{"Exchange Online ou SharePoint ?"}
    B -- Oui --> C{"Accès limité au navigateur suffit ?"}
    C -- Oui --> D["Use app enforced restrictions<br/>Allow limited, web-only access / ReadOnly"]
    C -- Non --> E["Conditional Access App Control"]
    B -- Non --> E
    E --> F{"Tout bloquer ou contrôler la session ?"}
    F -- Bloquer --> G["Access policy : Block<br/>ou grant control Block access dans Entra"]
    F -- Contrôler --> H["Session policy :<br/>Control file download, Block activities, Protect"]
8. OAuth apps et app governance#
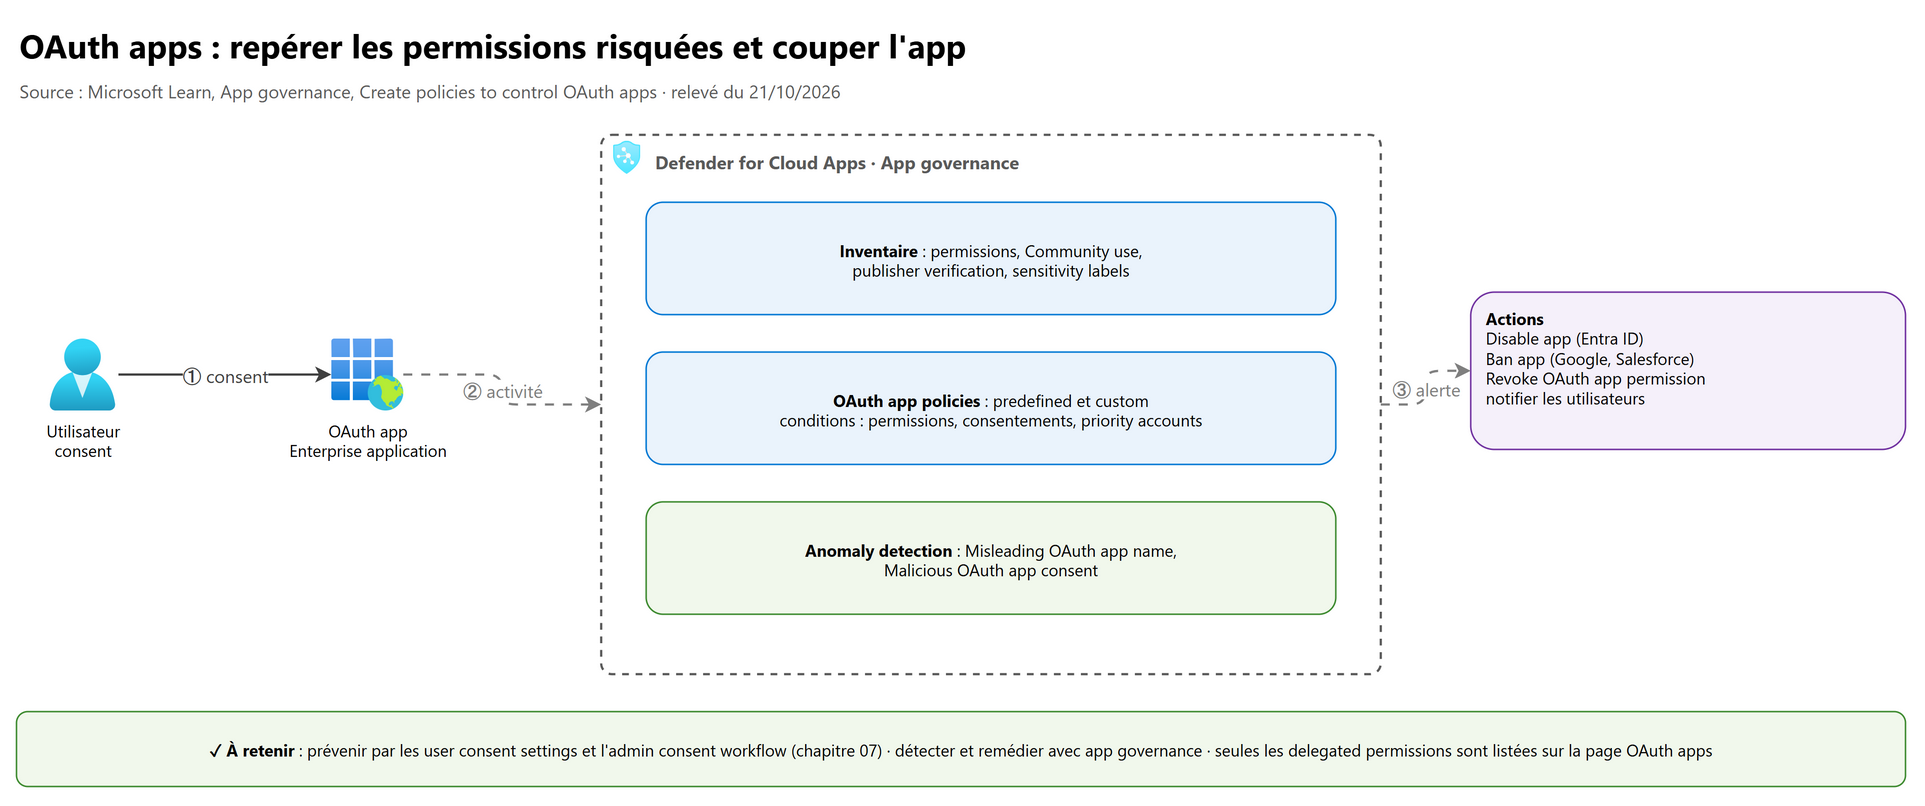
Les OAuth apps sont des apps tierces auxquelles des utilisateurs ont consenti des permissions sur leurs données (Microsoft 365, Google Workspace, Salesforce). Defender for Cloud Apps les inventorie et permet d'agir.
8.1 Où les gérer#
- Avec app governance activé (cas courant) : App governance dans le portail Defender (onglets par plateforme : Microsoft Entra, Google, Salesforce).
- Sans app governance : page Cloud Apps > OAuth apps. Elle ne liste que les apps aux delegated permissions.
- Prérequis : un app connector Microsoft 365, Google Workspace ou Salesforce.
- Informations : Authorized by (nombre d'utilisateurs, consentement admin ou non), Permissions level (High, Medium, Low), App state (approved, banned, undetermined), Community use (common, uncommon, rare), Publisher (verified ou non).
- App governance ajoute l'activité Microsoft Graph (services accédés, taux d'erreur), les sensitivity labels accédés et l'hygiène (apps inutilisées, credentials inutilisés ou qui expirent).
8.2 Les policies#
| Type | Exemples | Action |
|---|---|---|
| OAuth app policy (custom) | App qui demande une permission élevée et est autorisée par plus de 50 utilisateurs ; app rare avec des permissions élevées consentie par un membre du groupe Administrators ; app non utilisée depuis 90 jours | Alerte, Disable app (app governance) ou révocation |
| Predefined policies (app governance) | Spike in Graph API calls (SharePoint, Exchange, OneDrive), New app with low consent rate, High volume of email sending activity… | Actives par défaut, alerte ; Disable app à cocher |
| OAuth app anomaly detection (intégrées) | Misleading OAuth app name, Misleading publisher name for an OAuth app, Malicious OAuth app consent, Suspicious OAuth app file download activities | Alerte (sévérité non modifiable) |
Création : Cloud Apps > Policies > Policy management > Threat detection > Create policy > OAuth app policy, ou App governance > Policies > + Create policy si app governance est actif.
8.3 Agir sur une app#
| Action | Effet |
|---|---|
| Approve | Marque l'app comme revue : aucun effet pour l'utilisateur |
| Ban (Google, Salesforce) / Disable app (Microsoft Entra) | Désactive l'enterprise application liée : plus d'accès aux données ; option de notifier les utilisateurs |
| Revoke OAuth app permission | Retire les permissions consenties (action de gouvernance du connecteur Microsoft 365) |
| Report app | Signale une app malveillante à Microsoft |
Les rôles d'app governance sont des rôles Microsoft Entra (pas les rôles propres à Defender for Cloud Apps), sauf pour la table
OAuthAppInfo de l'advanced hunting.
Prévenir, puis détecter : la prévention se fait dans Entra ID (user consent settings, permission classifications, admin consent workflow : chapitre 07) ; Defender for Cloud Apps détecte et corrige ce qui est déjà consenti.
9. Activity policies et anomaly detection#
Hors des sept compétences mais utile pour les questions de scénario :
- Activity policies : alerter sur une activité donnée d'un connecteur (modèles Logon from a risky IP address, Mass download by a single user, Potential ransomware activity…), avec des actions de gouvernance (suspend user…).
- Anomaly detection policies (actives par défaut, apprentissage automatique) : Impossible travel, Activity from infrequent country, Activity from anonymous IP addresses, Activity performed by terminated user, Suspicious inbox forwarding, Unusual file deletion / share / download activities, Ransomware detection. Certaines remontent dans Microsoft Entra ID Protection comme détections de risque (chapitre 06).
10. Labs conseillés#
Tenant de test avec une licence d'essai Microsoft 365 E5 (inclut Defender for Cloud Apps et Entra ID P2). Coût : nul pendant l'essai ; supprimer à la fin les policies créées et l'app connector.
- Snapshot report : exporter les logs de trafic d'un firewall ou d'un proxy de lab (format d'une appliance supportée), créer un snapshot report, ouvrir les apps découvertes et leur risk score. Résultat attendu : apps classées par catégorie.
- Catalogue et blocage : dans le Cloud app catalog, filtrer Cloud storage avec SOC 2 = Yes ; taguer une app Unsanctioned ; avec un poste Defender for Endpoint de lab et Enforce app access, tenter d'ouvrir l'app après quelques heures. Résultat attendu : page de blocage de Defender Antivirus.
- App connector Microsoft 365 : connecter Microsoft 365 (audit Purview activé), puis consulter Activity log. Résultat attendu : connexions et activités SharePoint / Exchange visibles.
- Session policy : Conditional Access policy sur SharePoint Online avec Use Conditional Access App Control > Use custom
policy (Report-only puis On, comptes d'urgence exclus) ; session policy Control file download (with inspection) > Block
pour les appareils non gérés ; télécharger un fichier depuis un navigateur. Résultat attendu : URL en
.mcas.ms(ou cadenas Edge), téléchargement remplacé par un message. - App enforced restrictions : régler SharePoint sur Allow limited, web-only access et OWA sur
ReadOnly, se connecter depuis un appareil non géré. Résultat attendu : bandeau d'accès limité, pas de téléchargement de pièce jointe.
11. Les pièges d'examen#
| Situation dans la question | Réponse attendue | Pourquoi |
|---|---|---|
| Découvrir les apps utilisées par les postes Windows hors du réseau | Intégration Defender for Endpoint | Le log collector ne voit que le trafic du réseau |
| Envoyer automatiquement les logs du firewall | Log collector (Docker, Syslog ou FTP) + continuous report | Le snapshot report est manuel |
| Bloquer une app découverte sur les postes | Tag Unsanctioned + Enforce app access (Defender for Endpoint) | Ou block script pour l'appliance réseau |
| Avertir sans bloquer | Tag Monitored | Avertissement avec bypass |
| Une app n'apparaît pas dans Cloud Discovery | Elle est absente du catalog : custom app ou Suggest new app | Le catalogue sert de référence |
| Un CRM sanctionné a un score de 6, l'entreprise veut 10 | Override app score | Score metrics change les poids pour toutes les apps |
| Le risque « N/A » pénalise trop | Score metrics > N/A values | Les N/A comptent négativement s'ils sont inclus |
| Limiter SharePoint et OWA au navigateur sur appareil non géré | Use app enforced restrictions (+ réglage SharePoint / Set-OwaMailboxPolicy) |
App enforced = Exchange et SharePoint seulement |
| Bloquer le téléchargement depuis Box sur appareil non géré | Conditional Access App Control + session policy | Box n'est pas couvert par app enforced restrictions |
| Session control sans effet dans Teams desktop | Normal : session controls = navigateur ; bloquer Mobile and desktop par access policy | Pas de proxy pour les clients natifs |
| Après une policy Block access sur « All resources », plus aucune session contrôlée | Exclure Microsoft Defender for Cloud Apps - Session Controls | L'app de session est bloquée |
| Labelliser au lieu de bloquer le téléchargement | Session policy, action Protect | Label Purview avec chiffrement requis |
| Exiger la MFA au moment du téléchargement | Action Require step-up authentication (authentication context) | Réévaluation de Conditional Access pendant la session |
| App IdP Okta à contrôler | Onboarding manuel | Seules les apps Entra ID sont onboardées automatiquement |
| Deux session policies se contredisent | La plus restrictive gagne | Règle de conflit documentée |
| Connecter deux instances Microsoft 365 | Impossible | Multi-instance : pas pour Microsoft 365 ni Azure |
App tierce consentie par 200 utilisateurs avec Mail.ReadWrite |
OAuth app policy (permission élevée + nombre d'utilisateurs) ; Disable app | Détecter et couper |
| Apps au nom imitant une marque connue | Misleading OAuth app name (anomaly detection) | Policy intégrée |
| Administrer Defender for Cloud Apps sans droits sur le reste de Defender | Cloud App Security Administrator | Full access limité au produit |
| File policy pour du DLP sur SharePoint | Migrer vers Microsoft Purview DLP | File policies retirées le 06/01/2027 |
12. Scénarios d'entraînement#
1. Contoso veut savoir quelles apps de stockage cloud ses employés utilisent, au bureau comme en télétravail, sans installer d'agent supplémentaire. Tous les postes Windows 11 sont dans Defender for Endpoint.
Activer l'intégration Defender for Endpoint (Advanced features > Microsoft Defender for Cloud Apps). Les signaux réseau des postes alimentent Cloud Discovery, y compris hors du réseau, avec le contexte utilisateur et appareil.
2. Le firewall de l'agence de Lyon ne peut envoyer ses logs qu'en Syslog. Que déployer ?
Un data source (appliance du firewall, receiver Syslog) et un log collector Docker sur un hôte Linux de l'agence. On copie la commande générée par le portail et on pointe le firewall vers le port Syslog indiqué.
3. Une app de partage de fichiers à risque doit être interdite, mais l'équipe Marketing doit garder l'accès 30 jours.
Créer un scoped profile en Exclude pour le device group Marketing, puis taguer l'app Unsanctioned avec ce profil.
4. Fabrikam veut que les consultants externes, sur leurs propres PC, puissent lire les documents SharePoint dans le navigateur sans pouvoir les télécharger. Solution la plus simple ?
Use app enforced restrictions : SharePoint Allow limited, web-only access (ou
Set-SPOSite -ConditionalAccessPolicy AllowLimitedAccesssur les sites concernés) avec la Conditional Access policy associée. Pas besoin de Defender for Cloud Apps.
5. Même besoin pour Salesforce, et en plus labelliser « Confidentiel » tout rapport téléchargé depuis un appareil géré.
Conditional Access App Control : Conditional Access policy sur Salesforce avec Use Conditional Access App Control > Use custom policy, puis deux session policies : Control file download > Block pour les appareils non gérés, et Protect avec le sensitivity label (chiffrement) pour les appareils gérés.
6. Les utilisateurs contournent le blocage des téléchargements en utilisant l'app mobile de l'éditeur. Que faire ?
Une access policy avec Client app = Mobile and desktop et l'action Block : seules les sessions navigateur, contrôlables, restent autorisées.
7. Après la création d'une policy « Block access sur toutes les apps sauf liste blanche », les apps protégées par session control ne s'ouvrent plus. Cause ?
La policy bloque aussi l'enterprise application Microsoft Defender for Cloud Apps - Session Controls. Il faut l'exclure des Target resources.
8. Une app OAuth inconnue, publiée par un éditeur non vérifié, a reçu Files.ReadWrite.All de 3 utilisateurs, dont un Global
Administrator. Comment détecter ce cas automatiquement et le stopper ?
Une OAuth app policy (ou custom app policy d'app governance) : permission High, Community use = rare, consentie par un membre d'un rôle d'administration, action Disable app. En amont, durcir les user consent settings (chapitre 07).
9. Le SOC veut un rôle qui gère les alertes Defender for Cloud Apps sans pouvoir créer ou modifier de policies ni lancer d'actions de gouvernance.
Security Operator : lecture et gestion des alertes, sans création de policies ni actions de gouvernance. (Security Reader ne peut pas gérer les alertes.)
10. Un responsable sécurité trouve que le score d'une app est injuste parce que l'éditeur a obtenu ISO 27001 le mois dernier.
Request score update (suggestion de mise à jour des données de l'app) ; en attendant, Override app score avec une App note.
13. Pour aller plus loin#
- SaaS Security Posture Management (SSPM) : recommandations de configuration des apps connectées dans Microsoft Secure Score.
- IA générative : le catalogue a des catégories Generative AI, AI – Model Provider et AI – MCP Server ; une app discovery policy peut alerter sur toute nouvelle app d'IA et la taguer Unsanctioned.
- Edge for Business in-browser protection (préversion) : protège sans proxy, plus fiable pour les apps qui supportent mal le reverse proxy.
- Microsoft Sentinel et Defender XDR : les alertes de Defender for Cloud Apps sont corrélées en incidents dans Defender XDR ; les
activités alimentent
CloudAppEvents(advanced hunting) — voir SC-500, chapitre 11. - Global Secure Access (Internet Access) recoupe une partie du contrôle des apps web : voir le chapitre 06.
14. Fiche à retenir#
- Defender for Cloud Apps = CASB, dans le Microsoft Defender portal > Cloud Apps ; 4 leviers : Cloud Discovery, App connectors, Conditional Access App Control, app governance.
- Cloud Discovery : snapshot (manuel) ou continuous (log collector Docker Syslog/FTP, Defender for Endpoint, SWG, API).
- Defender for Endpoint = découverte hors réseau et blocage ; tags Unsanctioned (bloque, ≤ 3 h) et Monitored (avertit).
- Cloud app catalog : 31 000+ apps, 90+ risk factors, score 0-10 sur General / Security / Compliance / Legal ; Score metrics, Override app score, Request score update.
- App connectors = API ; Microsoft 365 exige l'audit Purview ; pas de multi-instance pour Microsoft 365 et Azure.
- Use app enforced restrictions = Exchange Online et SharePoint seulement (limited, web-only access ;
ReadOnly). - Use Conditional Access App Control = toute app web ; apps Entra onboardées automatiquement, IdP tiers manuellement ; proxy
*.mcas.msou Edge. - Access policy (Audit / Block, filtre Client app) ; session policy (Monitor only, Block activities, Control file download / upload ; Block, Protect, step-up).
- La policy la plus restrictive gagne ; ne pas bloquer Microsoft Defender for Cloud Apps - Session Controls ; navigateur seulement.
- OAuth apps : delegated permissions, Community use, permission level ; Disable app, Revoke OAuth app permission ; anomaly detection Misleading name / Malicious consent.
- Licence : Defender for Cloud Apps (E5) + Entra ID P1 pour Conditional Access App Control ; rôle Cloud App Security Administrator.
- File policies retirées le 06/01/2027 → Microsoft Purview.
Références#
Toutes lues le 21/10/2026 sur Microsoft Learn :
- Study guide for Exam SC-300
- Get started with Microsoft Defender for Cloud Apps
- Cloud app discovery overview
- Configure automatic log upload for continuous reports
- Configure automatic log upload using on-premises Docker on Linux
- Advanced log collector management
- Integrate Microsoft Defender for Endpoint with Defender for Cloud Apps
- Govern discovered apps using Microsoft Defender for Endpoint
- View discovered apps with the Cloud discovery dashboard
- Create cloud discovery policies
- Find your cloud app and calculate risk scores
- Connect apps to get visibility and control
- How Defender for Cloud Apps helps protect your Microsoft 365 environment
- Conditional Access: Session
- SharePoint and OneDrive unmanaged device access controls
- Recommended policies for Microsoft 365 workloads (Zero Trust)
- Set-OwaMailboxPolicy
- Conditional Access app control in Defender for Cloud Apps
- Create access policies
- Create session policies
- Create policies to control OAuth apps
- Manage OAuth apps
- Learn about OAuth app policies (app governance)
- Create and manage OAuth app policies
- Configure admin access in Defender for Cloud Apps
- Microsoft Defender service description (licensing)
- Cloud app visibility and control (Cloud App Discovery, Entra ID P1)