

Version : 1.1 · Date : 2026-10-21 · Domaine 2 de l'examen : Implement authentication and access management (25 à 30 %)
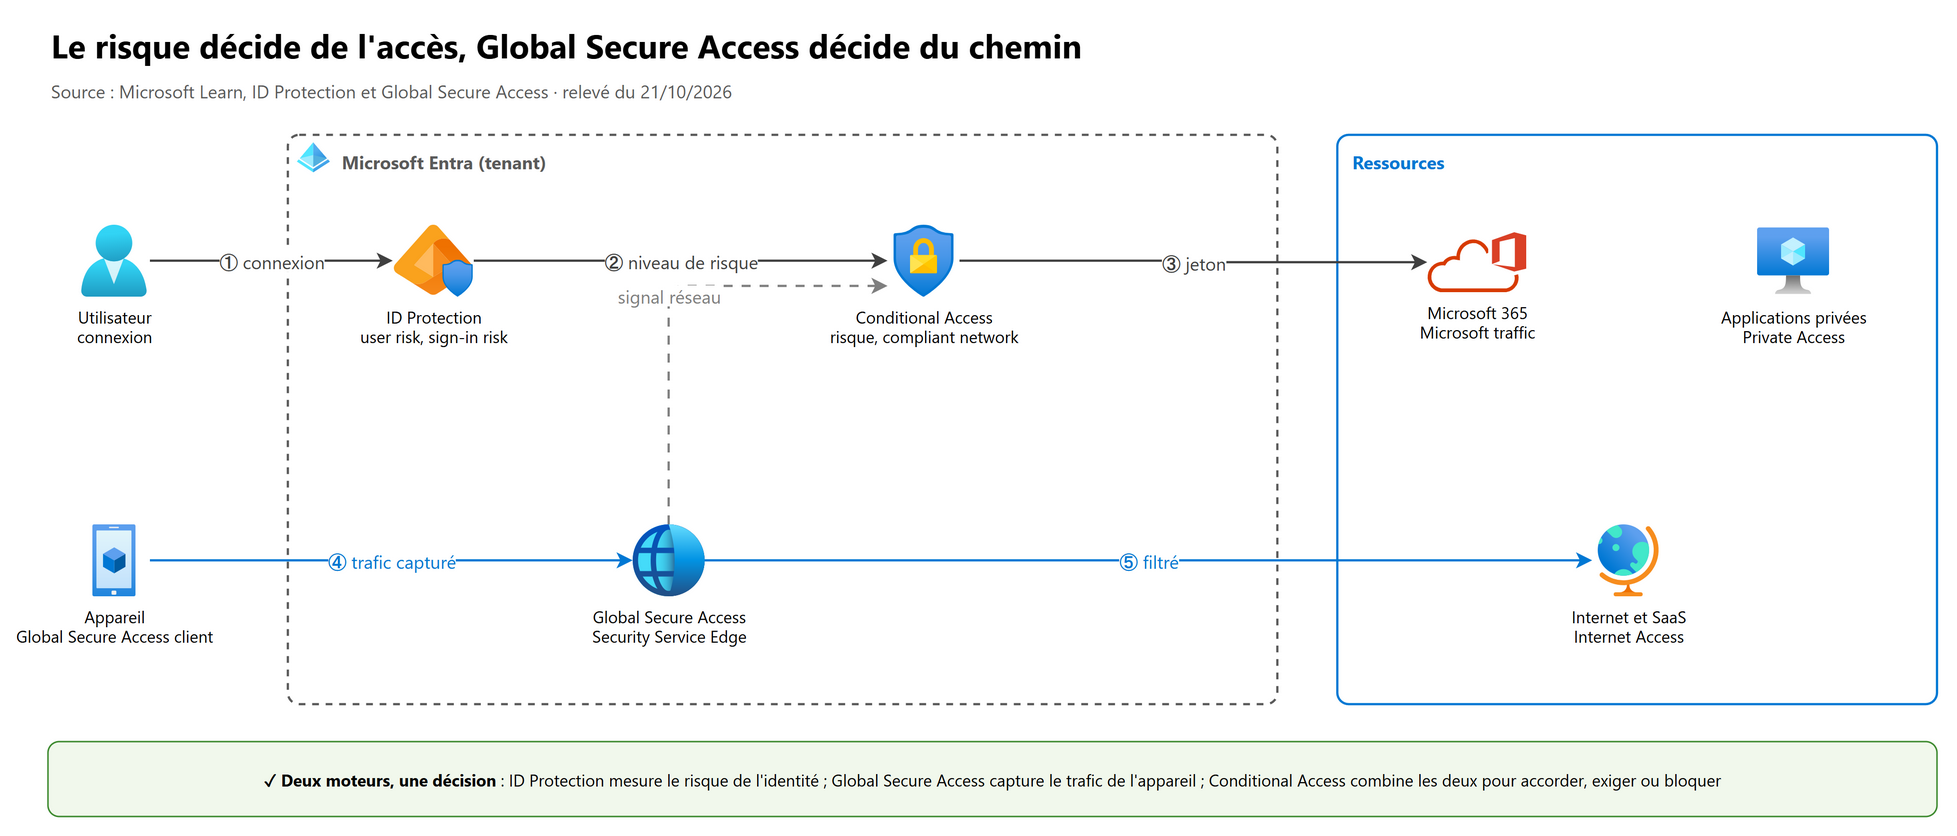
En une phrase : Microsoft Entra ID Protection calcule le risque de chaque utilisateur, connexion et service principal, et Conditional Access en fait une décision (MFA, changement de mot de passe, blocage) ; Global Secure Access capture le trafic des appareils et des agences pour lui appliquer les mêmes décisions, vers Microsoft 365, les applications privées et Internet.
Ce que l'examen demande#
Compétences mesurées au 28/10/2026, guide d'étude SC-300 :
| # | Compétence mesurée (guide officiel, en anglais) | Section |
|---|---|---|
| Manage risk by using Microsoft Entra ID Protection | ||
| 1 | Implement and manage user risk by using Microsoft Entra ID Protection or Conditional Access policies | 2 |
| 2 | Implement and manage sign-in risk by using Microsoft Entra ID Protection or Conditional Access policies | 2 |
| 3 | Implement and manage multifactor authentication registration by using authentication methods and registration campaigns | 3 |
| 4 | Monitor, investigate and remediate risky users and risky sign-ins | 4 |
| 5 | Monitor, investigate, and remediate risky workload identities | 5 |
| Implement Global Secure Access | ||
| 6 | Deploy Global Secure Access clients | 6 |
| 7 | Deploy and manage Microsoft Entra Private Access | 7 |
| 8 | Deploy and manage Microsoft Entra Internet Access | 8 |
| 9 | Deploy and manage the Microsoft traffic profile for Microsoft 365 | 9 |
Déjà vu dans SC-500 : les bases d'ID Protection (sign-in risk, user risk, Require risk remediation, retrait des anciennes risk policies, rôles, licences) sont dans SC-500 § 11.1, et Private Access côté sécurité réseau dans SC-500 § 6. Ce chapitre les reprend au niveau administrateur d'identité : configuration, enquête, détails que l'examen SC-300 teste en plus.
1. Les bases#
1.1 Deux briques, un même point de décision#
| Microsoft Entra ID Protection | Global Secure Access | |
|---|---|---|
| Rôle | Détecter, enquêter, corriger les risques d'identité | Security Service Edge (SSE) de Microsoft : capter le trafic réseau et lui appliquer des politiques |
| Produit | Signal de risque (Low, Medium, High) | Trois services : Microsoft traffic (Internet Access for Microsoft services), Private Access (ZTNA), Internet Access (Secure Web Gateway) |
| Où se décide l'accès | Conditional Access (risk policies) | Conditional Access (compliant network, security profiles, applications Private Access) |
| Portail | Entra admin center > ID Protection | Entra admin center > Global Secure Access |
1.2 Les licences, à connaître par cœur#
| Fonctionnalité | Licence |
|---|---|
| Rapports de risque complets, risk policies, MFA registration policy, alertes et Weekly digest, API Graph des risques | Microsoft Entra ID P2 (ou Microsoft Entra Suite) |
| Rapports limités (Risky users Medium et High sans détail, détections « Additional risk detected ») | Free ou P1 |
| Détails des risky workload identities et risk-based Conditional Access pour les service principals | Workload ID Premium |
| Microsoft traffic profile (source IP restoration, compliant network, universal tenant restrictions) | Entra ID P1 ou P2 |
| Private Access profile | P1/P2 + Microsoft Entra Private Access ou Microsoft Entra Suite |
| Internet Access profile (web content filtering, TLS inspection…) | P1/P2 + Microsoft Entra Internet Access ou Microsoft Entra Suite |
Certaines détections de risque viennent de produits Defender (Defender for Cloud Apps, Defender for Office 365, Defender for Endpoint) et demandent aussi leur licence : Microsoft 365 E5 couvre ces signaux.
1.3 Les rôles#
| Rôle | ID Protection | Global Secure Access |
|---|---|---|
| Security Reader | Voir tous les rapports | Lire les logs |
| Security Operator | Voir, Dismiss, Confirm safe / compromised | — |
| Security Administrator | Tout configurer (MFA registration policy, risk policies) ; requis aussi pour la policy TRv2 | Avec Global Secure Access Administrator pour universal tenant restrictions |
| Conditional Access Administrator | Créer les Conditional Access policies basées sur le risque | Créer les policies qui ciblent le trafic GSA |
| Global Secure Access Administrator | — | Configurer profils, clients, remote networks, security profiles |
| Application Administrator | — | Affecter des utilisateurs aux profils, Quick Access, connector groups |
| Authentication Policy Administrator | Registration campaign | — |
2. User risk et sign-in risk#
2.1 Ce que mesurent les deux risques#
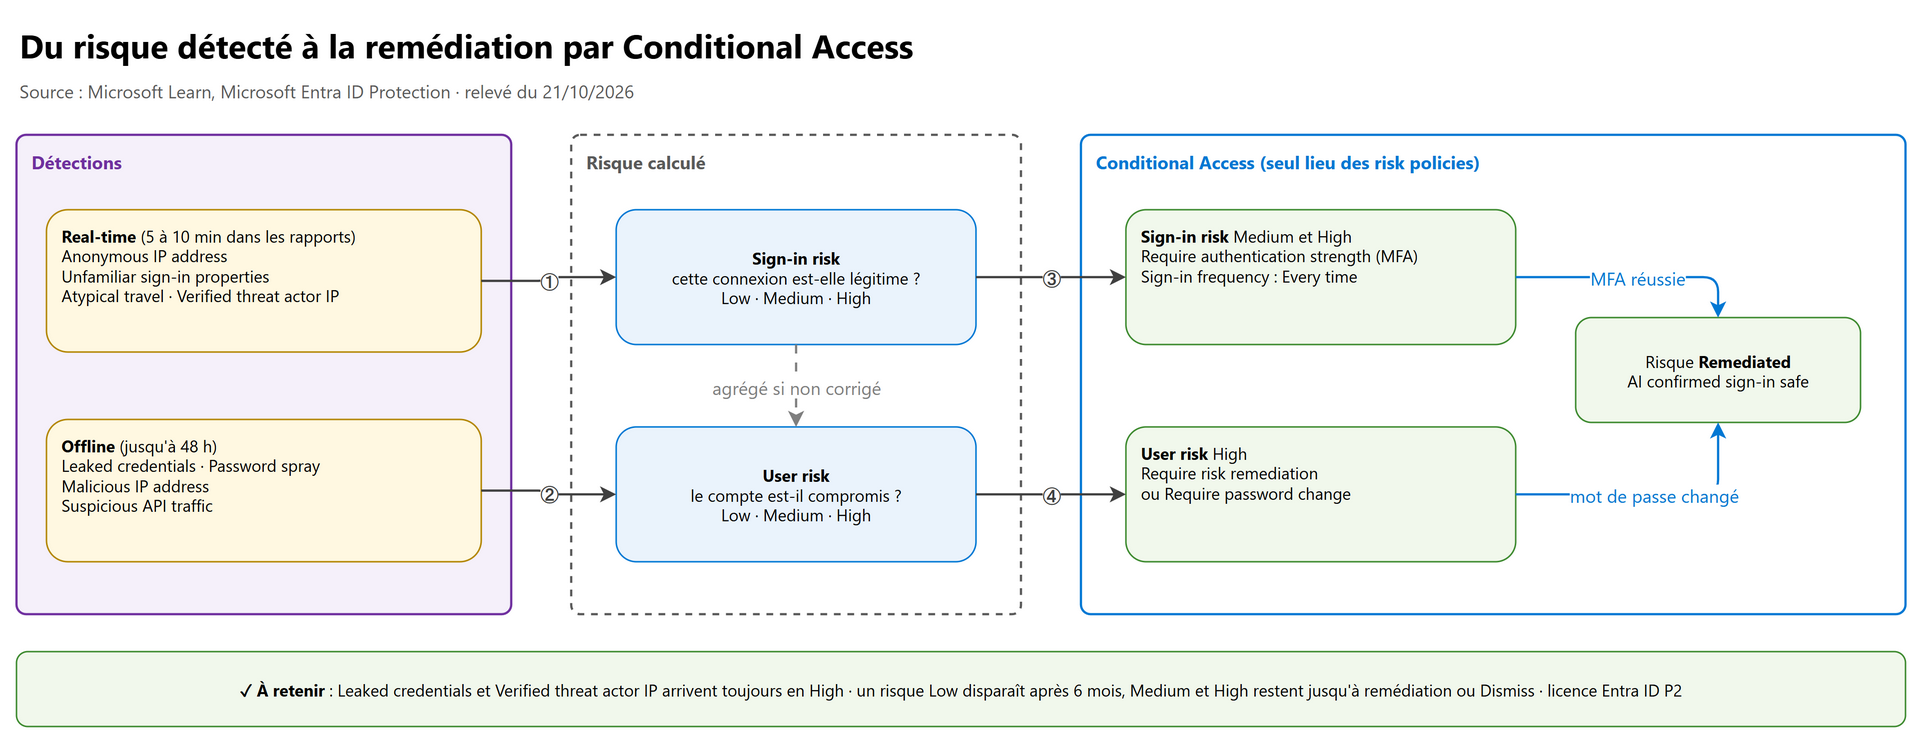
| Sign-in risk | User risk | |
|---|---|---|
| Question | Cette connexion vient-elle du vrai propriétaire du compte ? | Le compte est-il compromis ? |
| Calcul | Pendant la connexion (real-time) ou après (offline) | Agrégation des détections et des connexions risquées non corrigées |
| Contrôle Conditional Access typique | Require authentication strength (MFA) + Sign-in frequency : Every time | Require risk remediation (ou Require password change) + Every time |
| Correction automatique | MFA réussie : la connexion passe en Remediated | Changement de mot de passe sécurisé ou flux de remédiation : l'utilisateur passe en Remediated |
2.2 Real-time ou offline#
| Type | Délai dans les rapports | Conséquence |
|---|---|---|
| Real-time | 5 à 10 minutes | Conditional Access peut agir pendant la connexion (MFA immédiate) |
| Offline | Jusqu'à 48 heures | Le risque apparaît après coup ; s'il n'est pas corrigé, il peut faire monter le user risk ; l'utilisateur sera traité à sa prochaine authentification |
Détections à reconnaître à l'examen (extrait de la liste officielle) :
| Détection | Type de risque | Calcul | Licence |
|---|---|---|---|
| Anonymous IP address (Tor, VPN anonyme) | Sign-in | Real-time | Free / P1 |
| Unfamiliar sign-in properties (learning mode d'au moins 5 jours pour un nouvel utilisateur) | Sign-in | Real-time | P2 |
| Atypical travel | Sign-in | Real-time | P2 |
| Verified threat actor IP | Sign-in | Real-time | P2 |
| Suspicious MFA authentication approval | Sign-in | Real-time | P2 |
| Impossible travel, New country, Mass access to sensitive files | Sign-in | Offline | P2 + Defender for Cloud Apps |
| Password spray (seulement si le mot de passe a été validé) | Sign-in | Real-time ou offline | P2 |
| Malicious IP address, Suspicious browser, Token issuer anomaly | Sign-in | Offline | P2 |
| Leaked credentials (exige la password hash synchronization pour les comptes synchronisés) | User | Offline | Free / P1 |
| Microsoft Entra threat intelligence | Sign-in ou user | Real-time ou offline | Free / P1 |
| Anomalous user activity, Suspicious API traffic | User | Offline | P2 |
| Suspicious credential addition | User | Real-time | P2 |
| User reported suspicious activity (exige Report suspicious activity activé) | User | Offline | P2 |
| Possible attempt to access Primary Refresh Token | User | Offline | P2 + Defender for Endpoint |
| Admin confirmed user compromised | Sign-in | Offline | Free / P1 |
Sans P2, les détections premium apparaissent sous le nom Additional risk detected (riskEventType = generic), sans détail.
2.3 Les niveaux de risque#
- Low, Medium, High : niveau de confiance de Microsoft qu'un tiers connaît les identifiants.
- Leaked credentials et Verified threat actor IP sont toujours High (preuve trouvée).
- Les détections et utilisateurs Low disparaissent automatiquement après 6 mois ; Medium et High restent jusqu'à remédiation ou Dismiss.
- Une connexion depuis un trusted named location abaisse le sign-in risk calculé.
2.4 Configurer les risk policies (dans Conditional Access)#
Les anciennes user risk policy et sign-in risk policy d'ID Protection sont retirées : tout passe par Conditional Access (voir SC-500 § 11.1 pour la date et les détails). Recommandation Microsoft, à adapter au niveau de tolérance :
| Policy | Utilisateurs | Condition | Grant | Session |
|---|---|---|---|---|
| Sign-in risk | All users, exclure les comptes d'urgence | Sign-in risk = High et Medium | Require authentication strength : Multifactor authentication | Sign-in frequency : Every time |
| User risk | All users, exclure les comptes d'urgence | User risk = High | Require risk remediation (ou Require password change) | Every time (appliqué automatiquement avec Require risk remediation) |
Marche à suivre : Entra ID > Conditional Access > Create new policy (ou depuis un template), d'abord en Report-only, puis analyse de l'impact, puis On. Pour les utilisateurs passwordless, la user risk policy utilise Require risk remediation (révocation des sessions au lieu d'un changement de mot de passe). Rappel : Require risk remediation n'est pas pris en charge pour les invités, et si plusieurs policies s'appliquent, Block l'emporte, puis Require risk remediation sur Require password change.
Prérequis de l'auto-remédiation : l'utilisateur doit être déjà inscrit à la MFA, sinon il est bloqué et un administrateur doit intervenir ; pour un compte synchronisé, le password writeback doit être activé. Le secure password change (MFA puis nouveau mot de passe) n'utilise pas le flux SSPR. Variante hybride : Allow on-premises password change to reset user risk (Identity Protection > Settings, exige la password hash synchronization). D'où la section 3.
3. Faire inscrire la MFA#
3.1 La MFA registration policy d'ID Protection#
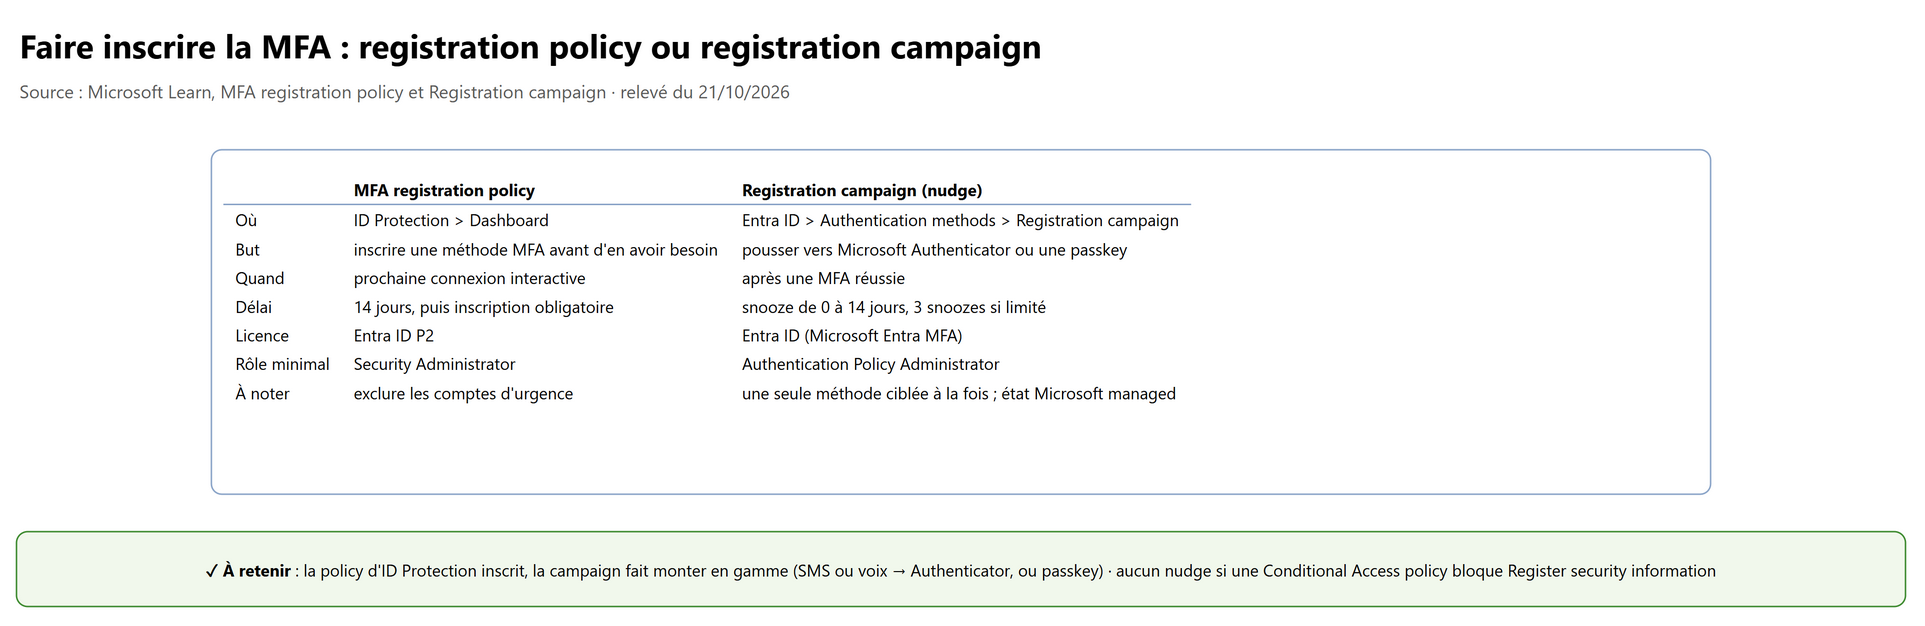
- ID Protection > Dashboard > Multifactor authentication registration policy ; rôle minimal Security Administrator ; licence P2.
- À la prochaine connexion interactive, l'utilisateur doit s'inscrire ; il dispose de 14 jours pour reporter, puis l'inscription devient obligatoire. Elle se déclenche aussi pendant l'OOBE Windows d'un nouvel appareil.
- Elle n'exige pas la MFA à chaque connexion : elle vérifie seulement l'état d'inscription.
- Toujours exclure les comptes d'urgence.
3.2 La registration campaign (nudge)#
Entra ID > Authentication methods > Registration campaign (rôle Authentication Policy Administrator). Après une MFA réussie, l'utilisateur est invité à configurer une méthode plus forte.
| Paramètre | Valeurs |
|---|---|
| State | Enabled (tout se configure), Microsoft managed (Microsoft choisit méthode et snoozes), Disabled |
| Authentication method | Microsoft Authenticator ou Passkey : une seule à la fois dans le tenant |
| Days allowed to snooze | 0 à 14 (0 = relance à chaque MFA) ; paramètre à l'échelle du tenant |
| Limited number of snoozes | Enabled : 3 reports, puis inscription obligatoire ; Disabled : illimité |
| Include / Exclude | Utilisateurs et groupes ; l'exclusion l'emporte |
Ce qu'il faut savoir :
- Une campagne Authenticator ne relance qu'après une MFA par SMS ou appel vocal (pas après un code TOTP), et pas sur mobile ; une campagne passkey relance après n'importe quelle MFA et fonctionne sur mobile (navigateur, applications iOS).
- Le nudge ne s'affiche pas si une Conditional Access policy bloque la page Register security information, si des terms of use s'affichent, ou si un custom control redirige la connexion.
- Les invités sont relancés pour Authenticator, pas pour les passkeys.
Pour sécuriser l'inscription elle-même : une Conditional Access policy sur la user action Register security information (par exemple exiger la MFA hors trusted locations, ou un Temporary Access Pass pour un nouvel arrivant).
4. Surveiller, enquêter et remédier#
4.1 Les rapports#
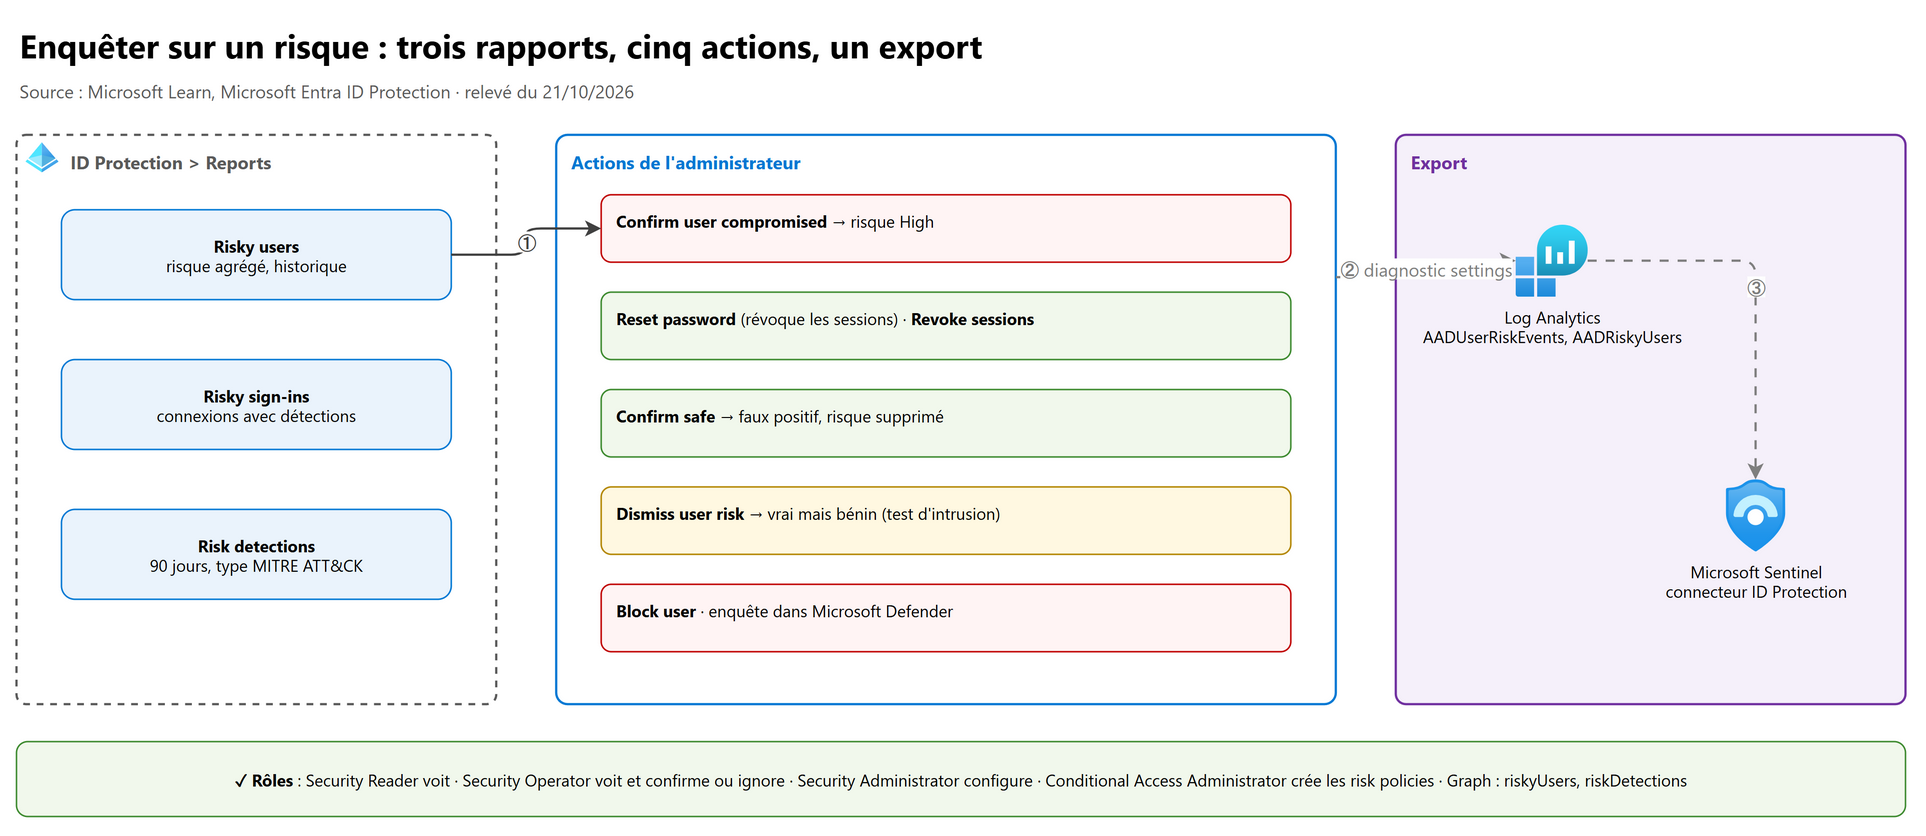
| Rapport | Contenu | À retenir |
|---|---|---|
| Risky users | Utilisateurs à risque, niveau agrégé, risk history | Point d'entrée pour corriger un compte |
| Risky sign-ins | Connexions avec au moins une détection | Pour comprendre d'où et comment |
| Risk detections | Chaque détection, type MITRE ATT&CK, source (ID Protection ou Defender for Endpoint), onglets Workload identity detections et Agent detections (préversion) | 90 jours de données filtrables, export CSV |
Également : le dashboard ID Protection, le workbook Identity Protection Risk Analysis (Monitoring & health > Workbooks) et l'Impact analysis workbook pour mesurer l'effet d'une risk policy avant de l'activer.
4.2 Les actions de l'administrateur#
| Action | Effet | Quand |
|---|---|---|
| Reset password | Mot de passe réinitialisé, sessions révoquées, risque corrigé | Compromission avérée |
| Revoke sessions (sur un utilisateur passwordless) | Sessions révoquées | Compte sans mot de passe |
| Confirm user compromised | Risque passé à High, détection Admin confirmed user compromised | Les risk policies s'appliquent alors |
| Confirm safe | Faux positif, risque supprimé, le modèle apprend | Activité légitime |
| Dismiss user risk | Risque supprimé sans conclusion | Vrai mais bénin (test d'intrusion, ancien incident traité) |
| Block user | Connexion bloquée | En attendant l'enquête |
| Investigate in Microsoft Defender | Ouvre l'incident dans le portail Defender | Corrélation avec les autres signaux |
Quand une remédiation est faite par une policy (MFA, mot de passe), l'état devient Remediated et le détail peut être AI confirmed sign-in safe.
flowchart TD
    A["Utilisateur dans Risky users"] --> B{"Activité légitime ?"}
    B -- "Oui, faux positif" --> C["Confirm safe"]
    B -- "Oui mais bénin, test d'intrusion" --> D["Dismiss user risk"]
    B -- "Non ou doute" --> E["Confirm user compromised : risque High"]
    E --> F{"Compte avec mot de passe ?"}
    F -- "Oui" --> G["Reset password : sessions révoquées"]
    F -- "Non, passwordless" --> H["Revoke sessions"]
    G --> I["Enquête dans Microsoft Defender, export vers Sentinel"]
    H --> I
Par Microsoft Graph PowerShell (module Microsoft.Graph.Identity.SignIns) :
Connect-MgGraph -Scopes "IdentityRiskyUser.ReadWrite.All"

# Utilisateurs à risque élevé
Get-MgRiskyUser -Filter "RiskLevel eq 'high'" | Select-Object UserPrincipalName, RiskState, RiskLastUpdatedDateTime

# Ignorer le risque des comptes High non mis à jour depuis plus de 90 jours (après vérification)
$anciens = Get-MgRiskyUser -Filter "RiskLevel eq 'high'" | Where-Object RiskLastUpdatedDateTime -lt (Get-Date).AddDays(-90)
Invoke-MgDismissRiskyUser -UserIds $anciens.Id

# Confirmer une compromission (le risque de l'utilisateur passe à High)
Confirm-MgRiskyUserCompromised -UserIds "<id-objet-utilisateur>"
En REST : POST /identityProtection/riskyUsers/confirmCompromised (et /dismiss) avec la liste userIds ; permission
IdentityRiskyUser.ReadWrite.All.
4.3 Exporter et chasser#
- Diagnostic settings de Microsoft Entra ID (au moins Security Administrator, Monitoring & health > Diagnostic settings) :
RiskyUsers,UserRiskEvents,RiskyServicePrincipals,ServicePrincipalRiskEvents,RiskyAgents,AgentRiskEvents, vers Log Analytics, un storage account, un event hub ou une solution partenaire ; les données arrivent en 15 minutes environ et seulement à partir de l'activation. - Dans Log Analytics : tables
AADRiskyUsers,AADUserRiskEvents,AADRiskyServicePrincipals,AADServicePrincipalRiskEvents,AADRiskyAgents,AADAgentRiskEvents. - Microsoft Sentinel : connecteur Microsoft Entra ID Protection (voir SC-500 chapitre 11).
// Détections de risque utilisateur encore ouvertes sur 30 jours, par niveau
AADUserRiskEvents
| where DetectedDateTime > ago(30d)
| where RiskState == "atRisk"
| summarize Nombre = count() by RiskLevel, RiskEventType
| order by RiskLevel asc, Nombre desc
5. Risky workload identities#
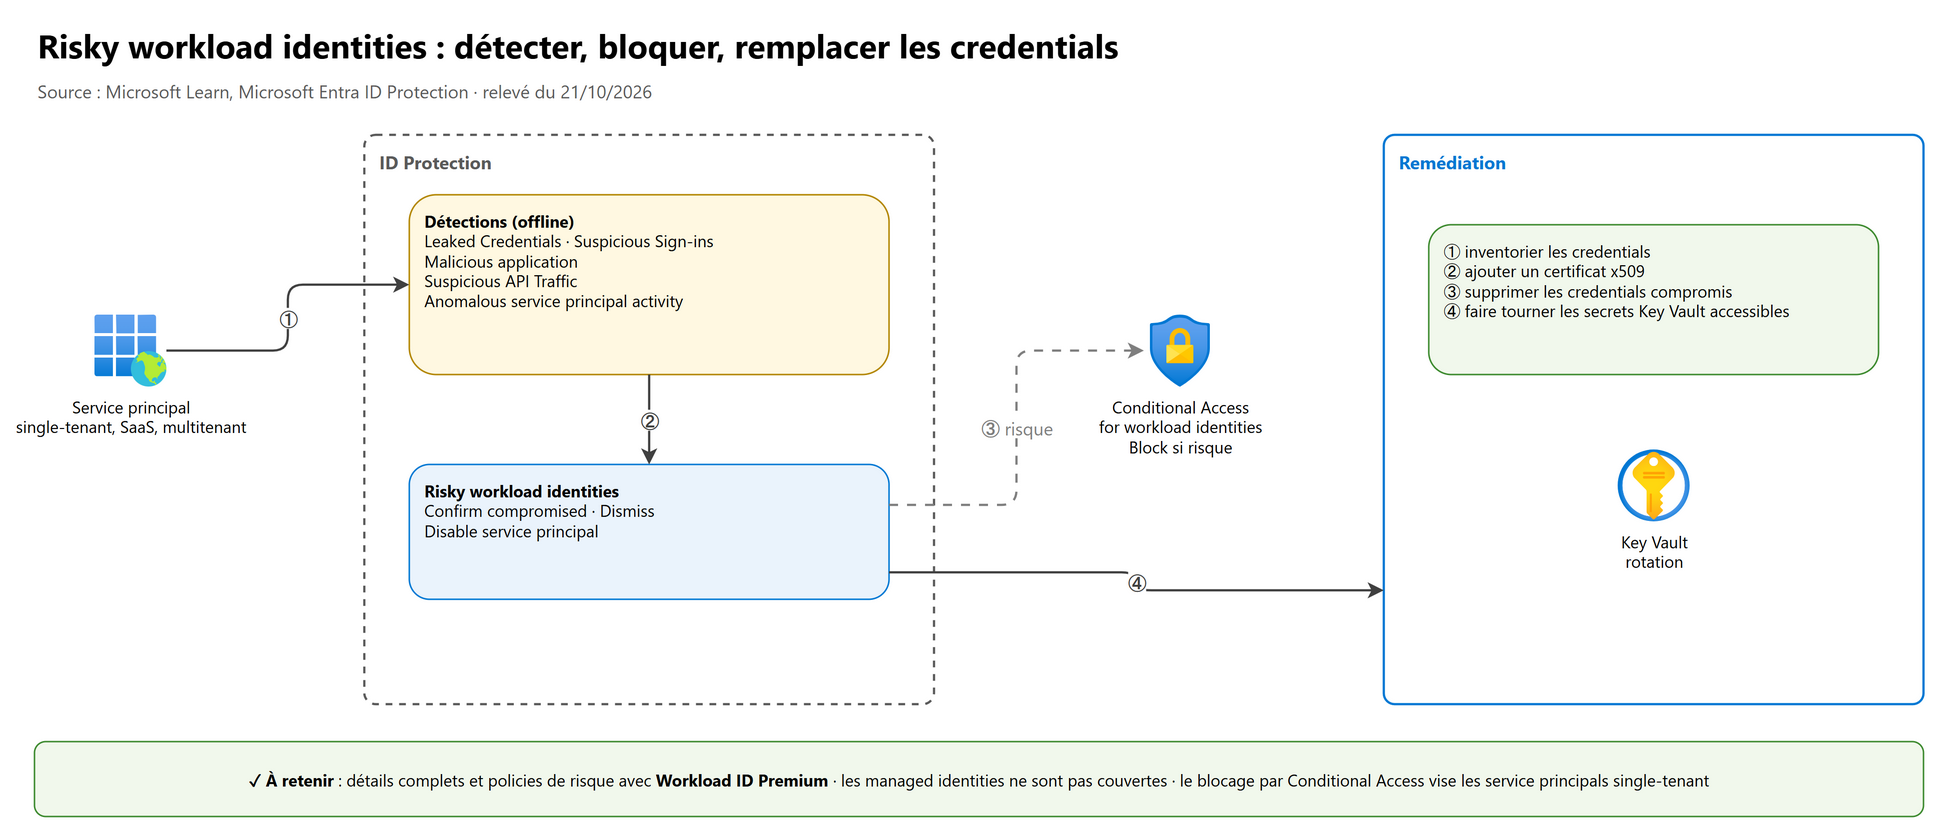
Les workload identities (applications, service principals) ne font pas de MFA, n'ont souvent pas de cycle de vie et stockent des secrets : elles sont donc une cible privilégiée.
| Point | À retenir |
|---|---|
| Périmètre | Applications single-tenant, SaaS non-Microsoft et multitenant ; les managed identities ne sont pas couvertes |
| Détections (toutes offline) | Microsoft Entra threat intelligence, Suspicious Sign-ins (apprentissage de 2 à 60 jours), Admin confirmed service principal compromised, Leaked Credentials (secrets publiés sur GitHub, par exemple), Malicious application (désactivée par Microsoft), Suspicious application, Anomalous service principal activity, Suspicious API Traffic |
| Rapports | ID Protection > Risky workload identities et onglet Workload identity detections ; rôle minimal Security Reader |
| Licence | Toutes les détections arrivent, mais détails complets et risk-based Conditional Access demandent Workload ID Premium |
| Actions | Confirm compromised, Dismiss, Disable service principal |
| Blocage automatique | Conditional Access for workload identities : bloquer un service principal single-tenant quand il est à risque |
| API Graph | riskyServicePrincipals, servicePrincipalRiskDetections (Invoke-MgDismissRiskyServicePrincipal) |
Remédiation recommandée :
- Inventorier les credentials du service principal et de l'objet application.
- Ajouter un nouveau credential (Microsoft recommande un certificat x509).
- Supprimer les credentials compromis (tous, en cas de doute).
- Faire tourner les secrets Key Vault auxquels le service principal avait accès.
Pour aller plus loin côté jetons : la CAE for workload identities donne aux identités compatibles des jetons de 24 heures réévalués en continu.
6. Global Secure Access : architecture et clients#
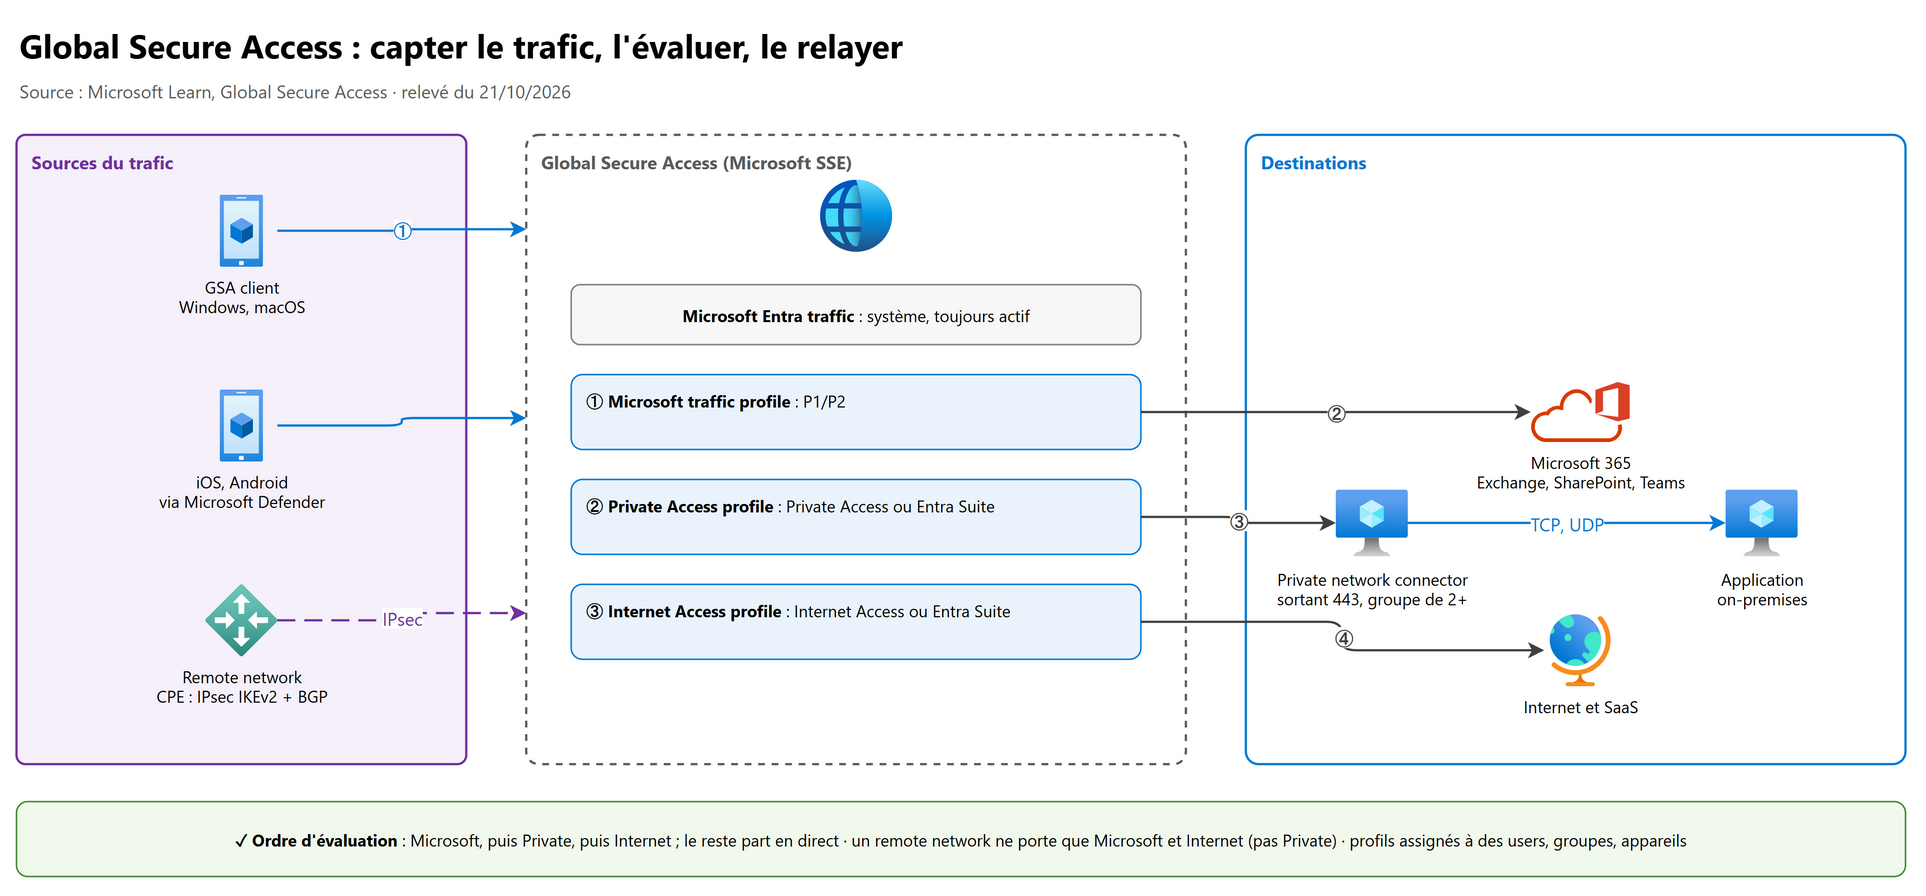
6.1 Activer et comprendre les profils#
- Global Secure Access > Get started > Activate Global Secure Access in your tenant (Global Administrator).
- Connect > Traffic forwarding : activer les profils et les affecter (utilisateurs, groupes, appareils, plateformes).
| Traffic forwarding profile | Trafic | Remarque |
|---|---|---|
| Microsoft traffic profile | Exchange Online, SharePoint Online, Teams, autres services Microsoft (groupés par workload, chacun forward ou bypass) | Ce trafic n'est jamais capté par le profil Internet Access |
| Private Access profile | Ressources privées définies par Quick Access et les applications Private Access | Profil par défaut + jusqu'à 10 profils personnalisés (préversion) avec leurs propres affectations et priorités |
| Internet Access profile | Internet public et SaaS (liste préremplie de FQDN et IP) | N'inclut pas les destinations du Microsoft traffic profile : activer les deux pour tout couvrir |
| Microsoft Entra traffic (système, invisible) | Authentification Entra, Graph, validation de certificats | Toujours actif dès qu'un autre profil l'est, priorité la plus haute |
Ordre d'évaluation : Microsoft, puis Private, puis Internet ; le trafic qui ne correspond à rien part en direct. Si plusieurs profils activés pour le même type s'appliquent à un utilisateur et un appareil, seul celui de plus haute priorité est utilisé.
6.2 Les clients#
| Plateforme | Déploiement | Prérequis clés |
|---|---|---|
| Windows | Paquet téléchargé dans Connect > Client download, déployé par Intune ou en silencieux ; droits d'administrateur local | Windows 10 (LTSC 2021+) ou 11 64 bits, ou Windows 11 Arm64 (installeur distinct) ; appareil Entra joined, hybrid joined ou registered (préversion : alors Private Access seulement) ; AVD single-session et Windows 365 pris en charge, pas AVD multi-session |
| macOS | .pkg (Intune macOS app (PKG)), approbation des system extensions par MDM pour un déploiement silencieux |
macOS 14 ou plus, Intel ou Apple Silicon, inscrit par le Company Portal ; SSO via le plug-in Enterprise SSO |
| iOS / iPadOS | Intégré à Microsoft Defender (Defender for Endpoint), déployé par Intune avec un profil VPN (VPN local en boucle) | iOS 16 ou plus, appareil Entra registered |
| Android | Intégré à Microsoft Defender, configuré par une app configuration policy Intune (clé Global Secure Access) |
Android 11 ou plus, Entra registered, Authenticator ou Company Portal |
Le client Windows utilise un lightweight filter (LWF) driver et non une connexion VPN : il peut cohabiter avec d'autres solutions SSE ou VPN. Seul le trafic défini par les profils part vers le service.
6.3 Les remote networks (agences)#
Pour les sites sans client : Connect > Remote networks > Create remote network (nom, région), puis une device link par équipement :
- CPE compatible IPsec, IKEv2, BGP, chiffrement GCMAES en phase 2, VPN route-based avec traffic selectors any-to-any ; le CPE initie la connexion (Global Secure Access est en mode responder).
- Champs : device type (Fortinet, Palo Alto Networks, Cisco Meraki…), IP publique du CPE, BGP address et ASN différents de ceux de Microsoft (adresses locale et pair inversées entre les deux côtés), bande passante 250 à 1 000 Mbps, Zone redundancy possible, policy IKE Default ou Custom, pre-shared key.
- Résilience : zone redundancy (deux tunnels, deux zones) ou geographic redundancy (autre région).
- Un remote network peut porter le Microsoft traffic profile et l'Internet Access profile, pas Private Access ; le trafic d'un type non associé est abandonné par la passerelle : associer les deux profils si la licence le permet.
7. Microsoft Entra Private Access#
Le principe (ZTNA plutôt que VPN), les composants (Quick Access, per-app access, private network connector, connector groups), les licences, les rôles et la marche à suivre sont dans SC-500 § 6.
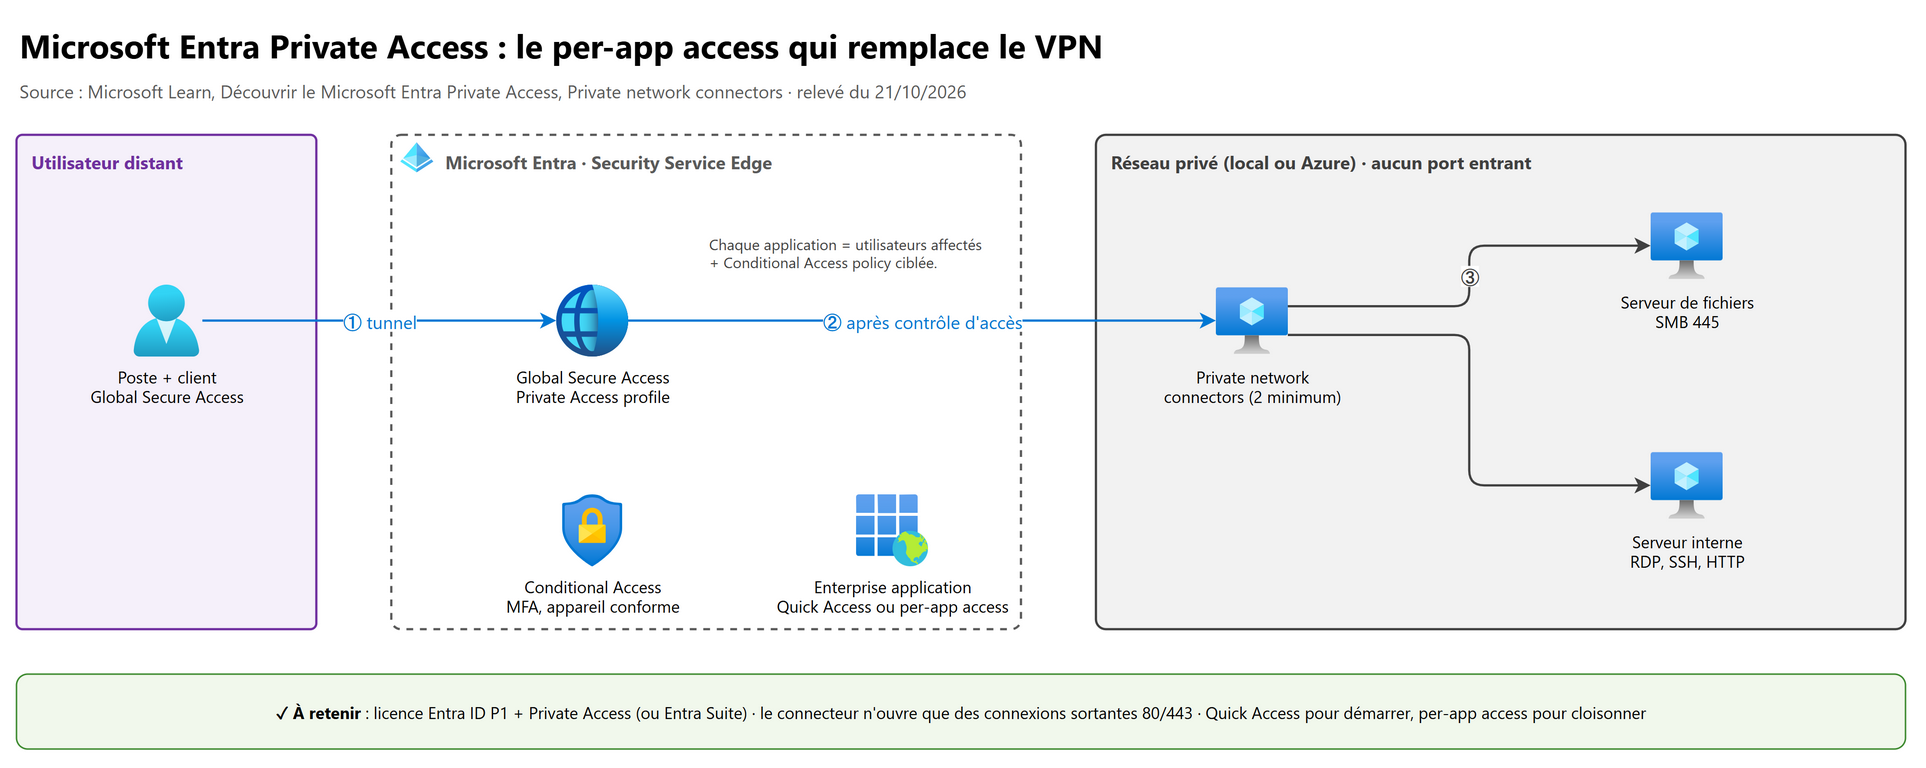
Ce que l'administrateur SC-300 doit savoir en plus :
| Sujet | À retenir |
|---|---|
| Connecteur | Windows Server, sortant 80 et 443 uniquement, aucun port entrant ; au moins deux par connector group ; le premier connecteur du tenant est enregistré par un Global Administrator ; le même connecteur sert à l'application proxy |
| Quick Access | Un seul groupe de FQDN, IP et plages pour remplacer le VPN rapidement ; c'est une Enterprise application à laquelle on affecte des utilisateurs |
| Per-app access | Des Global Secure Access applications (segments FQDN/IP + ports, TCP et UDP), chacune avec ses affectations et ses Conditional Access policies : la cible de la segmentation |
| Application discovery | Repérer les flux réels du Quick Access pour les découper en applications par segment |
| Profils personnalisés (préversion) | Jusqu'à 10 Private Access profiles : jeux d'applications différents, séparation poste / mobile, déploiement progressif, exclusion d'applications sensibles |
| Conditional Access | Cibler l'Enterprise application (Quick Access ou per-app) : MFA, device compliance, risque, authentication strength… par application |
| Sécurité du flux | Chaque flux vers le connecteur porte un jeton valide pour l'application ; tunnel connecteur ↔ service en TLS avec certificat épinglé |
8. Microsoft Entra Internet Access#
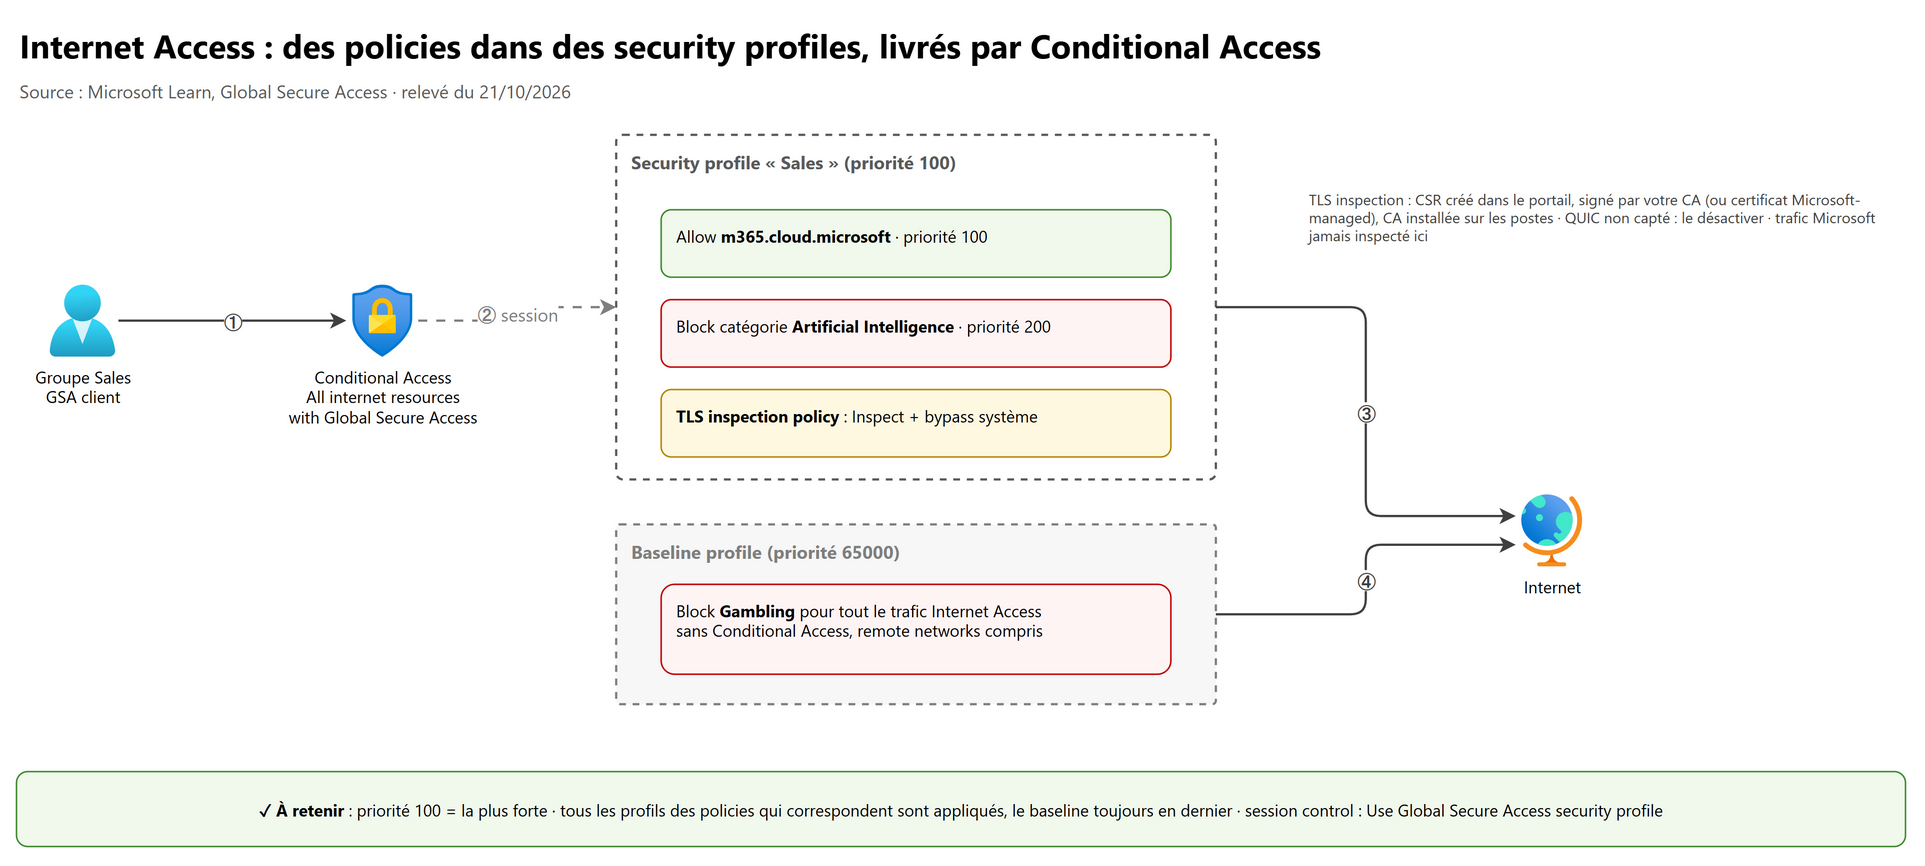
8.1 Le modèle : policy, security profile, Conditional Access#
- Policies (Global Secure Access > Secure) : web content filtering (règles Allow ou Block par catégorie web, FQDN ou URL), TLS inspection, threat intelligence, cloud firewall (pour les remote networks).
- Security profiles : conteneurs qui regroupent des policies, chacune avec une priorité (100 = la plus forte, 65 000 = la plus faible ; espacer de 100).
- Conditional Access : la policy cible Target resources > All internet resources with Global Secure Access et applique, en Session, Use Global Secure Access security profile.
Règles de traitement :
- Si plusieurs Conditional Access policies correspondent, tous les security profiles correspondants sont appliqués, par ordre de priorité des profils.
- Le baseline profile (priorité 65 000) s'applique à tout le trafic Internet Access, sans Conditional Access, y compris les remote networks : c'est le filet de sécurité de l'organisation ; il s'exécute toujours, mais un profil de priorité plus forte l'emporte en cas de conflit.
- Délais : jusqu'à 90 minutes pour une nouvelle affectation, jusqu'à 20 minutes pour une modification.
- Sans TLS inspection, un site bloqué donne une simple connexion réinitialisée ; avec TLS inspection, une page de blocage personnalisable.
8.2 TLS inspection#
| Étape | Détail |
|---|---|
| Certificat | Secure > TLS inspection policies > TLS inspection settings > Create certificate : un CSR est généré, signé par votre CA (intermédiaire, avec Server Auth, CA:TRUE, pathLenConstraint = 1), puis importé en .pem ; un seul certificat Enabled ; option Microsoft-managed certificate |
| Confiance | Installer la root CA (et l'intermédiaire) dans le magasin de confiance de tous les postes (Intune Trusted certificate, GPO) |
| Policy | Action Inspect ; deux règles créées automatiquement : bypass système (destinations incompatibles) et bypass recommandé (catégories sensibles) |
| Liaison | Policy dans un security profile, profil appliqué par Conditional Access |
| Exploitation | Certificat valable au moins 6 mois, renouvellement 90 jours avant l'expiration ; journaux TlsAction (Bypassed / Intercepted) et TlsStatus ; désactiver QUIC (non capté, beaucoup de sites d'IA l'utilisent) ; le trafic Microsoft n'est pas inspecté (il passe par le Microsoft traffic profile) |
8.3 Déployer#
Créer les web content filtering policies, les regrouper en security profiles, lier les profils aux groupes par Conditional Access, affecter le Internet Access profile, déployer le client, vérifier dans Monitor > Traffic logs (filtre Action = Block), puis élargir par vagues avec un plan de retour arrière.
9. Le Microsoft traffic profile#
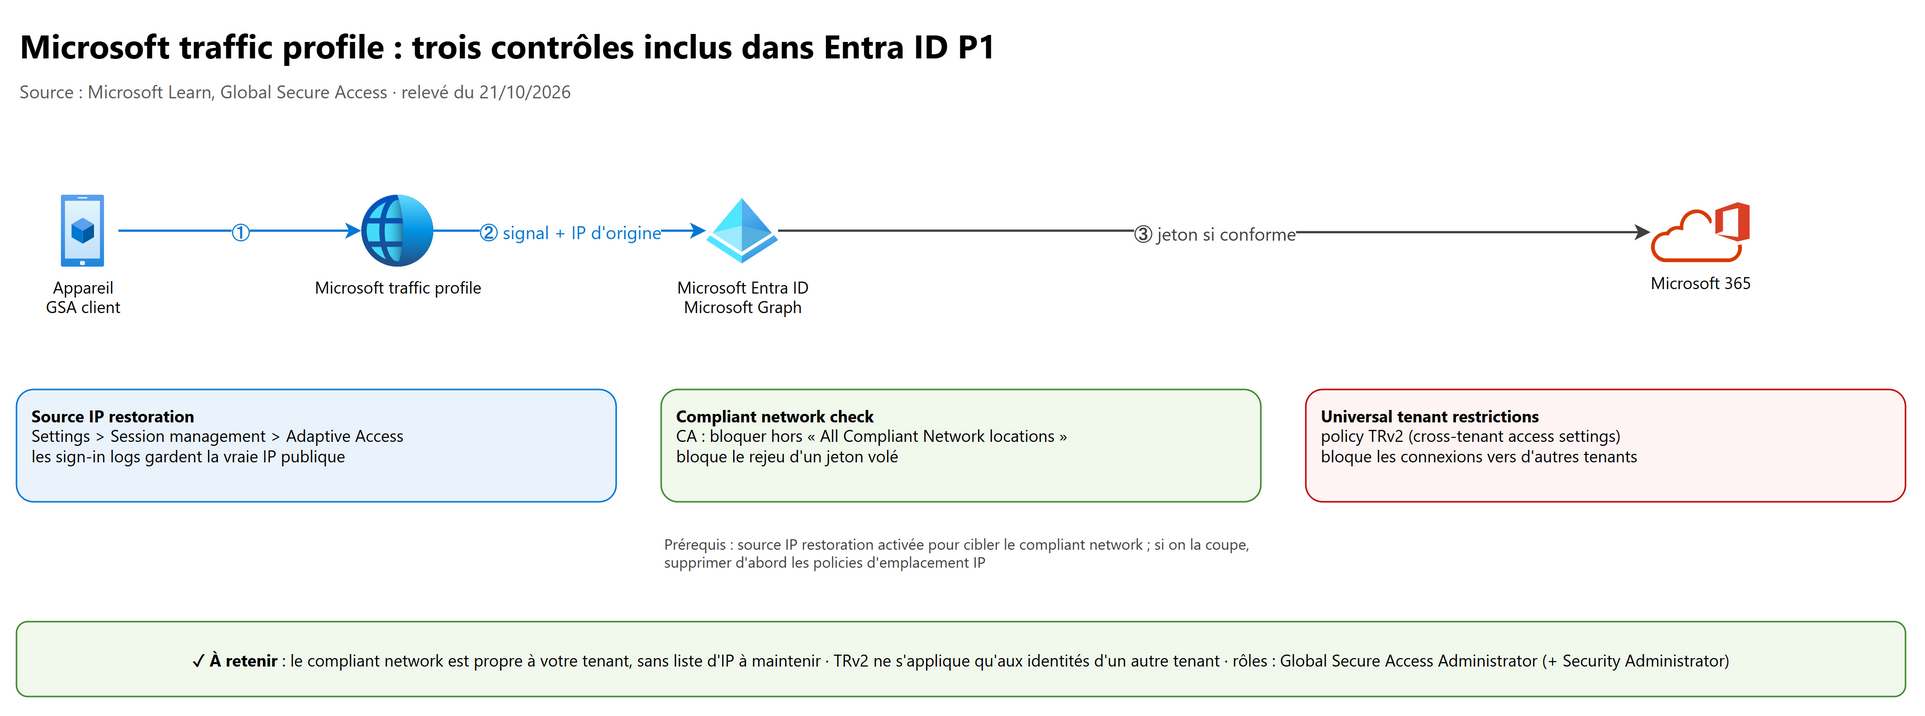
Activation : Connect > Traffic forwarding > Microsoft traffic profile, affectation à des utilisateurs et groupes (rôles Global Secure Access Administrator et Application Administrator), puis déploiement du client ou d'un remote network. Licence : Entra ID P1 ou P2 suffit.
| Contrôle | Où | Ce qu'il apporte | À retenir |
|---|---|---|---|
| Source IP restoration | Settings > Session management > Adaptive Access : Enable Conditional Access Signaling for Microsoft Entra ID | Entra ID et Graph voient la vraie IP publique de l'utilisateur ; les named locations et les détections de risque restent justes | Activée par défaut pour les nouveaux tenants (depuis juin 2025) ; avant de la désactiver, supprimer les Conditional Access policies basées sur l'IP, sinon blocage ; dans les sign-in logs : Through Global Secure Access = Yes |
| Compliant network check | Conditional Access : condition Network, bloquer tout sauf All Compliant Network locations | Accès seulement à travers votre Global Secure Access ; un jeton volé rejoué depuis un autre réseau est refusé | Propre au tenant, aucune liste d'IP à maintenir ; exige la source IP restoration |
| Universal tenant restrictions | Policy tenant restrictions v2 dans Cross-tenant access settings, puis Settings > Session management > Universal Tenant Restrictions | Bloquer les connexions des appareils gérés vers des tenants étrangers ou des comptes personnels (exfiltration) | Rôles Global Secure Access Administrator et Security Administrator ; ne s'applique qu'aux identités d'un autre tenant (ni aux membres, ni aux invités du vôtre) ; tous navigateurs et plateformes, contrairement à TRv2 par proxy ou GPO |
Rappel sur TRv2 : inbound = comptes externes vers vos applications, outbound = vos comptes vers des applications externes, tenant restrictions = comptes externes vers des applications externes depuis vos appareils et réseaux.
Vérification d'un déploiement : sign-in logs avec Through Global Secure Access = Yes, pause du client puis tentative d'accès à SharePoint (le compliant network doit bloquer), tentative de connexion à un autre tenant (TRv2 doit bloquer), IP identique dans les sign-in logs avec et sans client (source IP restoration, compliant network désactivé pour le test).
10. Labs conseillés#
À faire dans un tenant de test (essais Entra ID P2 et Entra Suite), avec un compte d'urgence exclu de toutes les policies.
- Risk policies en Report-only (30 min, sans coût hors licences d'essai)
- Créer la policy Sign-in risk Medium et High → authentication strength MFA, Every time en Report-only.
- Se connecter avec un utilisateur de test depuis un navigateur Tor (détection Anonymous IP address, real-time).
- Ouvrir Risky sign-ins puis le sign-in log, onglet Report-only : la policy aurait exigé la MFA.
- Résultat attendu : détection visible en 5 à 10 minutes ; aucun blocage réel. Supprimer la policy ou la passer à On.
- Enquête et actions (20 min)
- Sur l'utilisateur de test : Confirm user compromised, constater le passage en High.
- Réinitialiser son mot de passe, vérifier l'état Remediated et la risk history.
- Lancer
Get-MgRiskyUserpuisInvoke-MgDismissRiskyUsersur un second compte.
- MFA registration (20 min)
- Activer la MFA registration policy pour un groupe pilote, exclure le compte d'urgence.
- Activer une registration campaign Authenticator, snooze 1 jour, 3 snoozes ; se connecter avec un utilisateur qui fait la MFA par SMS.
- Résultat attendu : invitation à configurer Authenticator après la MFA, bouton Skip for now.
- Global Secure Access, Microsoft traffic (45 min, un poste Windows 11 Entra joined)
- Activer Global Secure Access, le Microsoft traffic profile, l'affecter à l'utilisateur, installer le client.
- Vérifier Through Global Secure Access = Yes et l'IP restaurée dans les sign-in logs.
- Créer une Conditional Access policy Office 365 → Block sauf All Compliant Network locations, mettre le client en pause et constater le blocage. Désactiver la policy à la fin.
- Internet Access (45 min, essai Internet Access ou Entra Suite)
- Créer une web content filtering policy Block Gambling et la lier au baseline profile.
- Créer un security profile Allow d'un FQDN de la catégorie, priorité plus forte, lié par Conditional Access à un groupe.
- Résultat attendu : blocage pour tous sauf le groupe (après jusqu'à 20 ou 90 minutes), visible dans Traffic logs.
- Nettoyage : désactiver les profils, désinstaller le client, laisser expirer les essais.
11. Pièges d'examen#
| Situation dans la question | Réponse attendue | Pourquoi |
|---|---|---|
| Où configurer une user risk policy aujourd'hui ? | Conditional Access | Les anciennes risk policies d'ID Protection sont retirées |
| Exiger la MFA pour un sign-in risk Medium et High | Condition Sign-in risk + Require authentication strength (MFA) + Sign-in frequency Every time | Recommandation Microsoft |
| Utilisateur à risque élevé, passwordless | Require risk remediation | Révoque les sessions au lieu d'un changement de mot de passe |
| Leaked credentials sur un compte synchronisé non détecté | Activer la password hash synchronization | La détection compare avec les hash de mots de passe |
| Faire inscrire la MFA en 14 jours à tous les utilisateurs | MFA registration policy d'ID Protection (P2) | La registration campaign ne fait qu'inviter après une MFA |
| Pousser les utilisateurs SMS vers Authenticator | Registration campaign ciblant Microsoft Authenticator | Nudge après une MFA par SMS ou voix |
| Empêcher de reporter indéfiniment le nudge | Limited number of snoozes = Enabled (3 reports) | Il n'existe pas d'option pour masquer Skip for now |
| Faux positif confirmé | Confirm safe | Le modèle apprend ; Dismiss ne qualifie pas l'événement |
| Test d'intrusion qui a déclenché du risque | Dismiss user risk | Vrai mais bénin |
| Sans P2, une détection s'appelle « Additional risk detected » | Il manque la licence P2 pour le détail | Détections premium masquées |
| Bloquer automatiquement un service principal à risque | Conditional Access for workload identities + Workload ID Premium | Single-tenant seulement |
| Managed identity compromise : ID Protection la signale-t-elle ? | Non | Hors périmètre des risky workload identities |
| Secret d'application publié sur GitHub | Détection Leaked Credentials ; remplacer par un certificat x509 et supprimer le secret | Procédure de remédiation |
| Bloquer le rejeu d'un jeton volé hors du réseau de l'entreprise | Compliant network check dans Conditional Access | Signal propre au tenant, sans liste d'IP |
| Sign-in logs montrent l'IP d'un point de présence Microsoft | Activer la source IP restoration | Sinon les named locations sont fausses |
| Empêcher les utilisateurs de se connecter à un autre tenant depuis les postes gérés, quel que soit le navigateur | Universal tenant restrictions (TRv2 + Global Secure Access) | TRv2 par GPO ne couvre que Windows et Edge |
| Filtrer le web pour tous sans Conditional Access | Lier la policy au baseline profile | Il s'applique à tout le trafic Internet Access |
| Deux profils en conflit | La priorité la plus forte (nombre le plus petit) gagne ; le baseline est toujours le dernier | 100 = plus forte, 65 000 = plus faible |
| Un site bloqué affiche « connexion réinitialisée » | Pas de TLS inspection | La page de blocage exige TLS inspection |
| TLS inspection ne s'applique pas à ChatGPT | QUIC activé : le désactiver par GPO | Global Secure Access ne capte pas QUIC |
| Agence sans client à protéger | Remote network (IPsec IKEv2 + BGP) | Pas de Private Access par remote network |
| AVD multi-session et client GSA | Non pris en charge | Single-session et Windows 365 le sont |
| Client GSA sur iOS ou Android | Par l'application Microsoft Defender | Il n'y a pas d'application séparée |
| Appareil seulement Entra registered sous Windows | Client possible (préversion), Private Access seulement | Microsoft et Internet exigent joined ou hybrid joined |
12. Scénarios corrigés#
1. Contoso (Entra ID P2) veut que les connexions à risque moyen ou élevé demandent une MFA et que les comptes à risque élevé changent leur mot de passe, sans bloquer les administrateurs de secours.
Deux Conditional Access policies, d'abord en Report-only : Sign-in risk High, Medium → Require authentication strength (MFA), Every time et User risk High → Require risk remediation. Exclure les comptes d'urgence. Vérifier que les utilisateurs sont inscrits à la MFA (et password writeback activé pour les comptes synchronisés).
2. Les détections Leaked credentials n'apparaissent jamais pour les comptes synchronisés depuis l'Active Directory local.
Il manque la password hash synchronization dans Microsoft Entra Connect (ou Cloud Sync) : la détection compare les identifiants trouvés avec les hash du tenant.
3. Un analyste veut ignorer en masse le risque des comptes signalés High il y a plus de 90 jours, déjà traités.
Get-MgRiskyUser -Filter "RiskLevel eq 'high'", filtre surRiskLastUpdatedDateTime, puisInvoke-MgDismissRiskyUser(scopeIdentityRiskyUser.ReadWrite.All, rôle Security Operator au minimum).
4. Le RSSI veut que les utilisateurs qui font la MFA par SMS passent à Microsoft Authenticator, avec trois reports au plus.
Registration campaign : State Enabled, méthode Microsoft Authenticator, Days allowed to snooze au choix, Limited number of snoozes = Enabled. Les utilisateurs déjà configurés en push ne sont pas relancés.
5. Une application métier single-tenant apparaît dans Risky workload identities avec la détection Leaked Credentials.
Confirmer la compromission, Disable service principal si nécessaire, inventorier les credentials, ajouter un certificat x509, supprimer les secrets, faire tourner les secrets Key Vault accessibles. Pour l'avenir : Conditional Access for workload identities (Workload ID Premium) qui bloque le service principal à risque.
6. Fabrikam veut que Microsoft 365 ne soit accessible qu'à travers son Global Secure Access, y compris contre le rejeu de jetons.
Activer le Microsoft traffic profile et la source IP restoration, déployer le client, puis une Conditional Access policy qui bloque Office 365 hors All Compliant Network locations.
7. Le service juridique interdit l'accès à d'autres tenants Microsoft 365 depuis les postes de l'entreprise, Mac compris.
Policy tenant restrictions v2 dans Cross-tenant access settings (bloquer par défaut, autoriser les partenaires), puis Universal tenant restrictions dans Global Secure Access (Global Secure Access Administrator + Security Administrator).
8. L'entreprise veut bloquer les sites de jeux d'argent pour tout le monde, mais autoriser un site précis à l'équipe marketing.
Web content filtering Block Gambling lié au baseline profile ; une policy Allow du FQDN dans un security profile de priorité plus forte, appliqué par Conditional Access (All internet resources with Global Secure Access, session Use Global Secure Access security profile) au groupe marketing.
9. Une agence de 200 postes sans client doit profiter du filtrage web et du Microsoft traffic profile.
Créer un remote network dans la région la plus proche, une device link IPsec IKEv2 + BGP (zone redundancy), associer le Microsoft traffic profile et l'Internet Access profile ; le filtrage passe par le baseline profile. Private Access n'est pas disponible par remote network.
10. Les utilisateurs mobiles iOS doivent accéder à une application interne en Private Access.
Déployer Microsoft Defender par Intune avec un profil VPN configuré pour Global Secure Access (iOS 16+, appareil Entra registered), affecter le Private Access profile et l'application Private Access aux utilisateurs.
13. Pour aller plus loin#
- ID Protection pour les agents (préversion) : onglet Agent detections et risque des identités d'agents Microsoft Entra Agent ID ; dans un flux on-behalf-of, le risque est attribué à l'utilisateur (voir SC-500 chapitre 07).
- Security Copilot : questions en langage naturel sur les risky workload identities et les utilisateurs à risque.
- CAE for workload identities : jetons de 24 heures réévalués en continu pour les identités compatibles.
- Generative AI insights de Global Secure Access : la capture des prompts et des charges MCP exige la TLS inspection.
- Défense en profondeur réseau : Global Secure Access complète Azure Firewall et les private endpoints (SC-500 chapitre 06) ; il protège l'utilisateur, pas le trafic entre workloads Azure.
14. Fiche à retenir#
- Sign-in risk = la connexion ; user risk = le compte ; niveaux Low, Medium, High ; Low expire après 6 mois.
- Real-time : 5 à 10 min ; offline : jusqu'à 48 h ; Leaked credentials et Verified threat actor IP toujours High.
- Risk policies dans Conditional Access : sign-in risk → MFA + Every time ; user risk High → Require risk remediation.
- Toujours exclure les comptes d'urgence ; Report-only d'abord ; Block > Require risk remediation > Require password change.
- Leaked credentials sur compte synchronisé : password hash synchronization obligatoire.
- MFA registration policy : P2, 14 jours ; registration campaign : Authenticator ou passkey, snooze 0 à 14 jours, 3 reports.
- Actions : Reset password, Confirm compromised (→ High), Confirm safe (faux positif), Dismiss (bénin), Block.
- Rapports : Risky users, Risky sign-ins, Risk detections (90 jours) ; export par diagnostic settings, tables AADRisk.
- Risky workload identities : pas les managed identities ; Workload ID Premium pour le détail et le blocage ; certificat x509.
- Profils GSA : Microsoft → Private → Internet ; Microsoft Entra traffic système toujours actif.
- Client Windows : joined ou hybrid joined (registered = Private Access seulement), pas AVD multi-session ; iOS / Android via Defender.
- Remote network : IPsec IKEv2 + BGP, CPE initiateur, Microsoft + Internet seulement.
- Internet Access : policies → security profiles (100 fort, 65 000 faible) → Conditional Access ; baseline sans Conditional Access.
- TLS inspection : CSR signé par votre CA, CA déployée sur les postes, désactiver QUIC.
- Microsoft traffic (P1) : source IP restoration, compliant network check, universal tenant restrictions (TRv2).
Références#
Lues le 21/10/2026 sur Microsoft Learn :
- Study guide for Exam SC-300
- What is Microsoft Entra ID Protection?
- What are risk detections?
- Risk detection types and levels
- Configure and enable risk policies
- Configure the multifactor authentication registration policy
- Self-remediation experience with ID Protection and Conditional Access
- Microsoft Entra ID Protection risk reports
- Investigate risk
- Remediate risks and unblock users
- Microsoft Graph PowerShell for ID Protection
- Securing workload identities
- Run a registration campaign to set up a passkey or Microsoft Authenticator
- What is Global Secure Access?
- Global Secure Access traffic forwarding profiles
- Global Secure Access client overview
- Install the Global Secure Access client for Windows
- Install the Global Secure Access client for macOS
- Install the Global Secure Access client for iOS
- Install the Global Secure Access client for Android
- How to create a remote network with Global Secure Access
- Add and delete remote network device links
- Learn about Microsoft Entra Internet Access for all apps
- Tutorial: Configure web content filtering with the baseline profile
- What is Transport Layer Security inspection?
- Configure TLS inspection with your own certificate
- Operate Microsoft Entra Internet Access
- Tutorial: Enable the Microsoft traffic profile
- Source IP restoration
- Tutorial: Enable the compliant network check
- Turn on Universal Tenant Restrictions
- Set up tenant restrictions v2